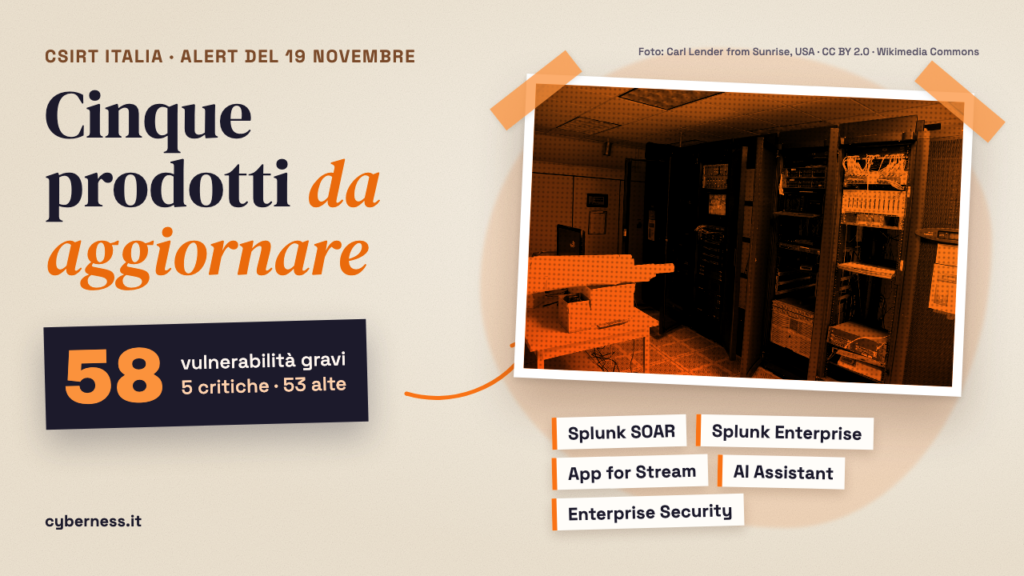
Il 19 novembre 2026 il CSIRT Italia, la struttura dell’Agenzia per la cybersicurezza nazionale che monitora le minacce informatiche, ha pubblicato l’alert AL12/261119/CSIRT-ITA. Riguarda gli aggiornamenti di sicurezza rilasciati da Splunk per cinque prodotti: Splunk SOAR, Splunk Enterprise, Splunk App for Stream, Splunk AI Assistant e Splunk Enterprise Security. Secondo l’alert, le vulnerabilità corrette sono molteplici: 5 hanno gravità critica e 53 gravità alta. L’impatto sistemico, cioè l’effetto potenziale su sistemi e servizi collegati, è valutato «Alto (66.53)».
Chi è coinvolto
Secondo l’alert sono affette queste versioni:
- Splunk AI Assistant, versioni precedenti alla 2.0.0
- Splunk App for Stream, 8.1.x, versioni precedenti alla 8.1.7
- Splunk SOAR, versioni precedenti alla 8.8.0
- Splunk Enterprise Security, versioni precedenti alla 8.7.0
- Splunk Enterprise 10.6.x, versione 10.6.0.5
- Splunk Enterprise 10.4.x, versioni precedenti alla 10.4.5
- Splunk Enterprise 10.2.x, versioni precedenti alla 10.2.89
- Splunk Enterprise 10.0.x, versioni precedenti alla 10.0.12
- Splunk Enterprise 9.4.x, versioni precedenti alla 9.4.17
Che rischio c’è
L’alert elenca 58 CVE, gli identificativi pubblici con cui vengono catalogate le vulnerabilità, relative solo ai livelli di gravità critica e alta. Le tipologie indicate sono molte e coprono diversi scenari.
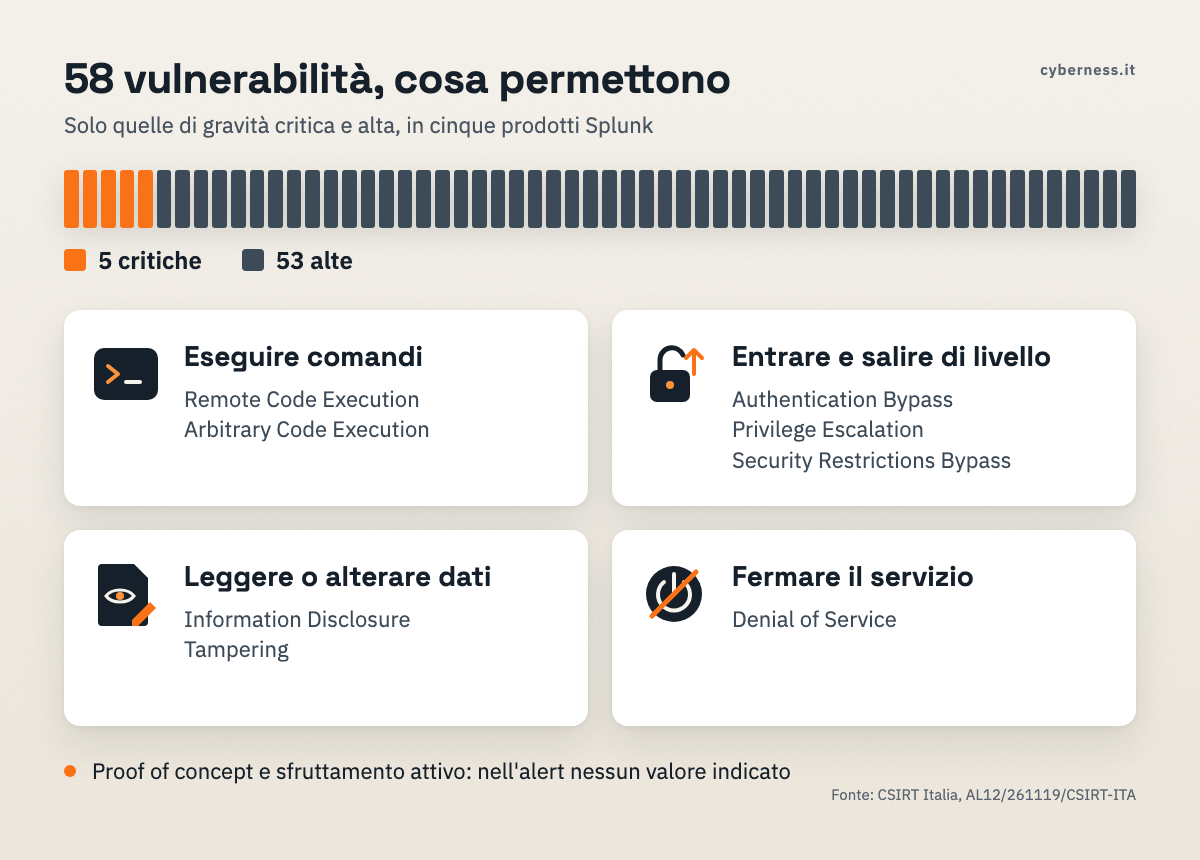
La Remote Code Execution e l’Arbitrary Code Execution consentono a un attaccante di far eseguire comandi a un sistema, in alcuni casi anche a distanza. L’Authentication Bypass permette di aggirare il controllo di accesso. La Privilege Escalation consente a un utente di ottenere permessi superiori a quelli che gli spettano.
Compaiono anche l’Information Disclosure, cioè la diffusione di dati che dovrebbero restare riservati, e il Security Restrictions Bypass, che aggira le limitazioni di sicurezza previste. Il Tampering è la modifica non autorizzata di dati o configurazioni. Il Denial of Service rende un servizio non disponibile.
Nella tabella dell’alert le colonne dedicate alla disponibilità di un proof of concept, una dimostrazione tecnica dello sfruttamento, e allo sfruttamento attivo non riportano alcun valore per le CVE elencate.
Cosa fare
In linea con le dichiarazioni del produttore, il CSIRT Italia raccomanda di aggiornare i prodotti vulnerabili seguendo le indicazioni dei relativi bollettini di sicurezza. I bollettini indicati come riferimento sono cinque: SVD-2026-1103, SVD-2026-1108, SVD-2026-1110, SVD-2026-1111 e SVD-2026-1106, pubblicati sul sito degli avvisi di Splunk.
Due verifiche di buon senso possono aiutare. La prima è controllare quale versione dei prodotti elencati è in uso, confrontandola con quelle indicate sopra. La seconda è informare il fornitore IT o il reparto che gestisce questi sistemi, in modo che pianifichi l’aggiornamento.