Un server universitario che eseguiva MONAI Label, un software open source per annotare immagini mediche e addestrare modelli di intelligenza artificiale, è stato violato da un agente AI che ha trovato e sfruttato da solo una vulnerabilità zero-day, cioè una falla ancora sconosciuta agli sviluppatori. Il caso è stato ricostruito da Amazon Threat Intelligence in un report pubblicato il 21 novembre 2026. Secondo Insicurezza Digitale, alle 13:51 del 22 novembre la correzione esisteva nel codice sorgente, ma non in una versione installabile.
Cosa sappiamo
Secondo Amazon, i ricercatori hanno potuto ricostruire l’intrusione grazie a un pannello di controllo di Cairn esposto su internet senza password. Cairn è un framework open source che fa lavorare agenti AI come penetration tester automatici, cioè come programmi che cercano e sfruttano le debolezze di un sistema. L’operatore ha indicato solo l’obiettivo, ottenere una shell (l’accesso ai comandi del server), e il bersaglio. Il metodo l’ha scelto l’agente.
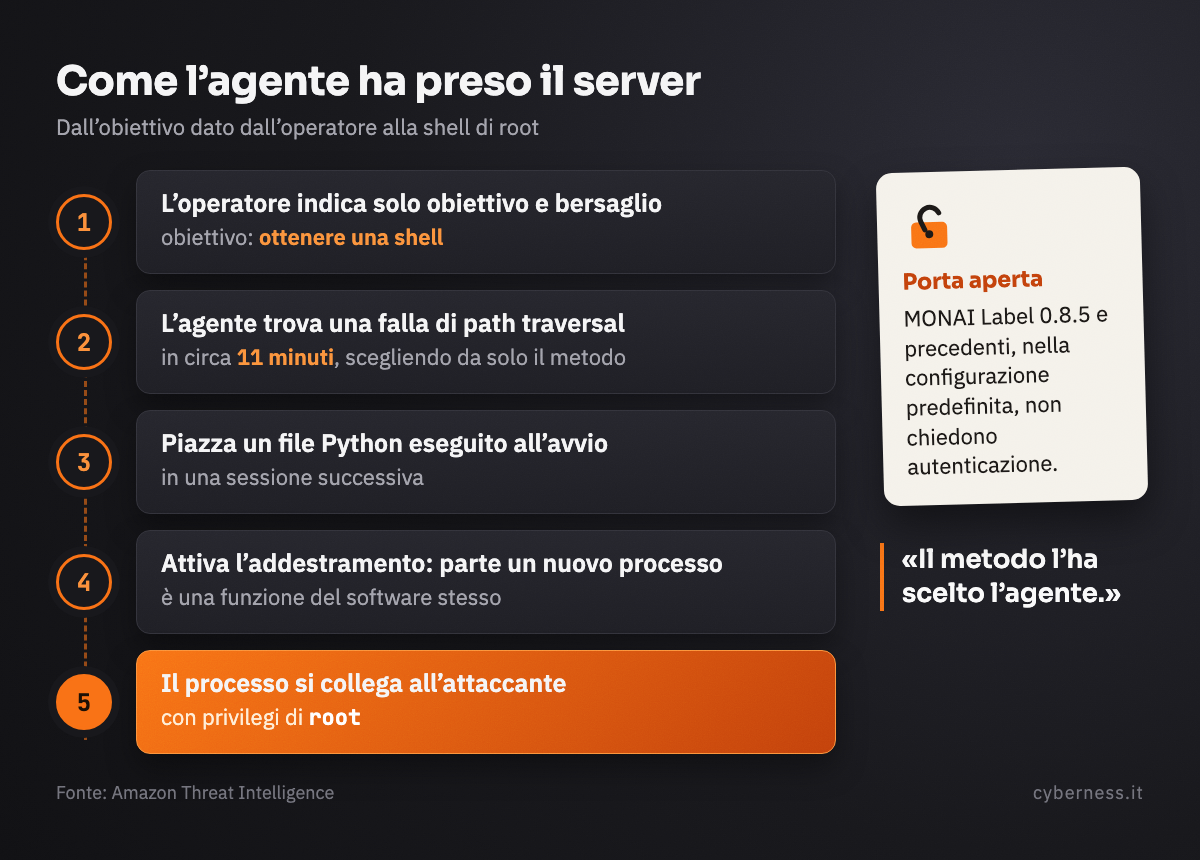
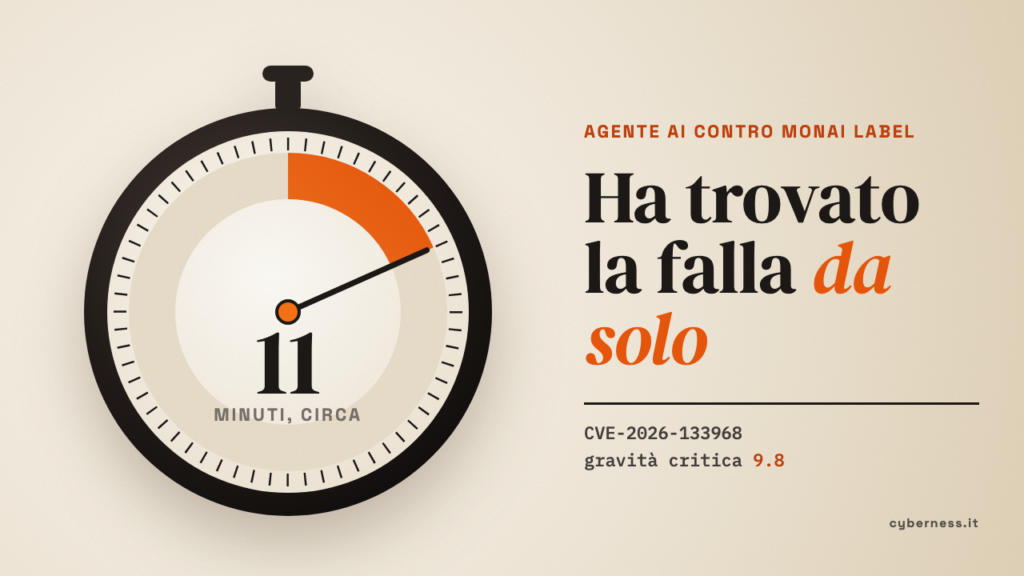
In circa 11 minuti l’agente ha individuato una vulnerabilità di path traversal, un difetto che permette di scrivere file fuori dalla cartella prevista. Nella configurazione predefinita MONAI Label 0.8.5 e le versioni precedenti non chiedono autenticazione, quindi qualsiasi client in grado di raggiungere il server in rete può sfruttare la falla.
In una sessione successiva l’agente ha piazzato un file Python eseguito all’avvio e ha attivato una funzione di addestramento che lancia un nuovo processo. Quel processo si è collegato all’attaccante con privilegi di root, il livello di controllo più alto sul sistema. Più tardi l’operatore ha ottenuto un accesso a una seconda rete universitaria con lo stesso software: Amazon ritiene, senza conferma definitiva, che sia stata violata con lo stesso metodo.
La falla è stata catalogata come CVE-2026-133968, con punteggio critico di 9.8. Una correzione è stata unita al codice il 19 ottobre, ma l’ultima versione pubblicata su PyPI, il repository dei pacchetti Python, resta la 0.8.5 del 2024.
Google, in un report del Google Threat Intelligence Group e di Mandiant ripreso da TechRadar, parla di una «soglia significativa» superata. Google dice di aver trovato su un server non protetto un sistema chiamato exploit_agent, che confronta il codice prima e dopo le correzioni, scrive exploit funzionanti e li lancia in automatico. Google ha confermato che CAIRN e PentAGI sono stati usati contro bersagli reali. Le fonti però attribuiscono la ricostruzione del caso MONAI Label ad Amazon: l’articolo di TechRadar sul report di Google non lo cita.
Chi è coinvolto
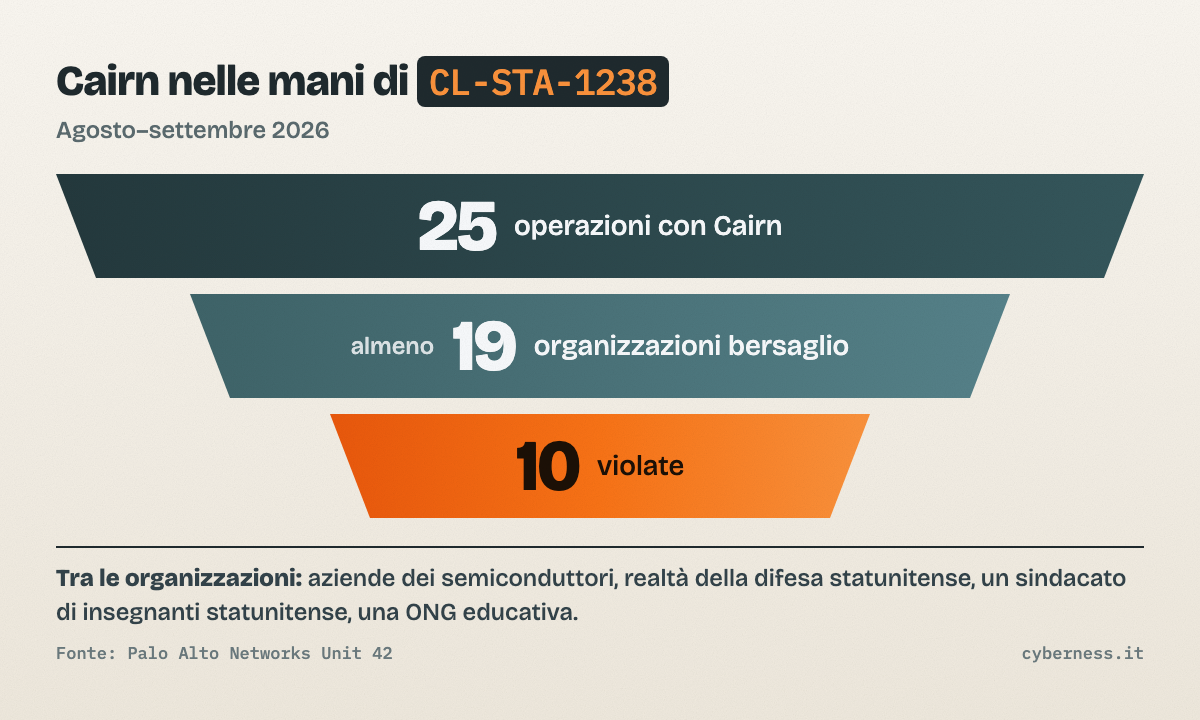
Amazon attribuisce l’attacco a MONAI Label, con confidenza moderata, a un attore legato alla Cina, senza indicare un gruppo specifico. Secondo Palo Alto Networks Unit 42, tra agosto e settembre 2026 il gruppo che traccia come CL-STA-1238 ha usato Cairn in 25 operazioni contro almeno 19 organizzazioni, dieci delle quali violate. Tra queste ci sono aziende dei semiconduttori, realtà della difesa statunitense, un sindacato di insegnanti statunitense e una ONG educativa.
Secondo Google, l’operatore di exploit_agent mirava a siti francesi di media, intrattenimento e istruzione. Un altro attore ha usato una versione modificata di PentAGI contro organizzazioni asiatiche. Le fonti non citano vittime italiane.
Cosa fare adesso
- Chi usa MONAI Label dovrebbe controllare che il server non sia raggiungibile da internet o da reti non fidate, perché nella configurazione predefinita non chiede credenziali.
- Conviene seguire il repository ufficiale del progetto per sapere quando uscirà una versione che include la correzione.
- Secondo Unit 42, le contromisure più efficaci restano la cura degli accessi e delle credenziali, la riduzione dei servizi esposti e l’installazione rapida degli aggiornamenti.
- Google segnala centinaia di presunti exploit non funzionanti, probabilmente generati con l’AI, comparsi dopo le correzioni di PHP del 21 ottobre 2026. È meglio verificare queste segnalazioni su fonti affidabili prima di agire.
Cosa non si sa ancora
Non è confermato che la seconda rete universitaria sia stata violata con lo stesso metodo. Non è noto il gruppo responsabile e non si sa quando sarà pubblicata una versione corretta di MONAI Label. Le fonti non dicono se ci siano organizzazioni coinvolte in Italia.