Il 17 novembre 2026 un utente che si firma flex22 ha pubblicato su un forum underground circa 1 GB di file con dati personali di clienti di Poste Italiane. L’azienda ha confermato la violazione a Cybersecurity360 e ha detto che le verifiche sono in corso. Le informazioni riportate qui sono aggiornate alle 12:29 del 19 novembre 2026, ora italiana.
Cosa sappiamo
Secondo Cybersecurity360, flex22 ha rivendicato il furto in un post apparso martedì 17 novembre su un forum underground, cioè uno spazio online frequentato da criminali informatici dove si scambiano dati e strumenti. Nel post erano allegati numerosi file che, secondo quanto dichiarato dall’autore, provengono dagli archivi dell’azienda.
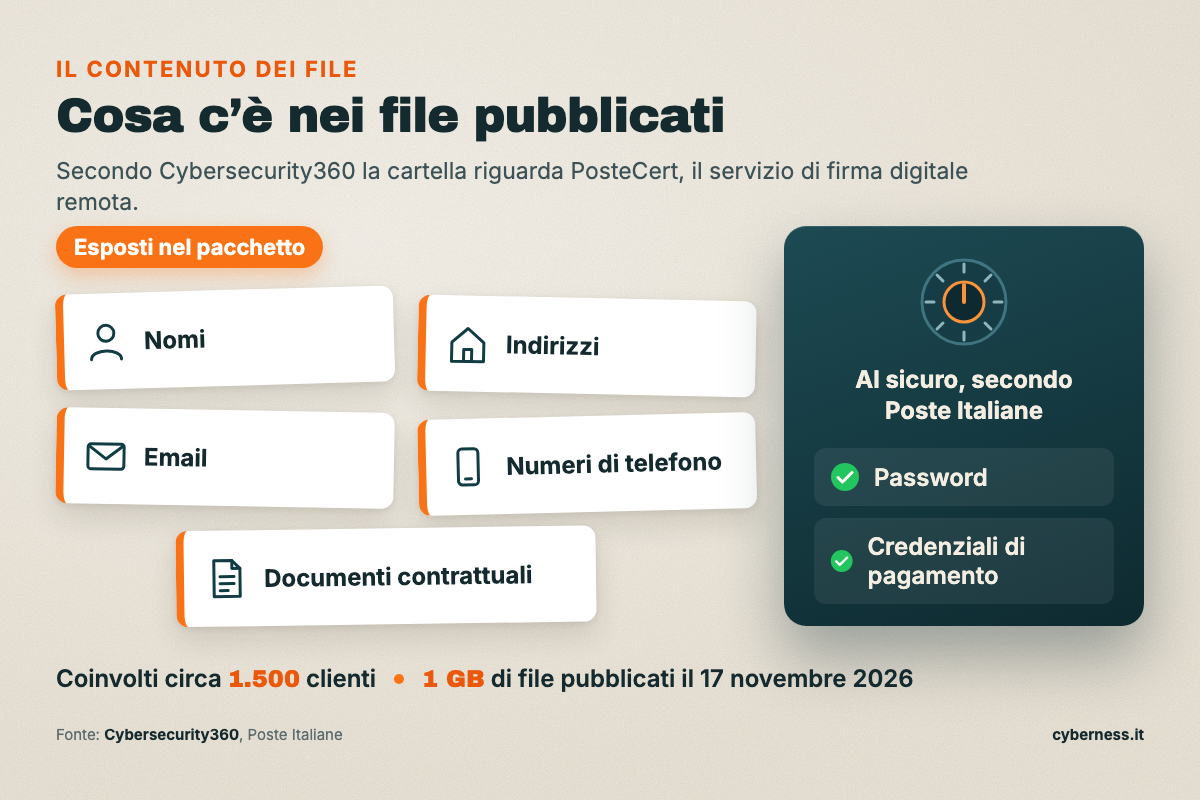
La notizia ha iniziato a circolare mercoledì 18 novembre, inizialmente senza conferme ufficiali. Alcuni addetti ai lavori hanno poi trovato il post e scaricato i file condivisi.
Secondo Cybersecurity360, la cartella pubblicata dovrebbe riferirsi a PosteCert, il servizio di firma digitale remota dell’azienda. Il pacchetto conterrebbe nomi, indirizzi, email, numeri di telefono e documenti contrattuali.
Matteo Mistretta, delle Media Relations e TG Poste, ha dichiarato a Cybersecurity360: «Sono in corso le verifiche sul caso, ad una prima analisi la violazione riguarda un numero di persone contenuto e le informazioni che sono state sottratte non riguardano dati sensibili dei rapporti economici con l’azienda». Poste Italiane ha aggiunto che password e credenziali di pagamento sono al sicuro.
Pierluigi Paganini, analista di sicurezza informatica e CEO di Cybhorus, ha commentato che il rischio «non va sottovalutato solo perché non risultano esposte credenziali o dati di pagamento». Secondo Paganini, i dati sottratti «permettono di costruire campagne di phishing e frodi mirate, rendendo molto più credibili i tentativi di impersonificazione». Il phishing è la tecnica con cui un truffatore si finge un’azienda o una persona di fiducia per ottenere dati o denaro.
Chi è coinvolto
Le persone coinvolte sono clienti di Poste Italiane, con ogni probabilità utenti del servizio PosteCert. Sul numero le indicazioni riportate da Cybersecurity360 non coincidono del tutto: in un passaggio si parla di oltre 1.500 clienti, in un altro di circa 1.500, secondo quanto comunicato dall’azienda. Poste sottolinea che si tratta di una quota piccola rispetto ai milioni di utenti in tutta Italia.
Nel contesto più ampio, Cybersecurity360 cita dati di Sophos secondo cui il 67% degli attacchi parte dalle identità digitali, cioè da account e credenziali delle persone.
Cosa fare adesso
Chi usa PosteCert o i servizi di Poste Italiane può adottare alcune precauzioni:
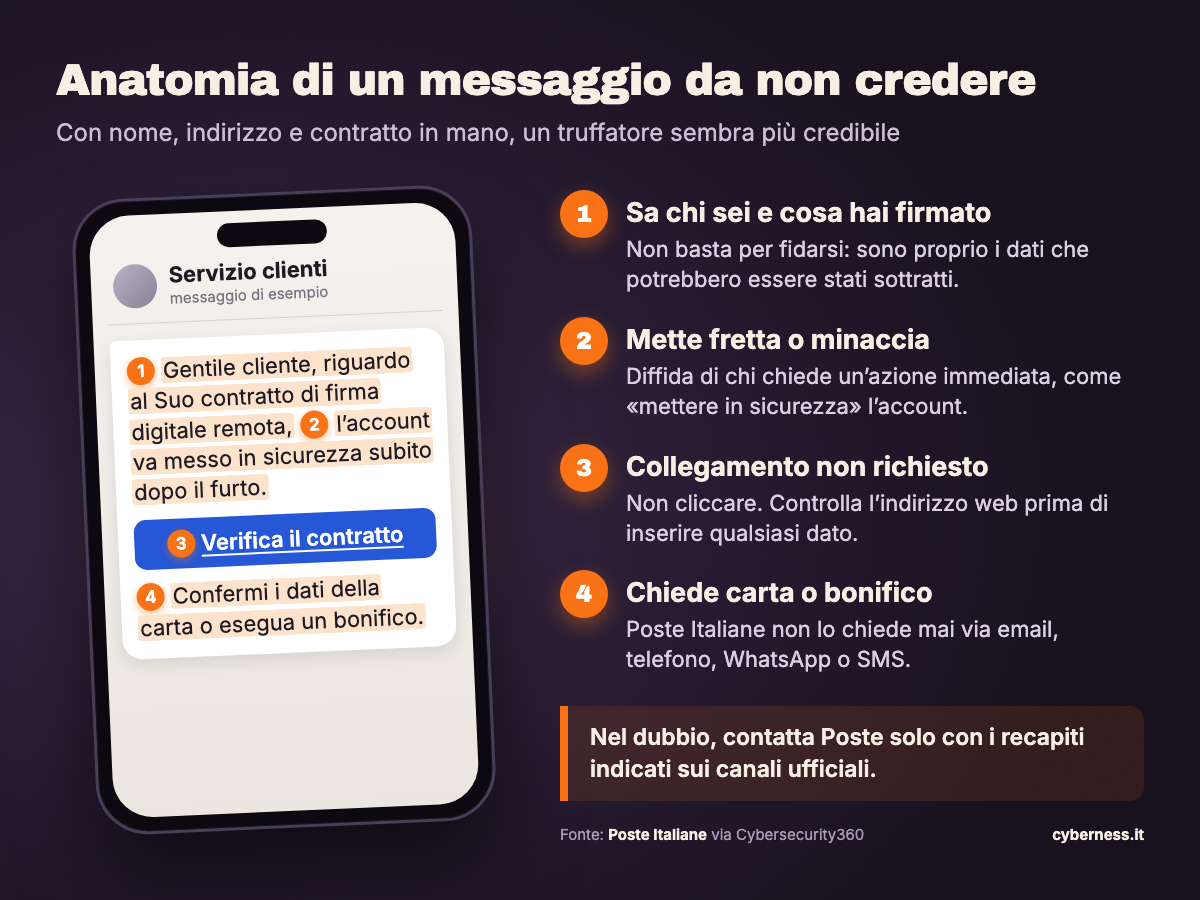
- Poste Italiane non chiede mai i dati della carta di credito via email, telefono, WhatsApp o SMS, né chiede di fare bonifici. Un messaggio di questo tipo va considerato sospetto.
- Non cliccare su collegamenti ricevuti senza averli richiesti, anche se il mittente sembra legittimo.
- Diffidare dei messaggi urgenti o minacciosi che chiedono un’azione immediata, per esempio di «verificare» un contratto o di «mettere in sicurezza» l’account dopo il furto.
- Controllare con attenzione l’indirizzo web delle pagine prima di inserire qualsiasi dato.
- In caso di dubbio, contattare Poste Italiane attraverso i numeri di telefono e gli indirizzi indicati sui canali ufficiali, senza usare i recapiti presenti nel messaggio ricevuto.
Chi riceve una telefonata in cui l’interlocutore conosce nome, indirizzo e dettagli del contratto non deve considerarla per questo autentica: sono proprio le informazioni che potrebbero essere state sottratte.
Cosa non si sa ancora
Non è stato chiarito come flex22 abbia ottenuto i file, né se i dati provengano solo dal servizio PosteCert. Non è noto il numero definitivo delle persone coinvolte, né se e quando Poste Italiane le avviserà direttamente. Le verifiche dell’azienda sono ancora in corso.