Il 22 ottobre 2026 la Commissione europea ha rilevato i primi segnali di un attacco informatico condotto con strumenti di intelligenza artificiale. Il 19 novembre, durante il briefing con la stampa, la Commissione lo ha confermato. La notizia era stata data poche ore prima da Politico. Le piattaforme che il personale usa per buste paga, ferie e rimborsi sanitari sono rimaste ferme per oltre dieci giorni. Secondo Repubblica, alcuni servizi non erano ancora disponibili il 19 novembre.
Cosa sappiamo
Secondo il portavoce Thomas Regnier, citato da Infosecurity Magazine, l’intrusione è stata rilevata il 22 ottobre e confermata come attacco il 26 ottobre. Regnier ha parlato di una campagna composta da più episodi e ha confermato l’uso di strumenti di intelligenza artificiale, ma non ha detto quale.
Secondo Politico, ripreso da The Record e The Register, il CERT-EU, il servizio di cybersicurezza delle istituzioni europee, ha individuato l’uso di ARTEX. ARTEX è un framework open source per il penetration testing, cioè per le verifiche di sicurezza simulate. Riceve istruzioni in linguaggio comune e le affida ad agenti AI, programmi autonomi collegati a modelli linguistici, che cercano e sfruttano le vulnerabilità. Il 5 novembre il CERT-EU aveva già segnalato attività con ARTEX contro organismi dell’Unione. Secondo The Register, lo sviluppatore ha rimosso il progetto da GitHub a ottobre, ma ne circolano diverse copie modificate.
Come misura preventiva la Commissione ha spento temporaneamente diverse applicazioni. Secondo Regnier, la maggior parte è stata ripristinata. Il portavoce ha detto che finora non ci sono prove di una violazione dei dati estesa a tutto il personale e che non risultano richieste di riscatto.
Secondo The Record, è il terzo incidente informatico dichiarato dalla Commissione nel 2026, dopo quelli di gennaio, legato al software Ivanti, e di marzo, che riguardava l’infrastruttura cloud. Punto Informatico colloca invece i due precedenti a febbraio e a marzo.
Chi è coinvolto
Secondo Politico, ripreso da più testate, tra i sistemi colpiti ci sono Sysper, la piattaforma per buste paga, presenze e ferie, e MyPMO, usata per i rimborsi delle spese mediche. Sono stati colpiti anche i servizi di traduzione. Secondo The Register, Sysper e MyPMO sono tornati in funzione all’inizio della settimana, ma Sysper si è fermato di nuovo mercoledì 18 novembre. Gli stipendi sono stati pagati regolarmente.
La Commissione ha informato le persone coinvolte e sta controllando in via preventiva gli altri sistemi, in contatto con il CERT-EU e con il Garante europeo della protezione dei dati (EDPS).
Cosa fare adesso
- Chi lavora per le istituzioni europee o con loro dovrebbe diffidare di email che chiedono credenziali o promettono di sbloccare buste paga, ferie o rimborsi, e verificare ogni comunicazione attraverso i canali interni ufficiali.
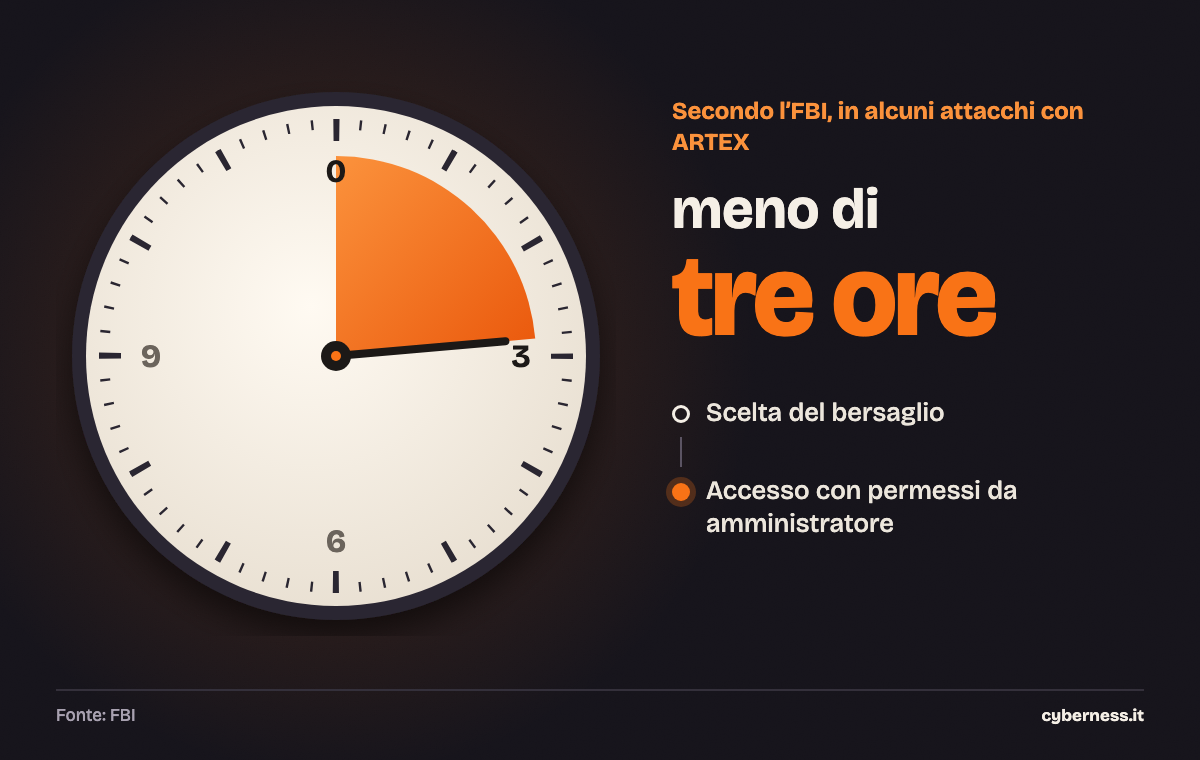
- Secondo l’FBI, in alcuni attacchi con ARTEX gli aggressori sono passati dalla scelta del bersaglio all’accesso privilegiato, cioè con permessi da amministratore, in meno di tre ore. Per aziende e PMI conviene tenere aggiornati i dispositivi e i servizi raggiungibili da internet, che secondo SentinelOne sono il bersaglio principale di questi strumenti.
- Gli avvisi tecnici del CERT-EU e dell’FBI su ARTEX sono un riferimento utile per i responsabili IT.
Cosa non si sa ancora
Non è noto chi abbia condotto l’attacco, quale vulnerabilità sia stata sfruttata e se i dati del personale siano stati letti o copiati. La Commissione non ha confermato ufficialmente il nome di ARTEX. L’indagine è ancora aperta: l’ultimo aggiornamento disponibile risale alle 16:28 del 19 novembre 2026, ora italiana.