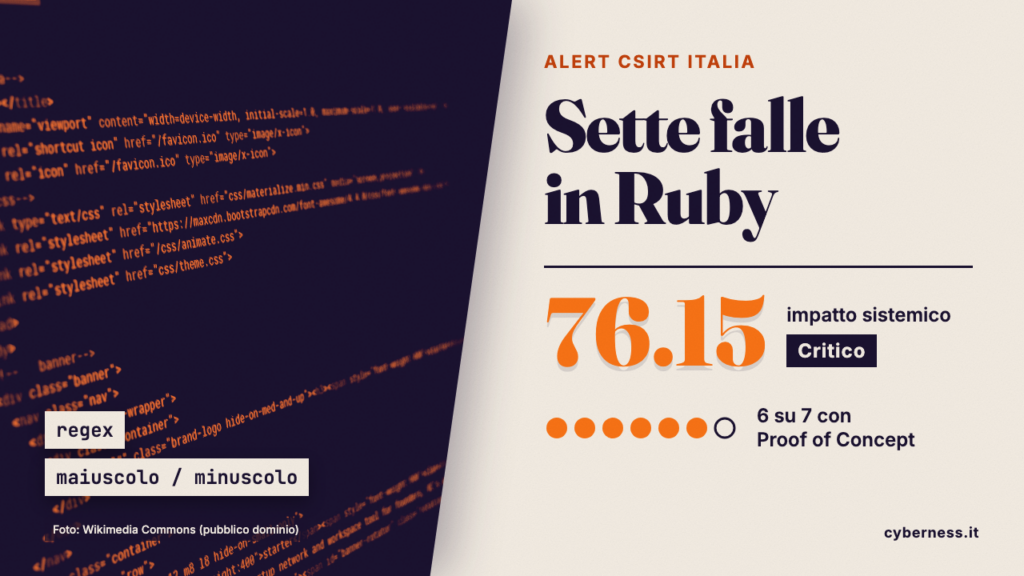
Il 20 novembre 2026 il CSIRT Italia, il centro nazionale che fa capo all’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL02/261120/CSIRT-ITA. Riguarda Ruby, un linguaggio di programmazione molto usato per applicazioni web. Gli aggiornamenti di sicurezza correggono 7 vulnerabilità e l’impatto sistemico è classificato come “Critico”, con un valore di 76.15.
Le falle si trovano nel motore che elabora le espressioni regolari (le regex, sequenze di caratteri usate per cercare o convalidare testo) e nelle funzioni che convertono le stringhe in maiuscolo o minuscolo. Per 6 delle 7 vulnerabilità il produttore ha dichiarato di conoscere dei Proof of Concept, cioè dimostrazioni pratiche che il problema può essere sfruttato.
Chi è coinvolto
Secondo l’alert sono interessate queste versioni di Ruby:
- 4.x, versioni precedenti alla 4.0.10
- 3.4.x, versioni precedenti alla 3.4.13
- versioni precedenti alla 3.3.14
Che rischio c’è
Le sei vulnerabilità con Proof of Concept riguardano la gestione della memoria. Il programma scrive o legge dati oltre lo spazio che gli era stato riservato, e questo può corrompere la memoria. Secondo l’alert, un attaccante remoto potrebbe inviare stringhe o espressioni regolari costruite apposta e, in specifici scenari di attacco, eseguire codice arbitrario sul sistema colpito. Significa far girare comandi scelti da chi attacca.
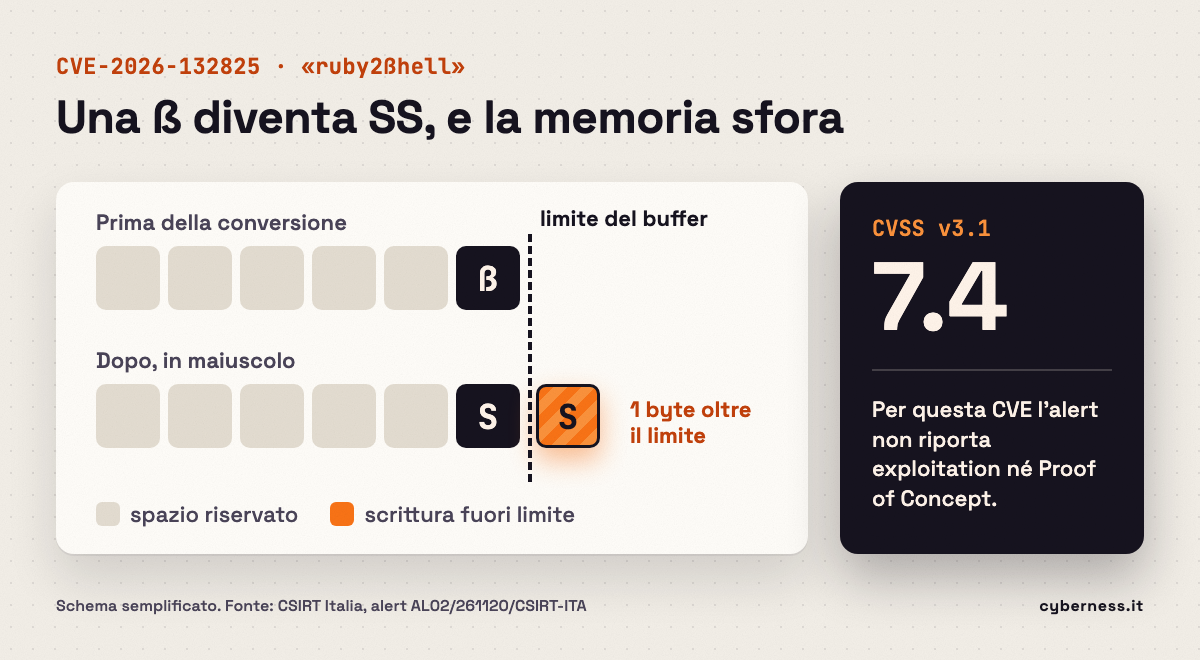
Una delle falle ha un identificativo CVE, il CVE-2026-132825, noto anche come “ruby2ßhell” o “ruby2shell”. Ha un punteggio CVSS v3.1 pari a 7.4. Nasce dalla conversione in maiuscolo del carattere “ß” nella sequenza “SS”, che può far scrivere un byte oltre i limiti del buffer, l’area di memoria assegnata. Le altre sei sono indicate con gli identificativi degli advisory pubblicati su GitHub dal progetto Ruby e, secondo l’alert, alcune non hanno ancora un CVE.
Una di queste falle riguarda la funzione Regexp#to_s, che trasforma un’espressione regolare in testo. Secondo l’alert può portare anche all’accesso a informazioni sensibili. Un’altra si verifica quando il risultato di una conversione maiuscolo/minuscolo supera 4 GiB.
Nella tabella dell’alert, per il CVE-2026-132825 non risultano segnalazioni di exploitation né di Proof of Concept.
Cosa fare
Secondo il CSIRT Italia, ove non sia già stato fatto, bisogna aggiornare tempestivamente i software vulnerabili, seguendo le indicazioni dei bollettini di sicurezza del progetto Ruby citati nella sezione Riferimenti dell’alert. Le versioni indicate come corrette sono la 4.0.10, la 3.4.13 e la 3.3.14.
Altri due accorgimenti di buon senso:
- controllare quale versione di Ruby usano i propri server e le proprie applicazioni, e verificare che gli aggiornamenti automatici, se presenti, siano attivi;
- chiedere al fornitore IT o allo sviluppatore del software in uso se le sue applicazioni dipendono da una versione interessata.