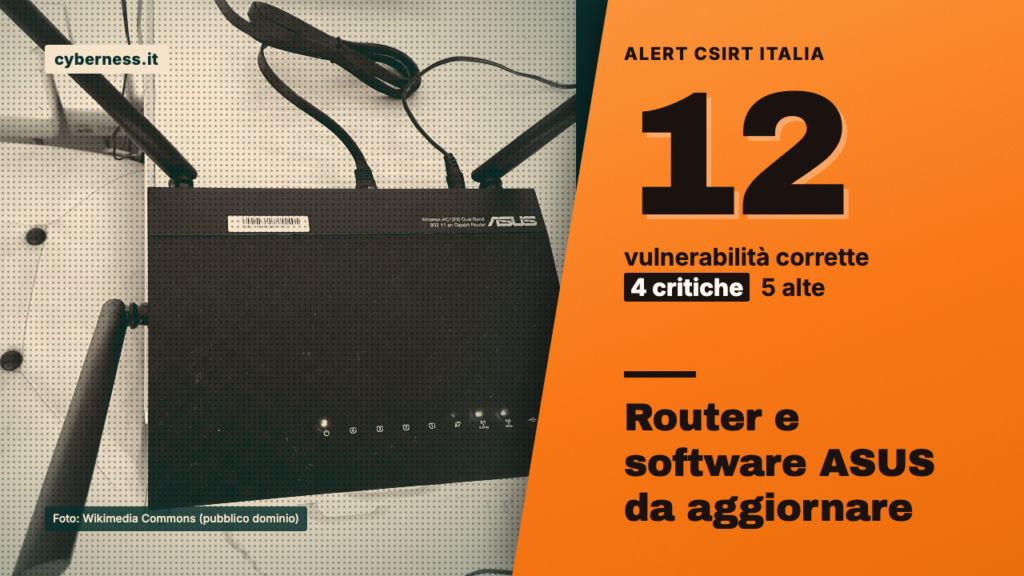
Il 19 novembre 2026 il CSIRT Italia, il centro dell’Agenzia per la cybersicurezza nazionale che monitora le minacce informatiche, ha pubblicato l’alert AL13/261119/CSIRT-ITA. Riguarda gli aggiornamenti di sicurezza rilasciati da ASUS per risolvere 12 vulnerabilità, di cui 4 con gravità «critica» e 5 con gravità «alta». L’impatto sistemico è giudicato «critico» (79.48).
Tra le falle, secondo l’alert, la CVE-2026-114202 ha un Proof of Concept (PoC) disponibile in rete. Un PoC è una dimostrazione pratica di come sfruttare una vulnerabilità.
Chi è coinvolto
Secondo l’alert sono interessati questi prodotti ASUS:
- Control Center Datacenter, versione 4.0.0.2 e precedenti
- Control Center Enterprise, versione 3.1.0.8 e precedenti
- Control Center Express Agent, versioni precedenti alla v1.7.29
- Router Firmware, serie 3.0.0.4_386, 3.0.0.4_388 e 3.0.0.6_102
- System Control Interface, versione 3.1.68.0
- Armoury Crate, versione V6.7.2 e precedenti
- Display Widget Center, versioni dalla v1.3.1.3 alla v1.5.1.3 (inclusa)
Che rischio c’è
La CVE-2026-114202 ha un punteggio CVSS v4.0 pari a 10.0. Il CVSS è una scala da 0 a 10 che misura la gravità di una vulnerabilità. Secondo l’alert, il problema riguarda ASUS Control Center Express ed è di tipo «Use of Hard-coded Cryptographic Key».
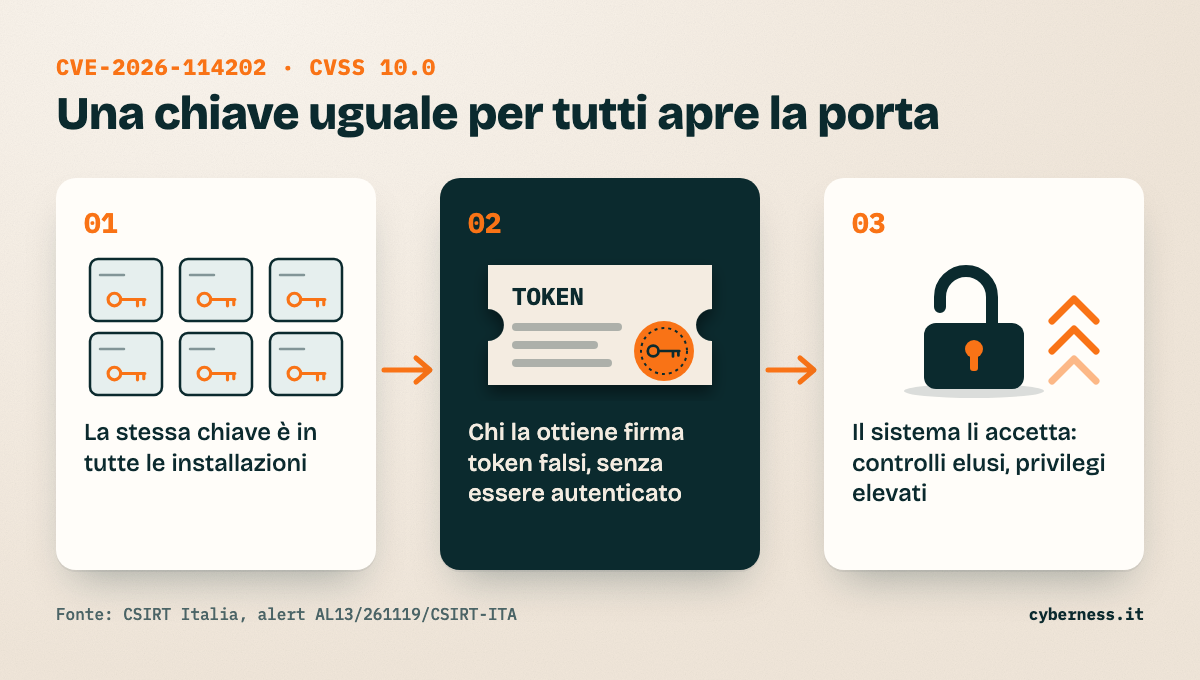
In parole semplici, il prodotto contiene una chiave crittografica fissa, identica in tutte le installazioni. Una chiave crittografica serve a firmare e a verificare i token di autenticazione, cioè i «lasciapassare» digitali che dimostrano chi è l’utente.
Secondo il CSIRT Italia, un attaccante non autenticato che ottenga questa chiave potrebbe creare token preparati ad arte e firmati con la chiave nota. In questo modo potrebbe eludere i controlli di accesso e ottenere privilegi elevati sul sistema preso di mira.
Le altre vulnerabilità, sempre secondo l’alert, appartengono a diverse tipologie: esecuzione di codice arbitrario, bypass dell’autenticazione, escalation dei privilegi, scrittura o lettura arbitraria di file, manomissione dei dati, negazione del servizio e divulgazione di informazioni. Per le altre CVE di gravità critica e alta, l’alert non indica PoC né sfruttamento in corso.
Cosa fare
Il CSIRT Italia raccomanda, in linea con le dichiarazioni del produttore, di aggiornare i prodotti vulnerabili seguendo le indicazioni del bollettino di sicurezza pubblicato da ASUS, all’indirizzo https://www.asus.com/security-advisory.
Due verifiche di buon senso possono completare l’intervento:
- controllare che gli aggiornamenti automatici di software e router siano attivi e abbiano installato le versioni più recenti;
- nelle organizzazioni che usano Control Center, informare il fornitore IT o il responsabile dei sistemi, perché verifichi quali versioni sono in uso.