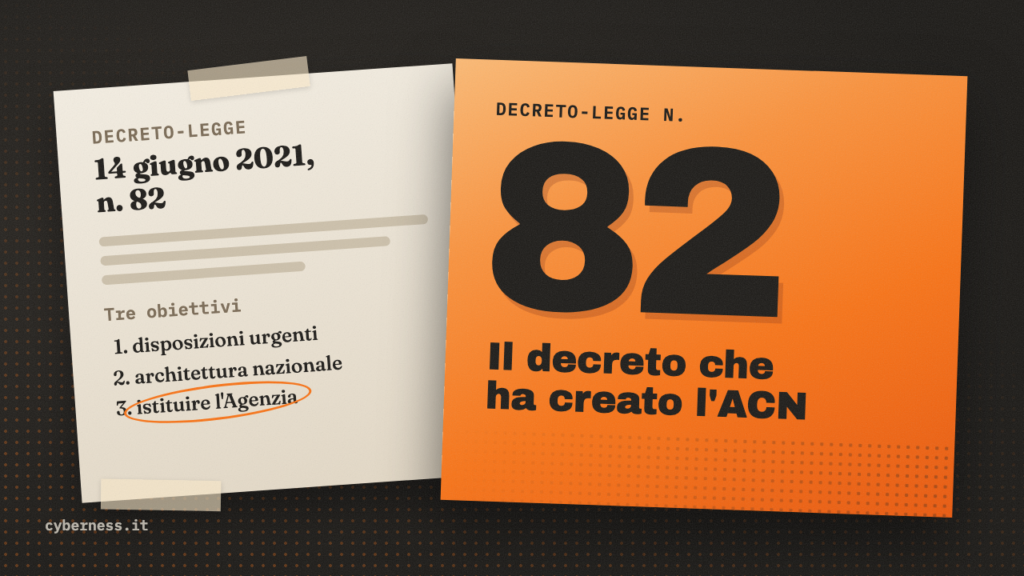
Il 14 giugno 2021 il governo italiano ha approvato il decreto-legge n. 82, che ha istituito l’Agenzia per la cybersicurezza nazionale, conosciuta con la sigla ACN. È l’Autorità nazionale per la cybersicurezza: tutela la sicurezza e la resilienza del Paese nello spazio cibernetico, cioè l’insieme di reti, sistemi informativi e servizi digitali. Lo fa coordinando i soggetti pubblici, sostenendo chi eroga servizi essenziali e vigilando sul rispetto delle norme del settore.
Quando e perché è nata
Il decreto-legge 14 giugno 2021, n. 82 è entrato in vigore il 15 giugno 2021. Il Parlamento lo ha convertito con modificazioni con la legge 4 agosto 2021, n. 109. Il titolo del provvedimento indica i suoi tre obiettivi: dettare disposizioni urgenti in materia di cybersicurezza, definire l’architettura nazionale di cybersicurezza e istituire l’Agenzia.
Secondo il sito dell’ACN, il decreto ha ridefinito l’architettura nazionale con l’obiettivo di razionalizzare e semplificare il sistema di competenze che esisteva prima, rafforzando gli aspetti di sicurezza e resilienza anche ai fini della sicurezza nazionale.
Le premesse del decreto spiegano il contesto. Il governo citava i recenti attacchi alle reti di Paesi europei e di partner internazionali, capaci di produrre effetti di natura sistemica. Richiamava poi il Piano nazionale di ripresa e resilienza, deliberato dal Consiglio dei ministri il 29 aprile 2021, che prevedeva progetti specifici sulla cybersicurezza e in particolare l’istituzione di un’agenzia nazionale.
Che cosa si intende per cybersicurezza
Il decreto dà una definizione precisa. La cybersicurezza è l’insieme delle attività necessarie per proteggere dalle minacce informatiche reti, sistemi informativi, servizi informatici e comunicazioni elettroniche. L’obiettivo è assicurarne tre proprietà:
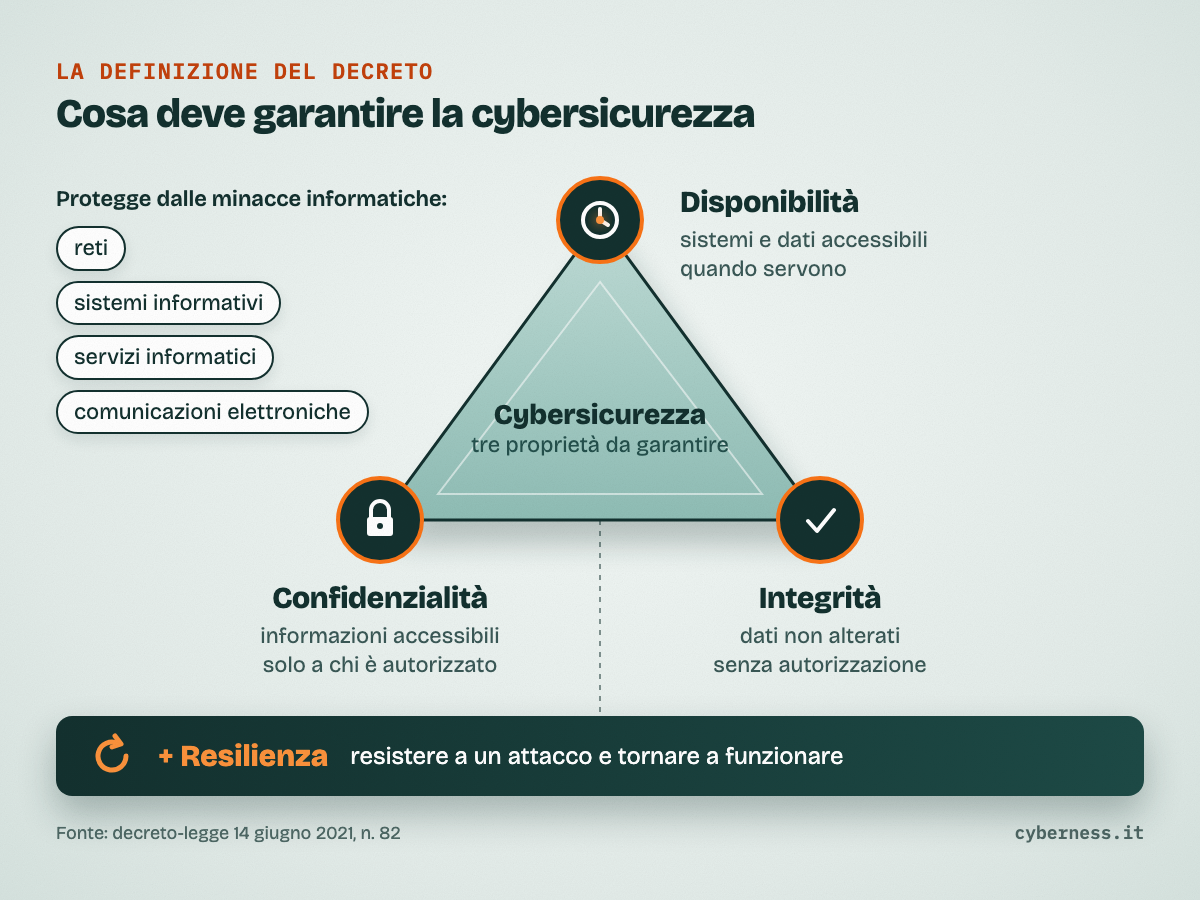
- disponibilità, cioè il fatto che sistemi e dati siano accessibili quando servono;
- confidenzialità, cioè il fatto che le informazioni siano accessibili solo a chi è autorizzato;
- integrità, cioè il fatto che i dati non vengano alterati senza autorizzazione.
A queste si aggiunge la resilienza, la capacità di resistere a un attacco e di tornare a funzionare.
Cosa fa l’ACN
Il sito dell’Agenzia raggruppa i suoi compiti in quattro ambiti.
- Prevenzione e mitigazione. Supporta i soggetti pubblici e privati che esercitano funzioni ed erogano servizi essenziali nella prevenzione degli incidenti, nella riduzione dei loro effetti e nel ripristino dei sistemi.
- Autonomia strategica. Persegue l’autonomia nazionale ed europea nel settore digitale, lavorando con il sistema produttivo e con il mondo della ricerca.
- Certificazione e vigilanza. Valuta prodotti e servizi informatici e conduce attività ispettive e di verifica sugli adempimenti normativi.
- Cultura cyber. Favorisce percorsi formativi per chi lavora nel settore e promuove campagne di sensibilizzazione.
Come Autorità nazionale, l’ACN coordina i soggetti pubblici che si occupano di cybersicurezza e dialoga con imprese, università e centri di ricerca, anche nell’ottica di una collaborazione tra pubblico e privato. Sviluppa inoltre collaborazioni internazionali con agenzie omologhe di altri Paesi.
Ha anche poteri concreti: esercita funzioni ispettive e sanzionatorie e promuove un quadro normativo coerente nel settore.
Come è organizzata
L’Agenzia è guidata da un Direttore generale e da un Vice direttore generale. Le sue attività sono divise in quattro aree principali:
- Certificazione e vigilanza;
- Operazioni e CSIRT Italia, il gruppo di risposta agli incidenti informatici (CSIRT sta per Computer Security Incident Response Team);
- Programmi industriali e di ricerca;
- Regolazione.
Il lavoro è programmato nel Piano Strategico ACN, un documento triennale che raccoglie la visione dell’Agenzia, gli obiettivi strategici e i piani d’azione. Il Piano è allineato alla Strategia Nazionale di Cybersicurezza 2022-2026 e al relativo Piano di implementazione.
Perché compare spesso nelle notizie
L’ACN viene citata spesso perché si trova al centro di quasi tutte le norme italiane sulla sicurezza informatica. Il decreto che l’ha istituita richiama esplicitamente altri due riferimenti normativi.
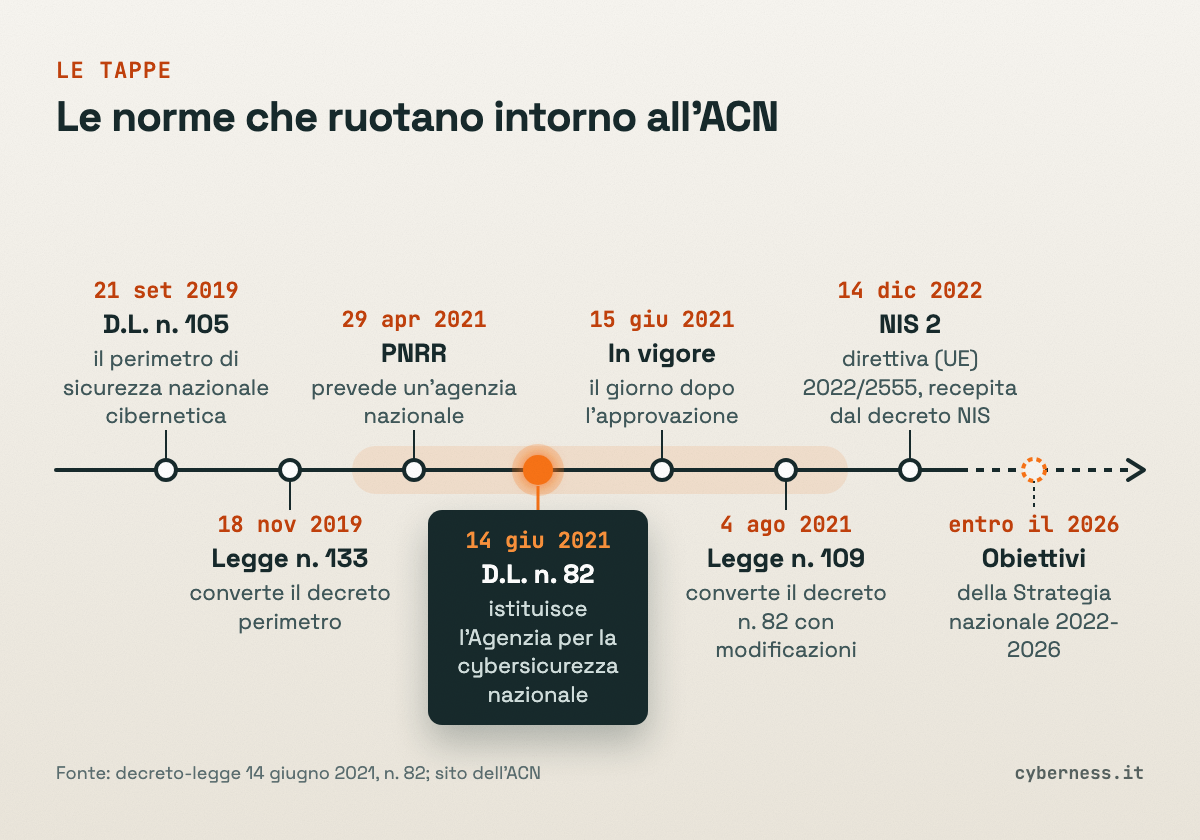
Il primo è il cosiddetto decreto-legge perimetro, cioè il decreto-legge 21 settembre 2019, n. 105, convertito dalla legge 18 novembre 2019, n. 133. Riguarda il perimetro di sicurezza nazionale cibernetica, l’insieme di soggetti e sistemi considerati strategici per il Paese, e la disciplina dei poteri speciali nei settori di rilevanza strategica.
Il secondo è il decreto legislativo NIS, che recepisce in Italia la direttiva (UE) 2022/2555 del 14 dicembre 2022, nota come NIS 2. La direttiva punta a un livello comune elevato di cybersicurezza in tutta l’Unione europea. La Strategia nazionale di cybersicurezza è oggi definita dall’articolo 9 di questo decreto.
Tra i compiti principali dell’Agenzia c’è proprio l’attuazione della Strategia nazionale, adottata dal Presidente del Consiglio, che fissa obiettivi da raggiungere entro il 2026. Ogni volta che si parla di nuovi obblighi per le organizzazioni, di verifiche, di sanzioni o di incidenti che colpiscono servizi essenziali, il riferimento istituzionale è l’ACN.
Cosa significa in pratica
Per i cittadini l’ACN è soprattutto l’ente che coordina la protezione dei servizi digitali da cui dipendono la vita civile ed economica del Paese. Il decreto istitutivo ricorda che le vulnerabilità di reti e sistemi possono causare il malfunzionamento o l’interruzione di funzioni essenziali dello Stato e di servizi di pubblica utilità, con conseguenze su cittadini, imprese e pubbliche amministrazioni.
Per le organizzazioni il rapporto con l’Agenzia dipende dal tipo di attività. Chi eroga servizi essenziali o rientra nelle norme richiamate dal decreto ha con l’ACN un rapporto diretto, fatto di supporto, adempimenti e verifiche. Per tutti gli altri l’Agenzia resta un punto di riferimento per indicazioni, formazione e sensibilizzazione.
Cosa fare per un’azienda o un professionista
- Capire se si rientra negli obblighi. Verificare se la propria organizzazione è soggetta al decreto legislativo NIS o al perimetro di sicurezza nazionale cibernetica. In caso di dubbio conviene chiedere un parere a un consulente legale o tecnico.
- Usare le tre proprietà come lista di controllo. Per ogni sistema importante chiedersi come se ne garantiscono disponibilità, confidenzialità e integrità, e come si ripristina il servizio dopo un incidente.
- Prepararsi alle verifiche. L’ACN conduce attività ispettive e può applicare sanzioni: chi è soggetto agli obblighi deve tenere documentate le misure adottate.
- Considerare la certificazione dei prodotti. Nella scelta di prodotti e servizi informatici è utile tenere conto delle valutazioni svolte dall’Agenzia.
- Seguire le iniziative di formazione. L’ACN promuove percorsi formativi e campagne di sensibilizzazione, utili per aggiornare il personale.
- Leggere i documenti di programmazione. La Strategia Nazionale di Cybersicurezza 2022-2026 e il Piano Strategico ACN indicano le priorità del settore e aiutano a prevedere le prossime evoluzioni.
Ne abbiamo parlato su cyberness
- Cosa fa il CSIRT Italia e perché i suoi avvisi finiscono nelle notizie · 17 Novembre 2026
- Tre falle in XWiki Platform, una critica, hanno exploit pubblici · 17 Novembre 2026
- Sei falle nei controller Danfoss AK-SM800A per i frigoriferi · 17 Novembre 2026
- Diverse falle in FreeRDP mettono a rischio i collegamenti remoti · 16 Novembre 2026
- Una falla nel kernel Linux permette di bloccare o prendere il controllo dei sistemi · 16 Novembre 2026
- Una falla in Drupal Commerce Core è già sfruttata dagli attaccanti · 16 Novembre 2026
- Sono stati diffusi codici di prova per otto falle di Wazuh · 16 Novembre 2026
- Due falle critiche nei firewall Check Point permettono di eseguire codice da remoto · 16 Novembre 2026