Secondo un avviso pubblicato il 14 giugno 2023 dalla CISA, l’agenzia statunitense per la sicurezza informatica, nel 2022 LockBit è stato il ransomware più usato al mondo. Un ransomware è un programma che cifra i file di un’organizzazione per renderli inutilizzabili e chiedere un riscatto in cambio della chiave. LockBit è anche il nome del gruppo criminale che sviluppa questo programma e lo concede in uso ad altri criminali.
L’avviso è firmato insieme a FBI, MS-ISAC e alle agenzie di sicurezza informatica di Australia, Canada, Regno Unito, Francia, Germania e Nuova Zelanda. È la fonte principale di questa scheda.
Che cos’è LockBit
LockBit funziona secondo il modello chiamato Ransomware-as-a-Service (RaaS), cioè ransomware in affitto. Un gruppo centrale mantiene il programma e l’infrastruttura, e ne vende l’accesso a singoli o gruppi detti «affiliati», che conducono materialmente gli attacchi.
Secondo la CISA, in cambio il gruppo centrale riceve un pagamento iniziale, un abbonamento, una parte dei profitti oppure una combinazione dei tre. Le vittime, dal gennaio 2020, appartengono a settori molto diversi: servizi finanziari, agroalimentare, istruzione, energia, pubblica amministrazione, servizi di emergenza, sanità, manifattura e trasporti, con organizzazioni grandi e piccole.
Come attira gli affiliati
L’avviso elenca alcuni metodi con cui LockBit ha reclutato affiliati:
- lascia che siano gli affiliati a incassare il riscatto e a girare poi la quota al gruppo centrale, al contrario di altri gruppi che pagano prima sé stessi;
- screditare altri gruppi RaaS nei forum online;
- iniziative pubblicitarie, come pagare persone per farsi tatuare il logo di LockBit e offrire una taglia di 1 milione di dollari per informazioni sull’identità reale del capo, noto con lo pseudonimo «LockBitSupp»;
- un’interfaccia semplificata, a clic, che rende il ransomware accessibile anche a chi ha poche competenze tecniche.
Come si è evoluto
La CISA ricostruisce lo sviluppo del gruppo in alcune tappe:
| Data | Evento |
|---|---|
| Settembre 2019 | Prima attività di ABCD, il predecessore di LockBit |
| Gennaio 2020 | Il ransomware con il nome LockBit compare nei forum criminali in lingua russa |
| Giugno 2021 | LockBit 2.0, detto anche LockBit Red, con StealBit, uno strumento integrato per rubare dati |
| Ottobre 2021 | Versione per sistemi Linux e VMware ESXi, il software che gestisce le macchine virtuali |
| Marzo 2022 | LockBit 3.0, detto LockBit Black, con somiglianze con i ransomware BlackMatter e BlackCat |
| Settembre 2022 | Il generatore di LockBit 3.0 viene diffuso e lo usano anche criminali esterni al gruppo |
| Gennaio 2023 | LockBit Green, che incorpora codice del ransomware Conti |
| Aprile 2023 | Versioni che colpiscono macOS individuate sulla piattaforma VirusTotal |
Quanto è diffuso
I numeri raccolti nell’avviso danno la misura del fenomeno fino alla metà del 2023:
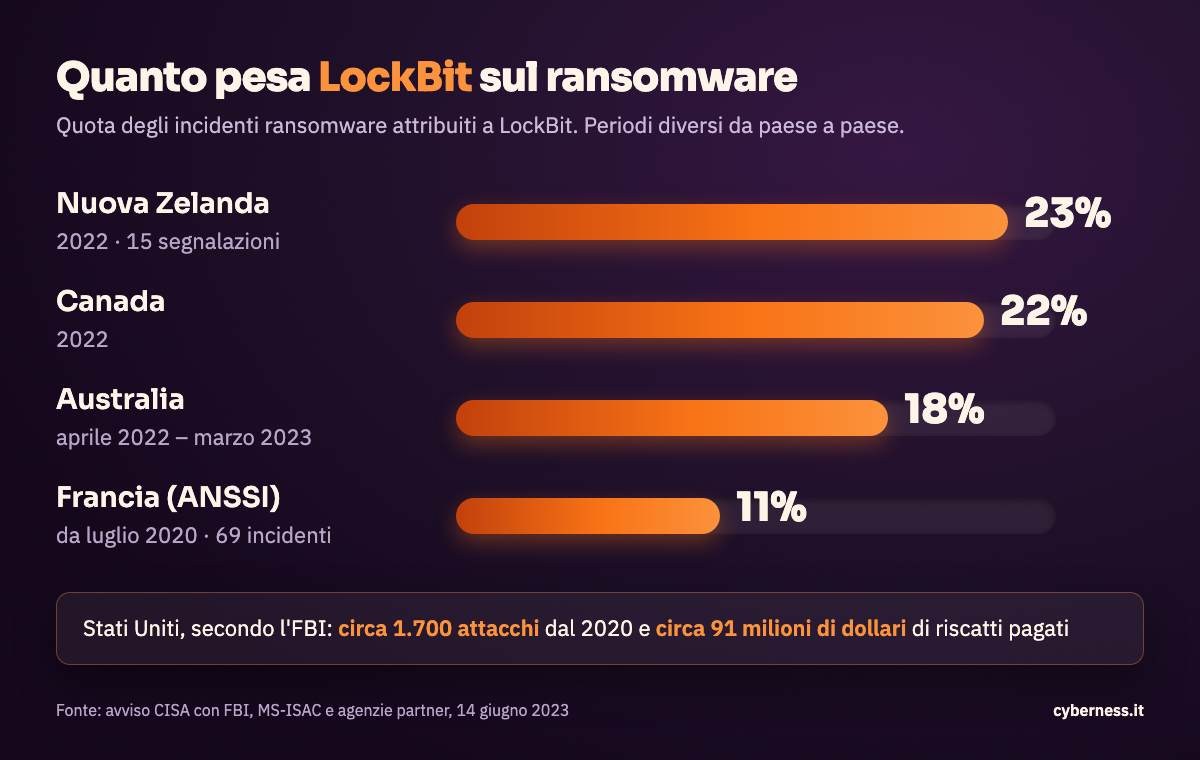
- negli Stati Uniti, secondo l’FBI, circa 1.700 attacchi dal 2020 e circa 91 milioni di dollari di riscatti pagati dal 5 gennaio 2020;
- in Canada, nel 2022, il 22 per cento degli incidenti ransomware attribuiti;
- in Nuova Zelanda, nel 2022, 15 segnalazioni, pari al 23 per cento del totale;
- in Australia, tra aprile 2022 e marzo 2023, il 18 per cento degli incidenti ransomware segnalati;
- in Francia, l’agenzia ANSSI ha gestito 69 incidenti confermati da luglio 2020, l’11 per cento dei casi di ransomware trattati.
Sui siti in cui il gruppo pubblica i nomi delle vittime, fino al primo trimestre 2023 risultavano 1.653 presunte vittime.
Come avviene un attacco
Secondo la CISA, gli affiliati entrano nelle reti in vari modi: con email di phishing, cioè messaggi ingannevoli che spingono a cliccare o a inserire credenziali; sfruttando il desktop remoto di Windows (RDP) esposto su internet; provando password in massa su VPN e RDP; usando credenziali rubate; sfruttando vulnerabilità note nei sistemi esposti.
Tra le vulnerabilità citate ci sono Log4Shell (CVE-2021-44228) nella libreria Apache Log4j, una falla delle VPN Fortinet (CVE-2018-13379) e una di PaperCut (CVE-2023-27350), un software per la gestione delle stampe.
Una volta dentro, gli affiliati usano soprattutto programmi legittimi e liberamente disponibili: software di assistenza remota come AnyDesk e TeamViewer, strumenti per estrarre password come Mimikatz, programmi per disattivare l’antivirus, servizi di archiviazione cloud come MEGA e Rclone per portare fuori i dati. La CISA precisa che questi strumenti sono legali e che il loro uso illecito non va attribuito ai produttori.
Dal 2021 gli affiliati praticano la doppia estorsione: cifrano i dati, li copiano all’esterno e minacciano di pubblicarli se la vittima non paga. Il CERT neozelandese ha osservato anche un terzo livello: quando la vittima gestisce le reti di altre aziende, gli affiliati provano a ricattare anche i suoi clienti.
Perché compare spesso nelle notizie
LockBit compare spesso nelle cronache per la quantità di attacchi e perché pubblica i nomi delle vittime sui propri siti. Questi elenchi vanno letti con cautela. Secondo la CISA mostrano solo le vittime che non hanno pagato, e la data di pubblicazione può arrivare mesi dopo l’attacco.
C’è poi un problema di attribuzione. Gli affiliati sono molti e scollegati tra loro, quindi le tecniche cambiano molto da un attacco all’altro. Dopo la diffusione del generatore di LockBit 3.0 nel settembre 2022, anche criminali estranei al gruppo possono usare quel ransomware. Un attacco «di LockBit» indica quindi lo strumento usato, e non sempre chi lo ha condotto.
Cosa fare
Dalle tecniche descritte nell’avviso derivano alcune misure concrete per aziende e professionisti:
- Aggiornare i sistemi esposti su internet, a partire dalle vulnerabilità citate, che la CISA raccoglie nel suo catalogo delle vulnerabilità sfruttate attivamente (KEV).
- Proteggere gli accessi remoti: evitare RDP esposto direttamente su internet e difendere VPN e desktop remoto dai tentativi ripetuti di password.
- Controllare i software di assistenza remota: sapere quali sono installati e autorizzati, e verificare la comparsa di programmi come AnyDesk o TeamViewer dove non dovrebbero esserci.
- Formare il personale sul phishing, uno dei canali d’ingresso indicati.
- Sorvegliare le credenziali, perché gli account validi rubati servono sia per entrare sia per restare nella rete.
- Osservare i trasferimenti di dati verso l’esterno, in particolare verso servizi cloud come MEGA o tramite strumenti come Rclone e FileZilla.
- Verificare i fornitori che gestiscono la rete, dato che un attacco al fornitore può estendersi ai suoi clienti.
Ne abbiamo parlato su cyberness
- Germania identifica ‘UNKN’, capo di REvil e GandCrab: è il 31enne Daniil Shchukin · 6 Aprile 2026
- Cos’è il Ransomware-as-a-Service: il cybercrime in franchising · 1 Aprile 2026
- Ransomware in Italia 2026: il numero degli attacchi continua a crescere · 18 Marzo 2026
- Ransom Mafia – Analisi del primo cartello ransomware al mondo · 15 Aprile 2021
- La storia di un nuovo cartello ransomware · 15 Aprile 2021