Il 17 novembre 2026 il CSIRT Italia, il servizio dell’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL02/261117/CSIRT-ITA su tre vulnerabilità di XWiki Platform. Secondo l’alert, una ha gravità critica e due hanno gravità alta. Per tutte e tre sono disponibili dei PoC (proof of concept), cioè dimostrazioni tecniche che mostrano come sfruttare il difetto. Lo sfruttamento attivo non risulta indicato nella tabella dell’alert.
XWiki Platform è una piattaforma open source basata su Java, usata per creare e gestire in modo collaborativo contenuti, applicazioni web e knowledge base, cioè raccolte di documentazione interna.
Chi è coinvolto
Secondo l’alert, sono interessate le seguenti versioni di XWiki Platform:
- dalla versione 4.0-milestone-2 alla 16.10.18 (esclusa)
- 17.x, versioni precedenti alla 17.10.10
- 18.x, versioni precedenti alla 18.4.1
- 18.5.x, versioni precedenti alla 18.5.0-rc-1
Che rischio c’è
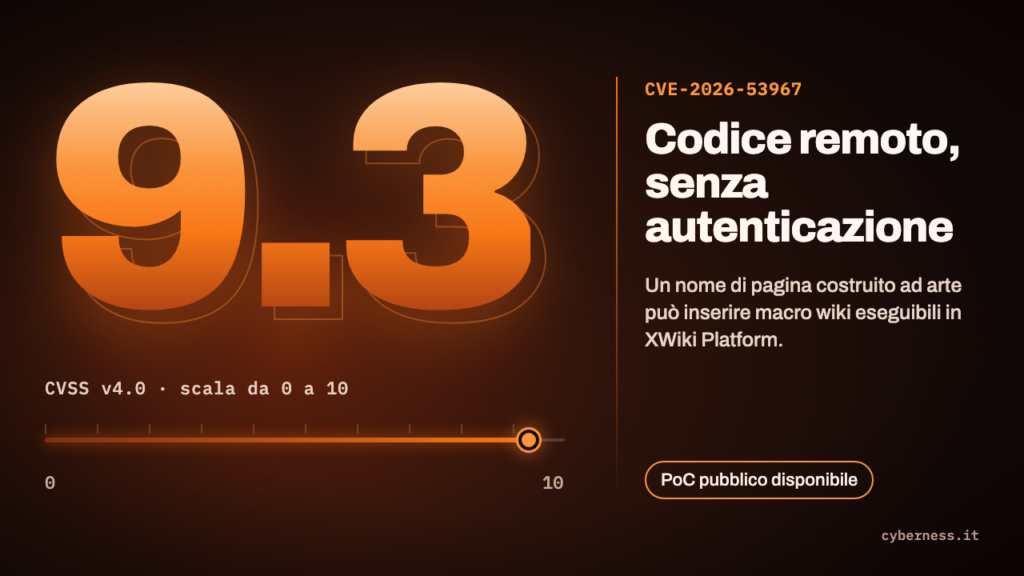
La più grave è la CVE-2026-53967, di tipo Remote Code Execution, con punteggio CVSS v4.0 pari a 9.3. Il CVSS è una scala da 0 a 10 che misura la gravità di una vulnerabilità. Il problema nasce da un controllo non adeguato del valore $doc.fullName, che l’utente può controllare e che serve a generare i collegamenti wiki. Un nome di pagina costruito ad arte può alterare il collegamento e permettere l’inserimento di macro wiki eseguibili. Un attaccante remoto non autenticato potrebbe così eseguire codice arbitrario, cioè comandi scelti da lui, sui sistemi interessati.
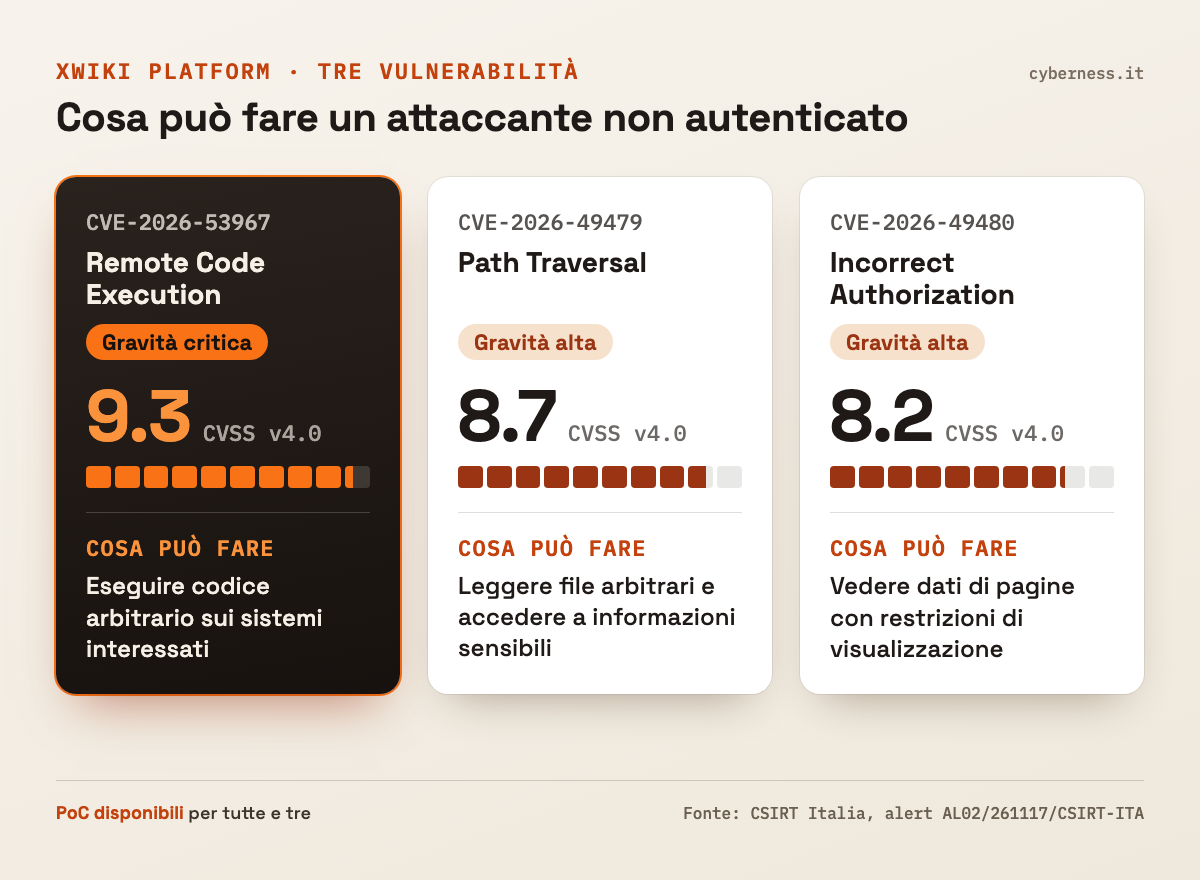
La CVE-2026-49479, di tipo Path Traversal, ha CVSS 8.7. I percorsi usati per accedere alle risorse temporanee non sono validati in modo adeguato. Richieste appositamente predisposte possono aggirare i controlli e raggiungere file fuori dalle cartelle previste. Secondo l’alert, un attaccante remoto non autenticato potrebbe leggere file arbitrari e accedere a informazioni sensibili.
La CVE-2026-49480, di tipo Incorrect Authorization, ha CVSS 8.2. I controlli di autorizzazione vengono eseguiti su riferimenti a documenti che non corrispondono alle risorse effettive. Questo può esporre dati di pagine con restrizioni di visualizzazione a un attaccante remoto non autenticato.
L’alert attribuisce all’impatto sistemico una valutazione critica, con punteggio 78,58.
Cosa fare
In linea con le dichiarazioni del vendor, il CSIRT Italia raccomanda di aggiornare i prodotti vulnerabili seguendo le indicazioni dei bollettini di sicurezza indicati nella sezione Riferimenti dell’alert.
Può essere utile anche verificare quale versione di XWiki sia in uso nella propria organizzazione e avvisare il fornitore IT, se la gestione del sistema è affidata a terzi.