Il 16 novembre 2026 il CSIRT Italia, il servizio dell’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL07/261116/CSIRT-ITA su sei vulnerabilità nei controller Danfoss AK-SM800A, i dispositivi che supervisionano e gestiscono gli impianti di refrigerazione. Secondo l’alert non sono disponibili aggiornamenti correttivi e l’impatto sistemico è classificato come critico, con un punteggio di 77.08.
Chi è coinvolto
Le falle riguardano il seguente prodotto:
- Danfoss AK-SM800A, tutte le versioni firmware fino alla 5.3.2 inclusa.
L’alert precisa che, allo stato attuale, non si può escludere che anche la versione 5.4.0 sia interessata.
Che rischio c’è
Le vulnerabilità sono state individuate dai ricercatori di Midnight Blue. Sono sei errori di tipo “Stack-based Buffer Overflow”, cioè situazioni in cui il programma scrive più dati di quanti la memoria ne possa contenere, e così permette di inserire istruzioni non previste. Riguardano i componenti che elaborano le richieste web e gestiscono le sessioni di autenticazione. Una di queste coinvolge lo Strict Mode, un meccanismo introdotto per limitare le interazioni non autenticate con le interfacce di gestione.
Secondo l’alert, un attaccante remoto e non autenticato potrebbe eseguire codice arbitrario con privilegi elevati e arrivare a controllare del tutto il dispositivo. I ricercatori hanno dimostrato l’esecuzione di codice con privilegi root, cioè di amministratore, su una versione precedente del firmware. Sulla versione 5.3.2 hanno invece dimostrato un arresto anomalo del componente che gestisce lo Strict Mode.
Un dispositivo compromesso potrebbe subire modifiche non autorizzate a temperature di esercizio, cicli di sbrinamento e configurazioni degli allarmi. Ne potrebbero derivare interruzioni operative e il deterioramento dei prodotti conservati.
I ricercatori segnalano anche che il dispositivo non ha il Secure Boot, un controllo sull’integrità del software all’avvio. Per questo un attaccante potrebbe mantenere l’accesso anche dopo un ripristino delle impostazioni di fabbrica o un aggiornamento del firmware, oppure rendere il dispositivo inutilizzabile e da sostituire.
L’alert si collega ai bollettini BL01/261013/CSIRT-ITA e BL02/261104/CSIRT-ITA, dedicati alla sicurezza dei sistemi per la catena del freddo.
Cosa fare
In attesa degli aggiornamenti del produttore, il CSIRT Italia raccomanda queste misure:
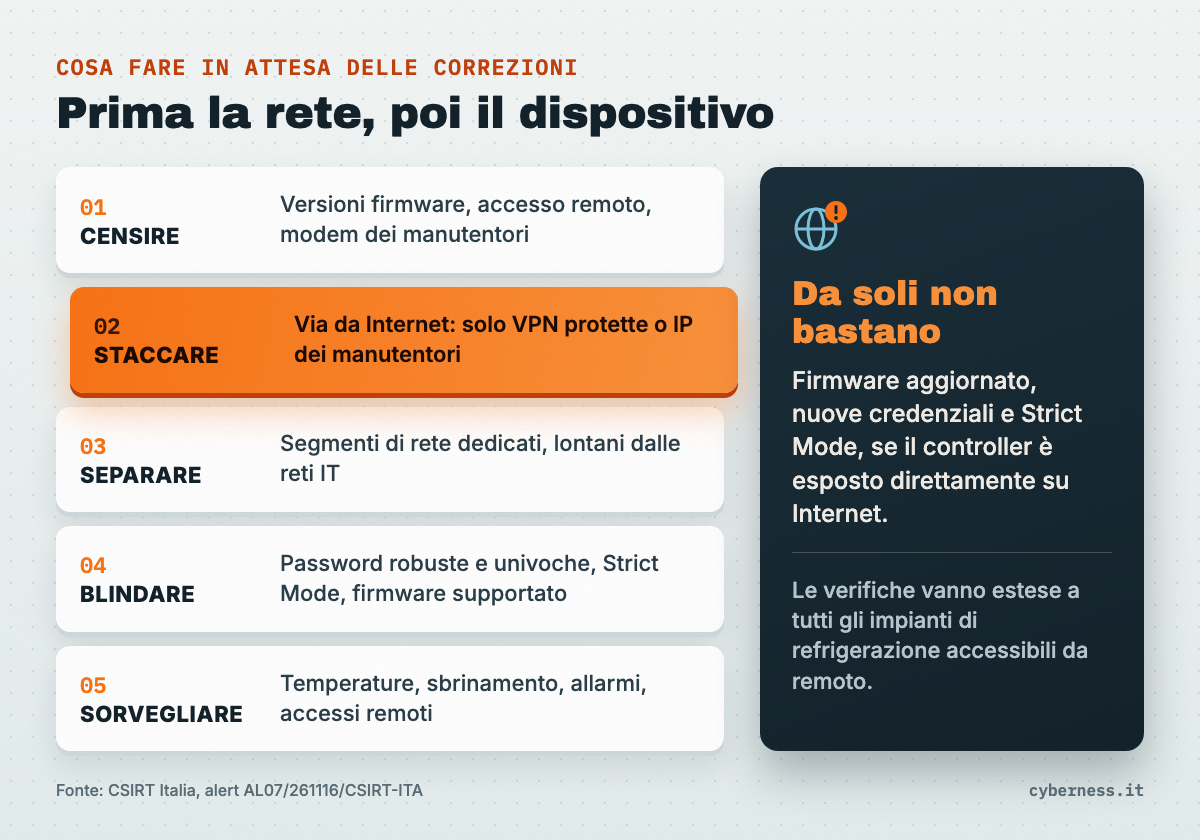
- censire i controller di refrigerazione, verificando versioni firmware, modalità di accesso remoto ed esposizione su Internet, comprese le connessioni tramite modem cellulari di fornitori e manutentori;
- rimuovere l’accessibilità diretta da Internet delle interfacce di gestione;
- consentire monitoraggio e manutenzione solo tramite VPN adeguatamente protette o soluzioni di rete private equivalenti e, se non è possibile subito, applicare regole firewall che ammettano solo gli indirizzi IP dei manutentori autorizzati;
- isolare i controller in segmenti di rete dedicati, separati dalle reti IT e da quelle non attendibili;
- controllare periodicamente temperature, cicli di sbrinamento, allarmi e autorizzazioni di accesso remoto;
- sostituire le credenziali predefinite, usare password robuste e univoche e abilitare Strict Mode, dove disponibile;
- mantenere i firmware alle versioni supportate e monitorare eventi di sicurezza, accessi remoti e variazioni dei parametri.
Secondo l’alert, aggiornare il firmware, cambiare le credenziali e abilitare Strict Mode non bastano, da soli o insieme, a proteggere i dispositivi esposti direttamente su Internet. Il CSIRT Italia raccomanda di estendere le verifiche a tutti i sistemi di gestione degli impianti di refrigerazione accessibili da remoto, indipendentemente da produttore e settore.
Chi non gestisce direttamente questi impianti può chiedere al proprio fornitore IT o al manutentore se i controller siano raggiungibili da Internet.