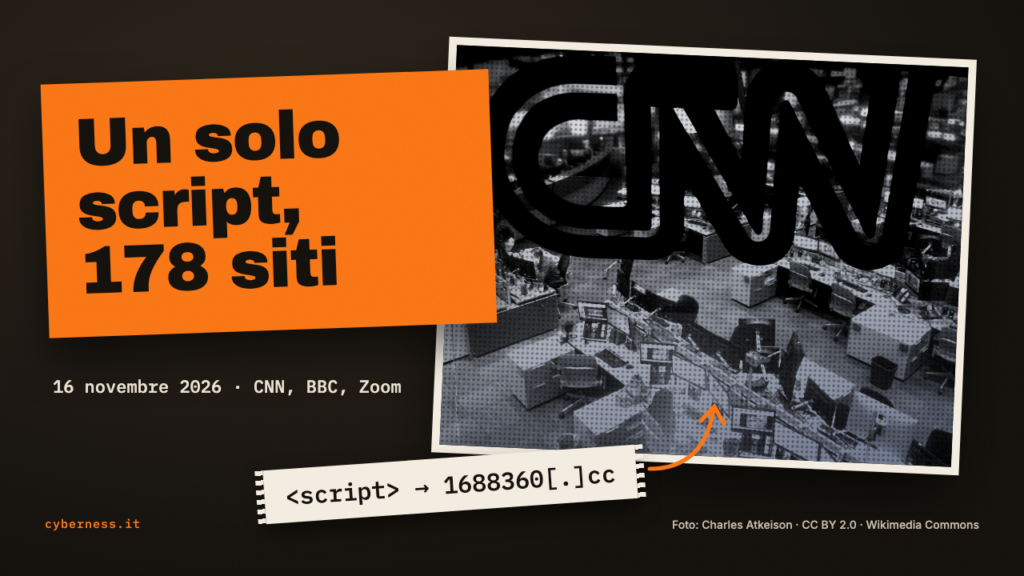
Nelle prime ore del 16 novembre 2026 i file JavaScript che Optimizely distribuisce ai siti dei suoi clienti hanno cominciato a caricare codice malevolo. Secondo il ricercatore Scott Helme di Report URI, sono stati coinvolti i siti di almeno 178 organizzazioni, tra cui CNN, BBC e Zoom. Optimizely dice di aver rimosso il codice. Alle 22:52 del 16 novembre, ora italiana, solo uno dei file compromessi conteneva ancora codice malevolo.
Cosa sappiamo
Optimizely Web Experimentation è una piattaforma per fare test A/B, cioè per mostrare versioni diverse di una pagina a gruppi diversi di visitatori. Funziona attraverso uno script, un piccolo programma che i siti clienti caricano dai server di Optimizely. Chi controlla quello script può quindi far eseguire codice a tutti i visitatori di quei siti. È quello che si chiama attacco alla catena di fornitura: si colpisce il fornitore per arrivare ai clienti.
Optimizely ha confermato a BleepingComputer che l’attaccante ha sfruttato una vulnerabilità nella procedura di registrazione degli account per inserire JavaScript malevolo in alcuni progetti dei clienti. L’azienda dice di aver bloccato il percorso vulnerabile, distribuito una correzione, rimosso il codice iniettato, chiuso le sessioni attive, revocato i token e reimpostato l’accesso degli account coinvolti.
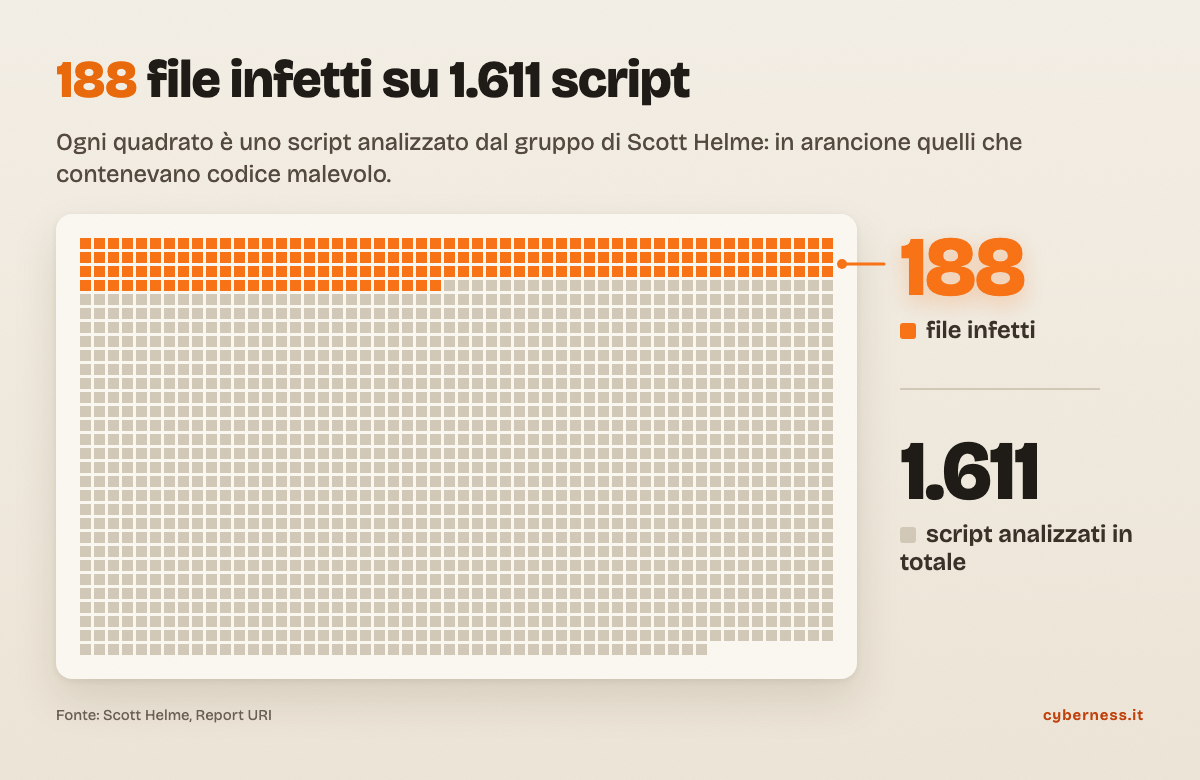
Secondo Helme, il suo gruppo ha trovato 188 file infetti su 1.611 script analizzati. Secondo l’analisi di BleepingComputer, il codice inserito caricava un secondo script dal dominio 1688360[.]cc, in alcuni casi nascondendo l’indirizzo con la codifica Base64.
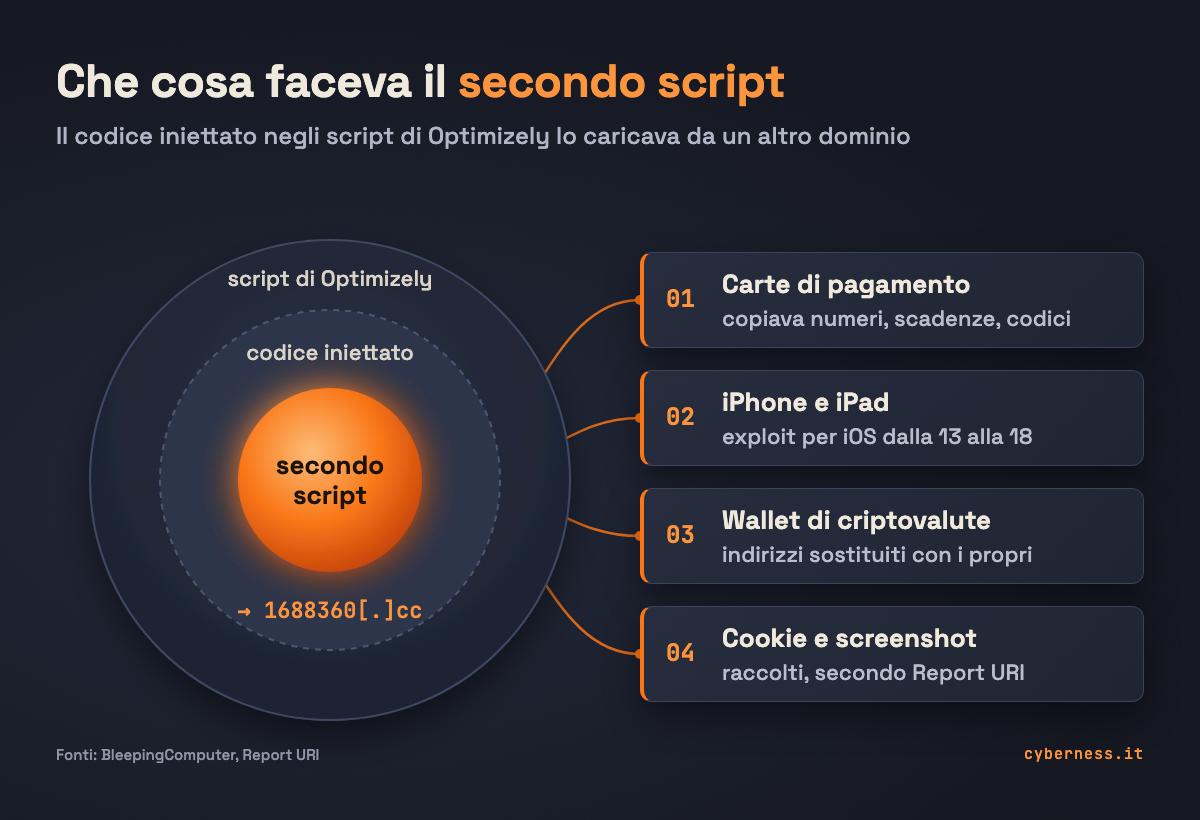
Il secondo script aveva più funzioni. Secondo BleepingComputer cercava numeri di carta, scadenze e codici di sicurezza inseriti nelle pagine, cioè faceva da card skimmer, e caricava altro codice contro iPhone e iPad. Helme ha identificato questo codice negli exploit kit Coruna e DarkSword, pacchetti di attacco che sfruttano vulnerabilità di versioni diverse di iOS. Secondo Report URI, citato da Born’s Tech and Windows World, sono interessati i dispositivi con iOS dalla versione 13 alla 18. Il codice sostituiva anche gli indirizzi dei wallet di criptovalute con quelli degli attaccanti e, secondo la stessa fonte, raccoglieva cookie e screenshot.
Secondo Helme, i wallet indicati nello script avevano ricevuto circa 7.000 dollari al 16 novembre. Alcuni però erano attivi già prima dell’attacco, quindi la cifra rubata non è chiara. Born’s Tech riporta anche commenti su X secondo cui il successo degli attaccanti sarebbe stato scarso rispetto al numero di siti coinvolti.
Chi è coinvolto
BleepingComputer ha verificato il caricamento del codice, riuscito o solo tentato, sui siti di Zoom, KLM, GitLab, BBC, CNN, Salesforce, Smartsheet e Stamps.com, e cita anche Fox News. L’elenco di Report URI comprende anche IKEA, HSBC, Equifax, Air France-KLM, Ledger e Peacock. Secondo Matrice Digitale tra i siti coinvolti c’è anche quello di NOW, il servizio di streaming, in Italia.
Salesforce ha comunicato a BleepingComputer di aver disattivato gli script di Optimizely per precauzione e che avviserà i clienti se troverà accessi non autorizzati ai loro dati.
Cosa fare adesso
- Chi usa iPhone o iPad deve installare l’ultimo aggiornamento di iOS o iPadOS disponibile, come consiglia BleepingComputer.
- Chi ha inserito i dati di una carta su uno dei siti coinvolti il 16 novembre dovrebbe controllare i movimenti e, se nota addebiti sospetti, contattare la propria banca.
- Chi ha inviato criptovalute nello stesso periodo dovrebbe verificare che l’indirizzo di destinazione fosse quello giusto.
- Le aziende che usano Optimizely possono confrontare il traffico verso
1688360[.]cccon gli indicatori di compromissione pubblicati da Report URI e seguire le comunicazioni ufficiali del fornitore. - Conviene ignorare email o messaggi che citano l’incidente e chiedono di cliccare per “mettere al sicuro” il conto o il dispositivo.
Cosa non si sa ancora
Non si sa da quanto tempo esistesse la vulnerabilità, quanti visitatori abbiano ricevuto il codice malevolo e quanti dispositivi siano stati effettivamente compromessi. Non è nota l’identità degli attaccanti.