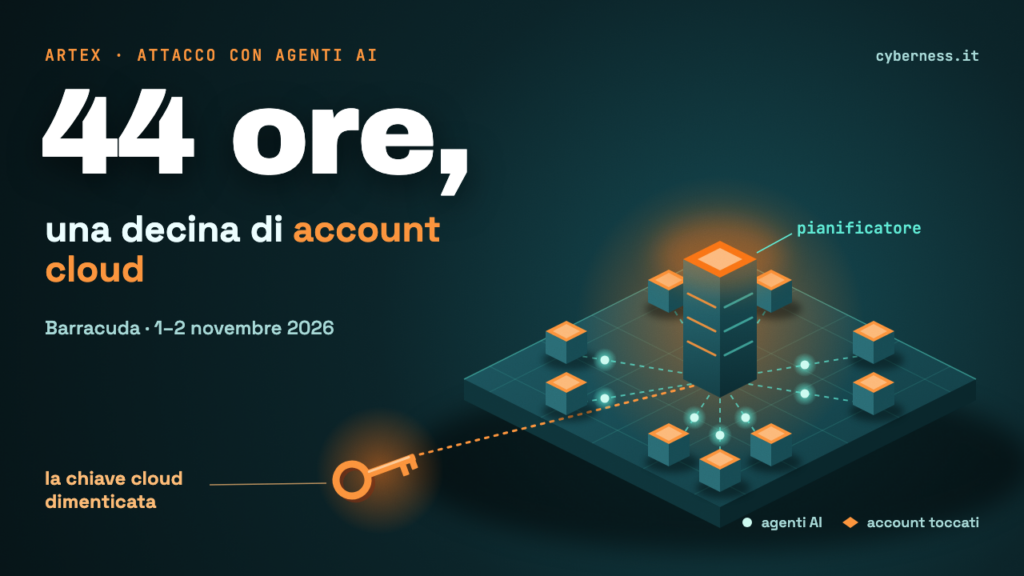
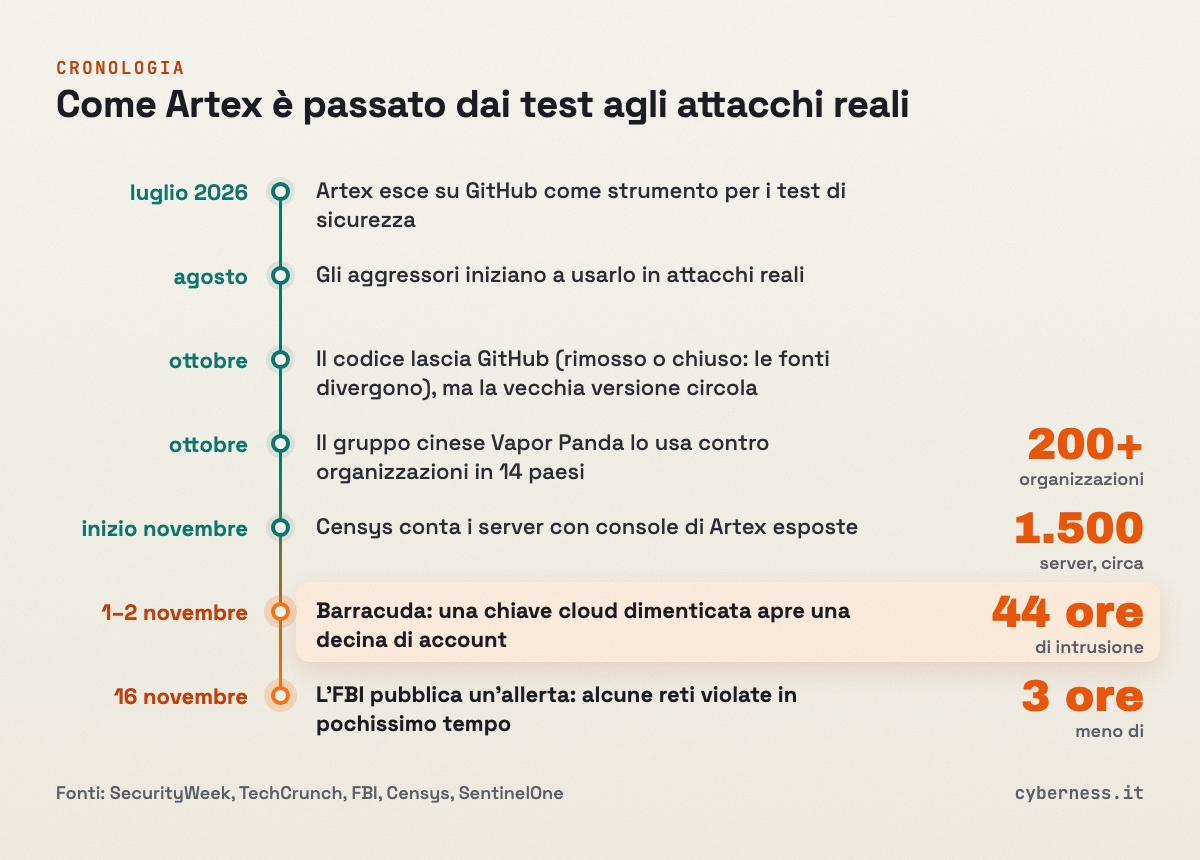
Tra l’1 e il 2 novembre 2026 un attaccante ha usato una chiave di accesso al cloud dimenticata per entrare nei sistemi di Barracuda, società di sicurezza informatica, e in circa 44 ore ha toccato una decina di account cloud. Secondo l’azienda, l’attacco porta i segni di Artex, una piattaforma open source che usa l’intelligenza artificiale per condurre attacchi in modo quasi autonomo. Il 16 novembre l’FBI ha pubblicato un’allerta su questo strumento. Secondo TechCrunch, l’FBI afferma che con Artex alcune reti sono state violate in meno di tre ore. La situazione è in corso: l’ultimo aggiornamento noto risale alle 18:36 del 16 novembre 2026, ora italiana.
Cosa sappiamo
Secondo SecurityWeek, Artex è stato pubblicato su GitHub a luglio 2026 come strumento per i test di sicurezza. Funziona con un pianificatore, che fissa un obiettivo e lo divide in compiti, e con degli agenti, cioè programmi basati su modelli linguistici che eseguono quei compiti. Gli aggressori lo usano in attacchi reali almeno da agosto, e negli ultimi mesi i casi sono aumentati molto.
Nell’allerta, l’FBI scrive che il framework permette anche a chi ha poche competenze tecniche di condurre operazioni complesse contro più bersagli insieme. Secondo TechCrunch, l’FBI descrive gli attacchi come “rumorosi”, perché generano molto traffico che può far scattare gli allarmi, ma troppo veloci per essere seguiti dai difensori umani.
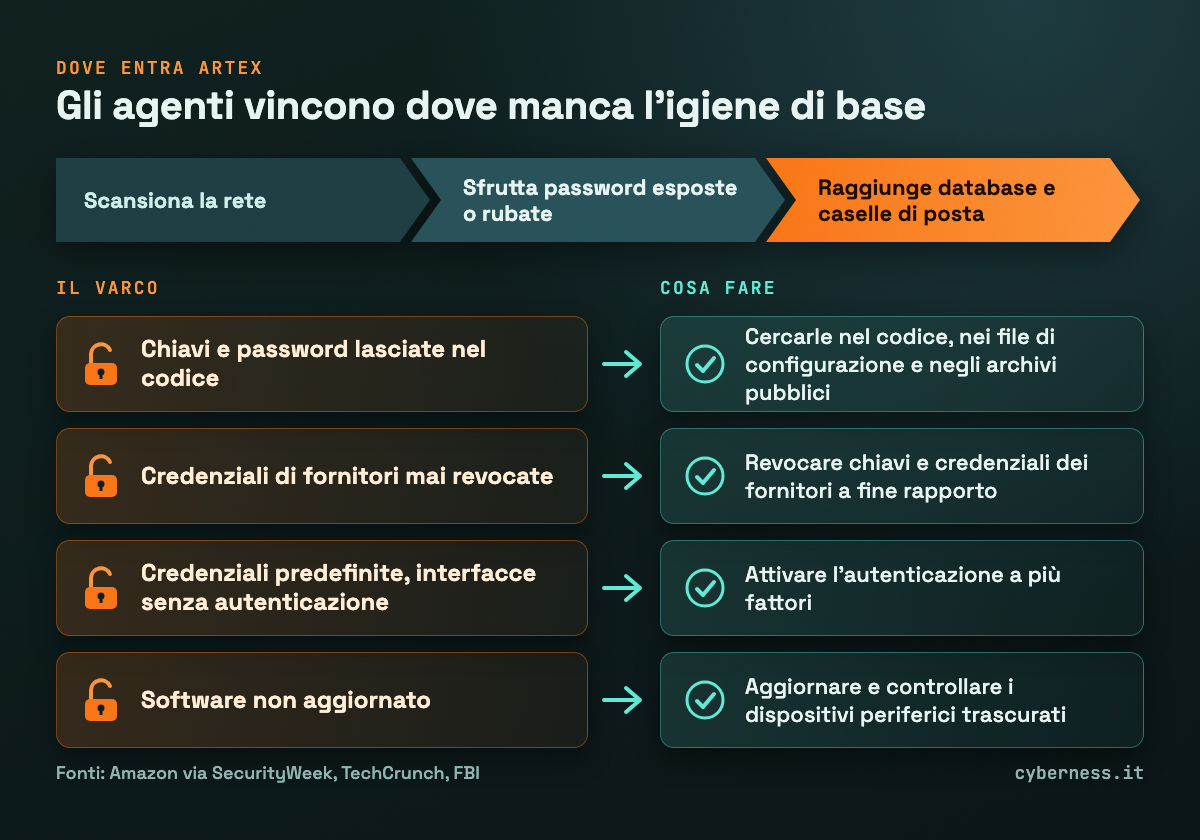
Il metodo è semplice: Artex scansiona la rete della vittima, sfrutta debolezze di base come password esposte o rubate e poi si sposta verso database e caselle di posta. Amazon, citata da SecurityWeek, osserva che gli agenti hanno avuto successo dove mancava l’igiene di base: credenziali predefinite, chiavi lasciate nel codice, interfacce senza autenticazione e software non aggiornato.
Le fonti non concordano su un dettaglio. Secondo SecurityWeek lo sviluppatore ha rimosso il repository da GitHub a ottobre; secondo TechCrunch ha reso il software closed source. Entrambe riferiscono che la vecchia versione continua a circolare. A inizio novembre Censys contava circa 1.500 server con console di Artex esposte.
Chi è coinvolto
Secondo TechCrunch, a Barracuda Artex ha trovato una credenziale di un fornitore esterno che l’azienda non aveva revocato a fine contratto. Barracuda non può escludere accessi ai dati dei clienti, perché i log non erano abbastanza dettagliati, e ha cambiato tutte le credenziali dei clienti. Ha poi avvisato “una minoranza” di clienti XDR, senza dire quanti.
L’FBI conferma che con Artex è stata violata ConnectWise, con accesso agli ambienti Microsoft 365 di almeno 2.250 clienti. In Corea del Sud sono state colpite istituzioni finanziarie, con i dati personali di almeno 68.000 persone. Secondo SentinelOne, citata da SecurityWeek, a ottobre il gruppo di spionaggio cinese Vapor Panda ha usato Artex contro oltre 200 organizzazioni in 14 paesi.
Dark Reading riferisce di attori legati alla Cina che hanno violato 10 organizzazioni con attacchi guidati dall’AI. In quel caso lo strumento citato è Cairn, che è diverso da Artex. I settori colpiti sono la manifattura avanzata, la difesa e le organizzazioni per i diritti civili e umani.
Cosa fare adesso
- Revocare le credenziali e le chiavi dei fornitori con cui il rapporto è terminato.
- Cercare chiavi e password lasciate nel codice, nei file di configurazione e negli archivi pubblici.
- Attivare l’autenticazione a più fattori, la cui assenza ha favorito gli attacchi in Corea del Sud.
- Aggiornare il software e controllare i dispositivi periferici trascurati, come segnala l’FBI.
- I clienti Barracuda XDR possono seguire le indicazioni ricevute direttamente dall’azienda. È meglio diffidare di mail che promettono di “risolvere il problema” con link o allegati.
Cosa non si sa ancora
Non è noto quanti clienti Barracuda siano stati avvisati, né se gli aggressori abbiano davvero letto i loro dati. Non si sa nemmeno quante installazioni della vecchia versione di Artex siano ancora in uso.