Nelle prime ore del 16 novembre 2026 alcuni attaccanti hanno inserito codice malevolo negli script di Optimizely. È una piattaforma che molte aziende usano per fare test sui propri siti e personalizzarli. Secondo il ricercatore di sicurezza Scott Helme, i siti di 178 organizzazioni, tra cui CNN, BBC e Zoom, hanno caricato nei browser dei visitatori un programma pensato per rubare dati di pagamento e criptovalute e per attaccare iPhone e iPad. Optimizely dice di aver rimosso il codice. Secondo l’ultimo dato disponibile, alle 22:52 del 16 novembre (ora italiana) un solo file risultava ancora compromesso.
Cosa sappiamo
Optimizely Web Experimentation serve a fare test A/B, cioè a confrontare due versioni della stessa pagina per capire quale funziona meglio. Per farlo, i siti dei clienti caricano un piccolo file JavaScript, lo snippet, distribuito dal dominio cdn.optimizely.com. Si parla di attacco alla supply chain, cioè alla catena di fornitura: gli attaccanti hanno colpito un fornitore usato da molti siti, che ha poi distribuito il codice ai suoi clienti.
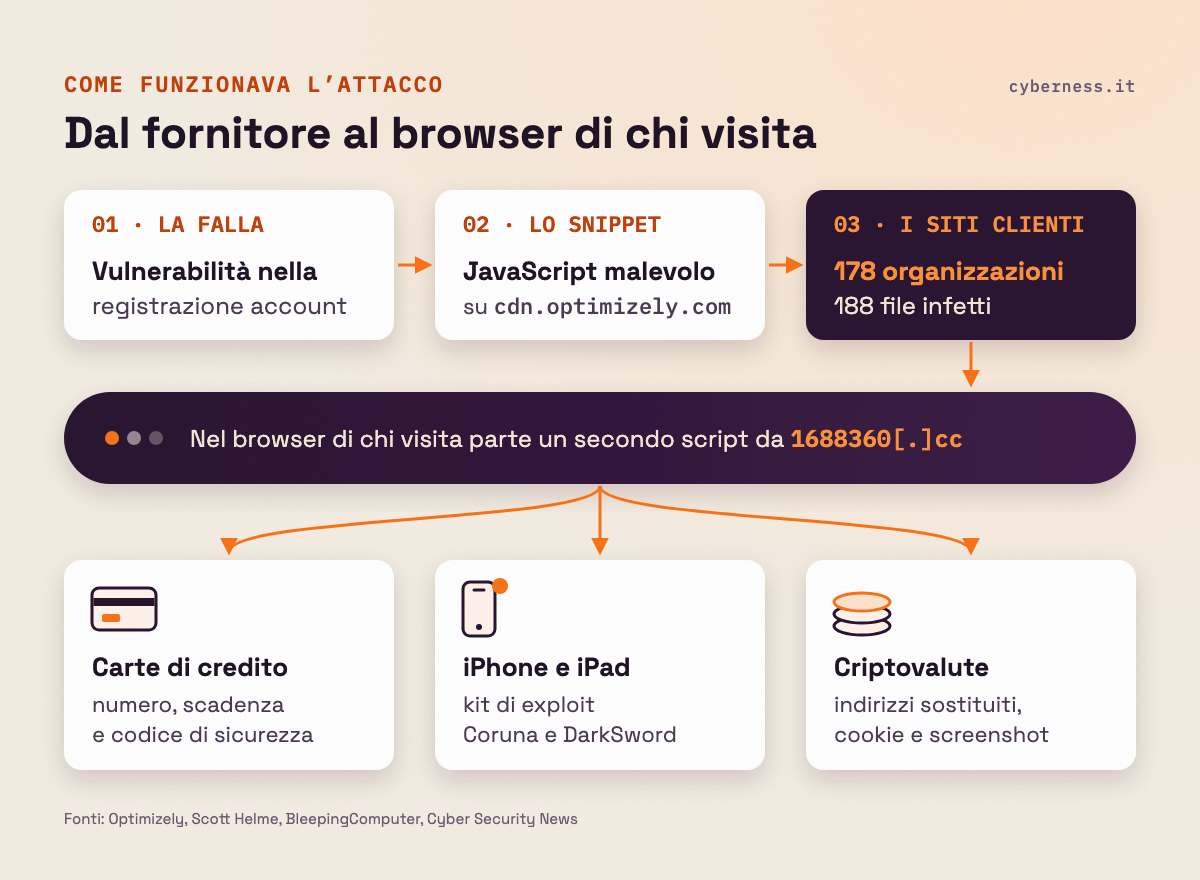
L’azienda ha confermato a BleepingComputer che gli attaccanti hanno sfruttato una vulnerabilità nella procedura di registrazione degli account Experimentation. Così hanno aggiunto JavaScript malevolo ad “alcuni progetti dei clienti”. Optimizely afferma di aver bloccato il percorso vulnerabile e pubblicato una correzione. Dice anche di aver rimosso il codice inserito, chiuso le sessioni attive, revocato i token e reimpostato l’accesso degli account coinvolti.
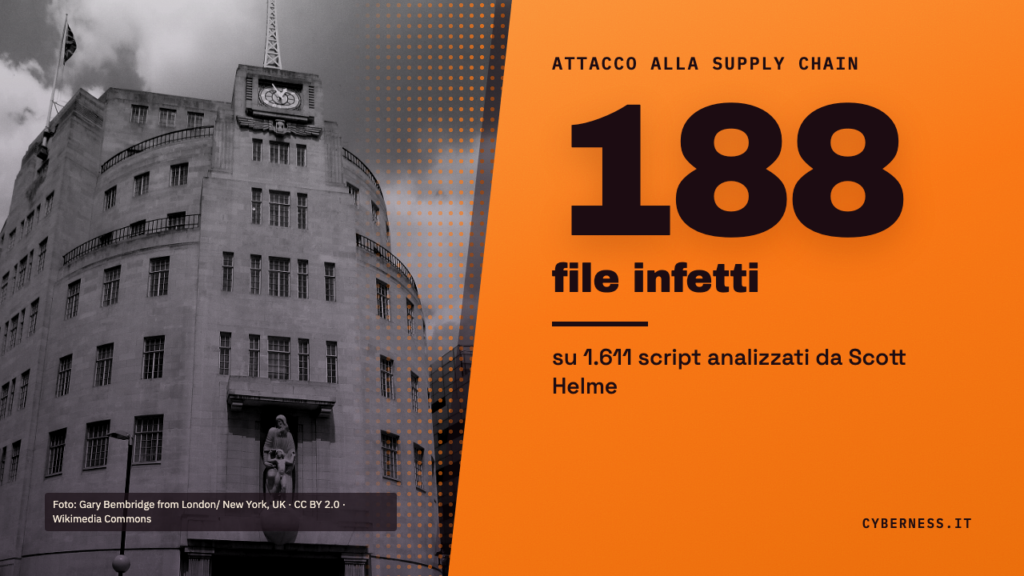
Helme ha analizzato 1.611 script della piattaforma e ha trovato 188 file infetti, appartenenti a 178 organizzazioni. BleepingComputer ha esaminato copie dei file modificati. Il codice aggiunto caricava un secondo script dal dominio 1688360[.]cc: in alcuni file l’indirizzo era scritto in chiaro, in altri era nascosto con la codifica Base64.
Secondo BleepingComputer, questo secondo script cercava numeri di carte di credito, scadenze e codici di sicurezza inseriti nelle pagine e tentava di inviarli a un server degli attaccanti. Su iPhone e iPad caricava i kit di exploit Coruna e DarkSword, strumenti che sfruttano vulnerabilità di diverse versioni di iOS. Secondo Cyber Security News, citato dal blog Born’s Tech and Windows World, lo script sostituiva anche gli indirizzi dei portafogli di criptovalute e raccoglieva cookie e screenshot. Secondo Helme, al 16 novembre i portafogli di criptovalute presenti nello script avevano ricevuto circa 7.000 dollari. Alcuni di questi portafogli però erano attivi già prima dell’attacco.
Chi è coinvolto
BleepingComputer ha verificato con le scansioni di urlscan.io che lo script è stato caricato, o che si è tentato di caricarlo, sui siti di Zoom, KLM, GitLab, BBC, Scheels, CNN, American Girl, ManageBuilding, Smartsheet, Stamps.com e Salesforce. Tra i siti colpiti la testata cita anche Fox News. Un elenco circolato sui social e ripreso da Born’s Tech and Windows World aggiunge IKEA, HSBC, Equifax, Air France-KLM, Ledger e Peacock.
Salesforce ha detto a BleepingComputer di aver disattivato per precauzione gli script di Optimizely. L’azienda avviserà i clienti se troverà accessi non autorizzati ai loro dati. I rischi descritti dalle fonti riguardano soprattutto chi il 16 novembre ha inserito dati di una carta o ha fatto operazioni in criptovalute su questi siti, e chi li ha visitati con un iPhone o un iPad non aggiornato.
Cosa fare adesso
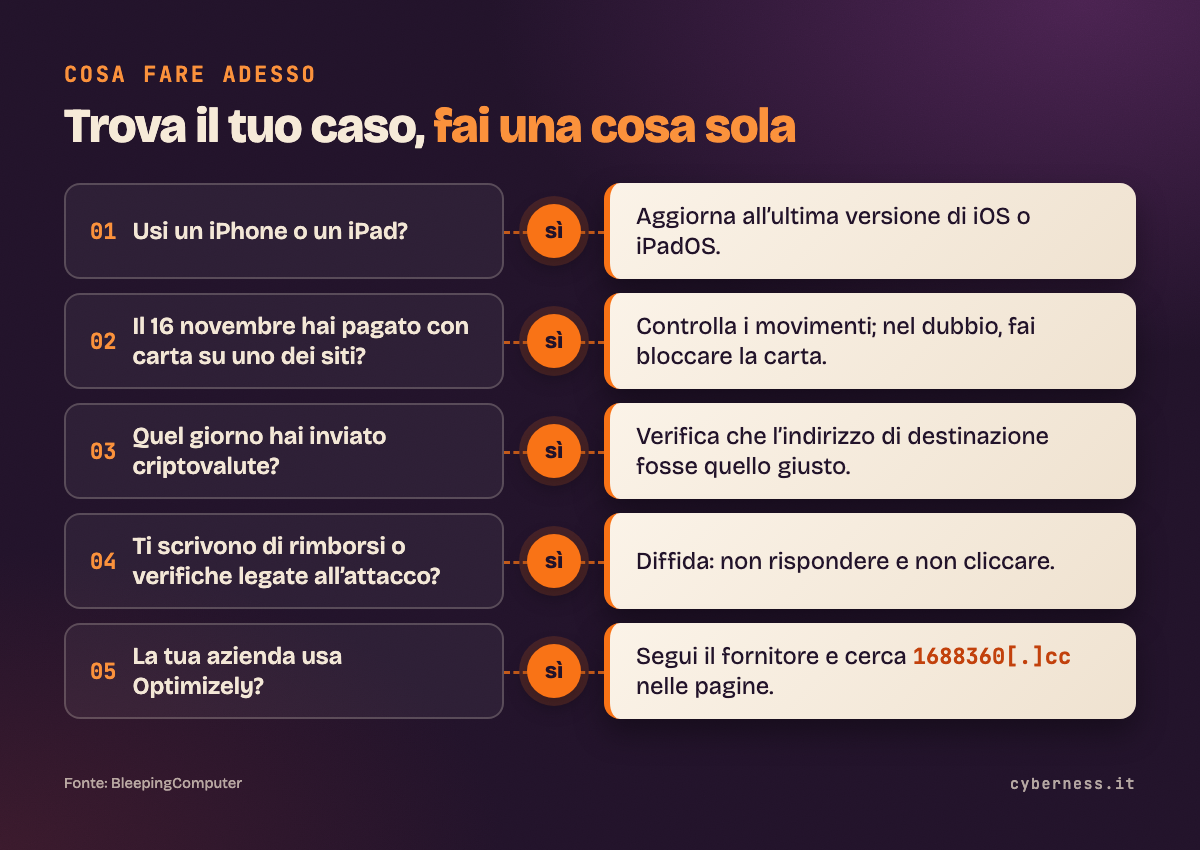
- Aggiornare iPhone e iPad all’ultima versione disponibile di iOS o iPadOS, come raccomanda BleepingComputer.
- Chi il 16 novembre ha inserito i dati di una carta su uno dei siti coinvolti può controllare i movimenti e, se ha dubbi, chiedere alla banca di bloccare la carta.
- Chi in quella giornata ha inviato criptovalute può verificare che l’indirizzo di destinazione fosse quello giusto.
- Diffidare di email o messaggi che citano l’attacco e promettono rimborsi o verifiche dell’account.
- Le aziende che usano Optimizely possono seguire le comunicazioni ufficiali del fornitore e controllare che le proprie pagine non contengano riferimenti al dominio
1688360[.]cc.
Cosa non si sa ancora
Non è chiaro da quanto tempo esistesse la vulnerabilità né quanti visitatori abbiano ricevuto il codice malevolo. Non si sa quanto denaro sia stato effettivamente rubato, né se l’ultimo file infetto segnalato da Helme sia stato ripulito. L’aggiornamento più recente è l’articolo di BleepingComputer pubblicato alle 3:12 del 17 novembre 2026, ora italiana.