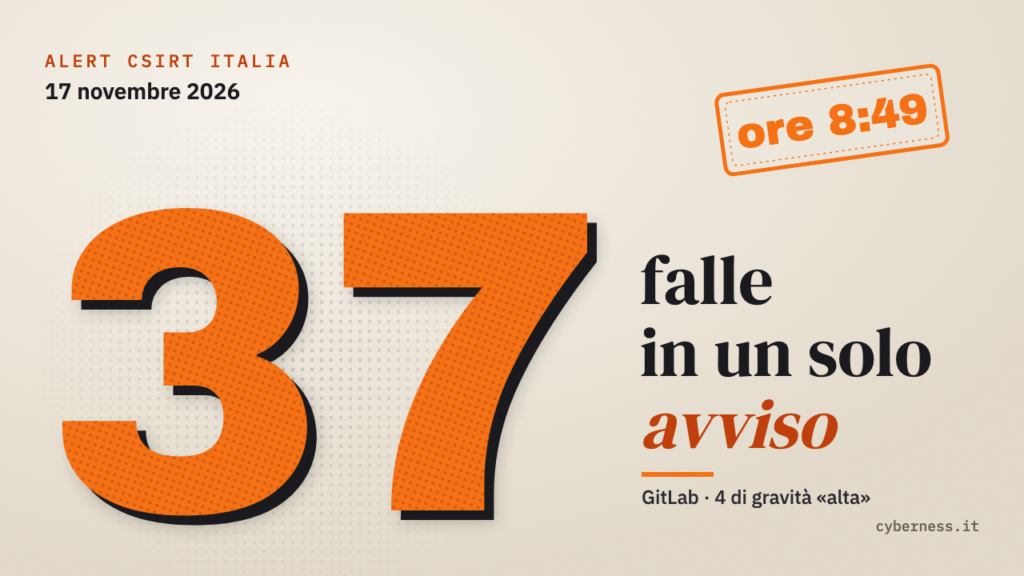
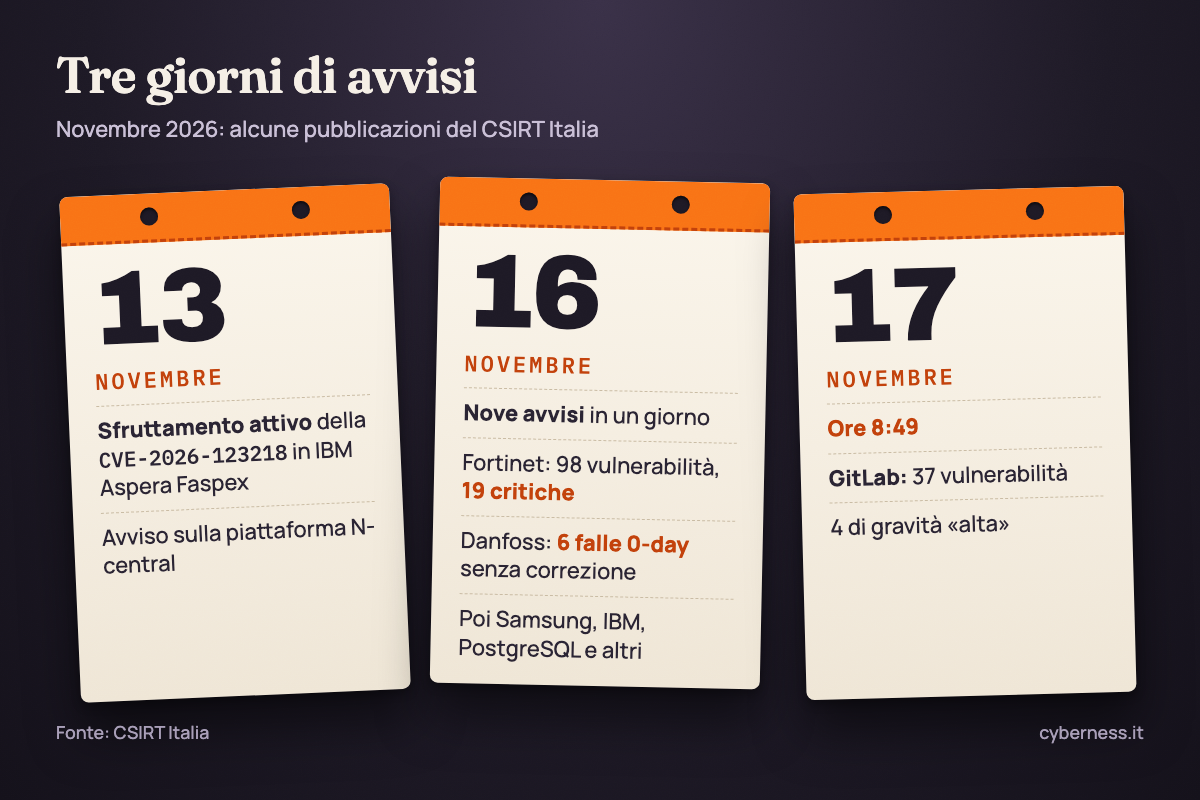
Il 17 novembre 2026, alle 8:49, il CSIRT Italia ha pubblicato un alert su 37 vulnerabilità di GitLab, una piattaforma per la gestione del codice sorgente. Quattro di queste hanno gravità «alta». Il giorno prima aveva diffuso altri nove avvisi, su prodotti di Fortinet, Samsung, IBM, Danfoss, PostgreSQL e altri.
Il CSIRT Italia è il gruppo nazionale di risposta agli incidenti informatici. Segue le vulnerabilità dei software, cioè i difetti che un attaccante può sfruttare, rileva le compromissioni avvenute in Italia e le rende note con avvisi pubblici.
Che cos’è il CSIRT Italia
La sigla CSIRT indica un Computer Security Incident Response Team, una squadra che si occupa di incidenti di sicurezza informatica. Quello italiano ha competenza nazionale: nei suoi testi si riferisce a sé stesso come «questo CSIRT» e parla di quanto rilevato «nel contesto nazionale».
Le sue pubblicazioni compaiono sul portale dell’ACN, in una sezione dedicata, insieme alle pubblicazioni dell’Agenzia e ai riferimenti alla Strategia Nazionale di Cybersicurezza.
Cosa fa, in concreto
Dalla sua pagina ufficiale emergono sei tipi di attività pubblica:
- Alert: avvisi brevi su vulnerabilità e aggiornamenti di sicurezza appena rilasciati dai produttori.
- Bollettini: analisi più ampie su campagne di attacco e compromissioni osservate.
- Divulgazione coordinata delle vulnerabilità: la gestione delle falle scoperte da ricercatori, concordata con il produttore del software.
- Operational Summary: riepiloghi mensili e semestrali dell’attività.
- Settimana Cibernetica: una rassegna settimanale.
- Feed pubblico MISP: un canale di dati sulle minacce, elencato sulla stessa pagina.
Gli alert
Gli alert sono la parte più visibile. Ciascuno indica il prodotto, il numero di vulnerabilità corrette e la loro gravità. Il 16 novembre 2026, per esempio, l’alert su Fortinet riportava che il bollettino di sicurezza di novembre del produttore conteneva correzioni per 98 vulnerabilità, di cui 19 di gravità «critica» e 75 «alta».
Ogni alert ha un codice identificativo, come AL07/261110/CSIRT-ITA, citato dal CSIRT Italia stesso nell’avviso del 13 novembre 2026 sulla piattaforma N-central.
I bollettini
I bollettini descrivono fenomeni osservati sul campo. Il 5 ottobre 2026 il CSIRT Italia ha segnalato molteplici compromissioni in Italia di sistemi Zimbra Collaboration Suite, un software di posta e collaborazione, esposti su rete pubblica e non aggiornati. Secondo il bollettino, gli attaccanti mantenevano l’accesso tramite webshell, piccoli programmi installati sul server per controllarlo a distanza, e attività pianificate.
L’8 ottobre 2026 un altro bollettino ha riguardato «FortiBleed», un insieme di dati diffuso in rete con informazioni su dispositivi Fortinet/FortiGate usati per l’accesso remoto tramite SSL-VPN, la rete privata virtuale che consente di collegarsi alla rete aziendale da fuori.
A volte i bollettini riprendono analisi di altri. Quello del 17 giugno 2026 sulla campagna INFINITERED si basava sul lavoro del team Google Threat Intelligence, che aveva documentato attacchi di cyber-spionaggio contro istituti di ricerca medica e strutture sanitarie.
La divulgazione coordinata
Nella Coordinated Vulnerability Disclosure, o CVD, i ricercatori segnalano una falla, il CSIRT Italia coordina il contatto con il produttore e solo dopo la vulnerabilità viene resa pubblica. Nel novembre 2026 questo processo ha riguardato tre software usati nelle farmacie: Farmasimplex di CIPCarbone, Magistra di Galeno Sistemi, per la gestione del laboratorio galenico, e diverse soluzioni di CompuGroup Medical.
Perché compare spesso nelle notizie
Il CSIRT Italia pubblica con grande frequenza e su prodotti molto diffusi: firewall, database, piattaforme di sviluppo, telefoni. Ogni volta che un produttore noto corregge falle gravi, l’alert italiano diventa un riferimento per chi ne scrive.
Conta anche la vicinanza al contesto italiano. Il 15 settembre 2026 il CSIRT Italia ha segnalato quattro vulnerabilità, due di gravità «alta», nel tema WordPress «Design Scuole Italia», usato per i siti istituzionali delle scuole. Avvisi di questo tipo riguardano direttamente enti e aziende del paese.
Come si legge un avviso
Gli alert usano un lessico ricorrente. Questi sono i termini principali:
| Termine | Significato |
|---|---|
| CVE | Il codice che identifica una singola vulnerabilità, per esempio CVE-2026-123218. |
| Gravità «critica» o «alta» | Il livello di pericolosità attribuito alla falla. |
| PoC | Proof of Concept, codice dimostrativo che mostra come sfruttare la falla ed è disponibile in rete. |
| Sfruttamento attivo | La vulnerabilità è già usata in attacchi reali. |
| 0-day | Una falla per cui non esiste ancora una correzione. |
| Denial of Service | Un attacco che rende un servizio irraggiungibile. |
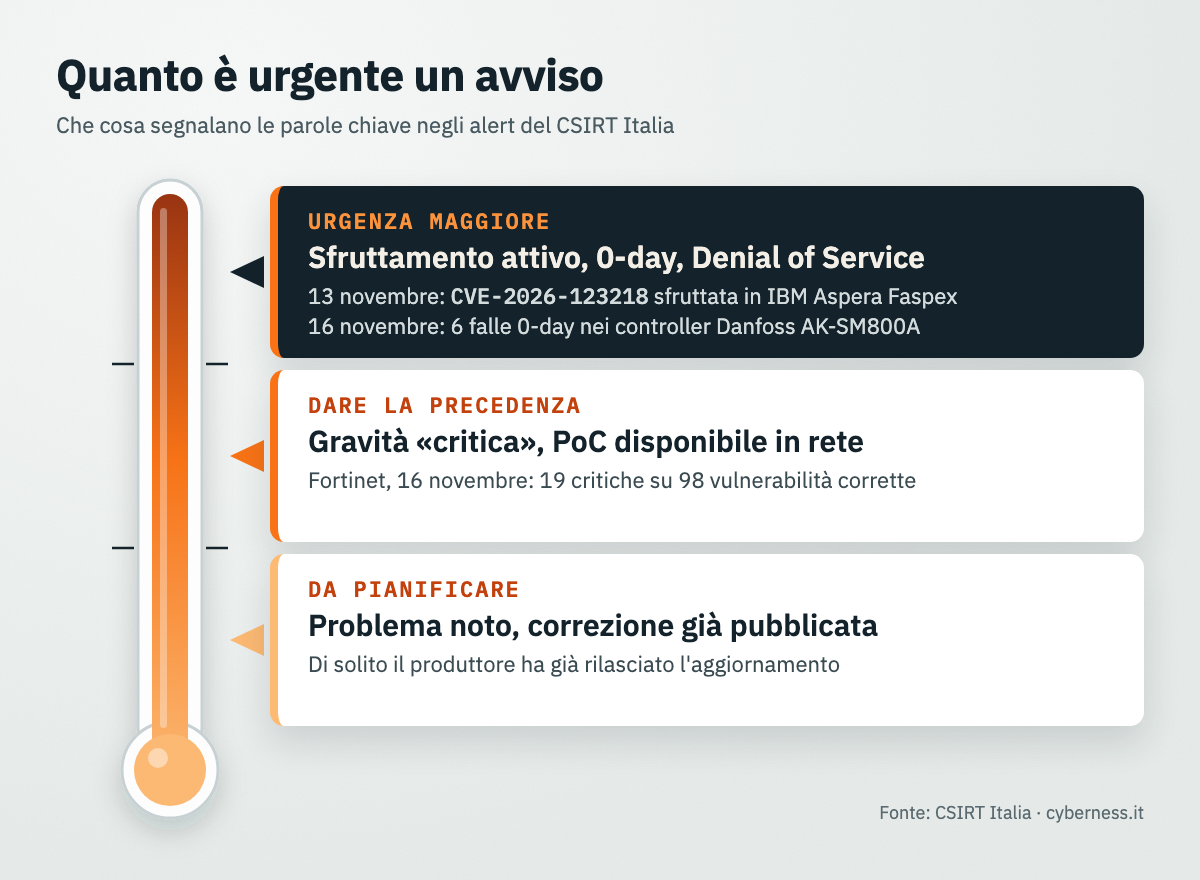
Gli ultimi tre elementi segnalano l’urgenza maggiore. Il 13 novembre 2026, per esempio, il CSIRT Italia ha rilevato lo sfruttamento attivo della CVE-2026-123218 in IBM Aspera Faspex, già corretta dal produttore. Il 16 novembre ha segnalato sei vulnerabilità 0-day nei controller Danfoss AK-SM800A per la refrigerazione, per le quali non risultano disponibili aggiornamenti correttivi.
Cosa significa in pratica
Un alert del CSIRT Italia indica che un certo prodotto ha un problema noto e, nella maggior parte dei casi, che esiste già un aggiornamento. Per chi usa quel prodotto, la notizia si traduce in un intervento da pianificare.
Un bollettino, invece, segnala spesso che il problema è già stato sfruttato in Italia. È il caso di Zimbra, dove le compromissioni riguardavano soprattutto istanze non aggiornate o obsolete.
Cosa fare per un’azienda o un professionista
- Tenere un elenco dei software usati, compresi quelli esposti su Internet come posta, VPN e siti web. Senza un elenco non è possibile capire se un alert riguarda la propria organizzazione.
- Confrontare gli alert con quell’elenco, dando la precedenza a quelli con gravità «critica», PoC disponibili o sfruttamento attivo.
- Applicare gli aggiornamenti indicati dal produttore citato nell’avviso.
- Controllare i componenti di terze parti. Il 28 ottobre 2026, dopo le vulnerabilità critiche in PHP note come «PHP2Shell», il CSIRT Italia ha richiamato l’attenzione sulla verifica dei prodotti di terze parti che integrano PHP.
- Seguire i bollettini sul proprio settore. Farmacie, strutture sanitarie e scuole sono state destinatarie di avvisi specifici nel 2026.
- Per chi non segue gli avvisi ogni giorno, la Settimana Cibernetica raccoglie il quadro della settimana; l’ultima edizione, del 15 novembre 2026, è stata pubblicata il 16 novembre.
Ne abbiamo parlato su cyberness
- Tre falle in XWiki Platform, una critica, hanno exploit pubblici · 17 Novembre 2026
- Sei falle nei controller Danfoss AK-SM800A per i frigoriferi · 17 Novembre 2026
- Diverse falle in FreeRDP mettono a rischio i collegamenti remoti · 16 Novembre 2026
- Una falla nel kernel Linux permette di bloccare o prendere il controllo dei sistemi · 16 Novembre 2026
- Una falla in Drupal Commerce Core è già sfruttata dagli attaccanti · 16 Novembre 2026
- Sono stati diffusi codici di prova per otto falle di Wazuh · 16 Novembre 2026
- Due falle critiche nei firewall Check Point permettono di eseguire codice da remoto · 16 Novembre 2026
- Microsoft corregge 1095 vulnerabilità, una già sfruttata in Outlook · 16 Novembre 2026