Il 18 novembre 2026 il CSIRT Italia, il centro nazionale dell’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL07/261118/CSIRT-ITA su una vulnerabilità di Java. Si chiama CVE-2026-114938 ed è nota come "Java4Shell". Secondo l’alert ha un punteggio CVSS v3.1 di 8.1, una scala che arriva fino a 10 e misura la gravità di una falla. È disponibile un Proof of Concept (PoC), cioè un esempio dimostrativo che mostra come sfruttarla.
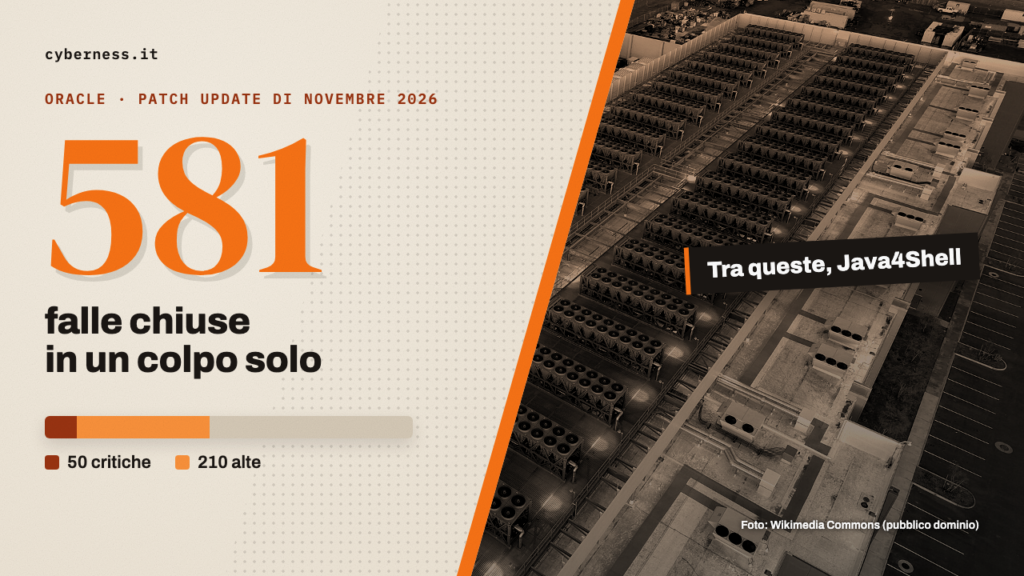
La correzione è contenuta nel Critical Security Patch Update di novembre 2026 di Oracle. Secondo l’alert, l’aggiornamento ha risolto complessivamente 581 vulnerabilità su più prodotti, di cui 50 con gravità "critica" e 210 con gravità "alta".
Chi è coinvolto
La falla interessa questi prodotti:
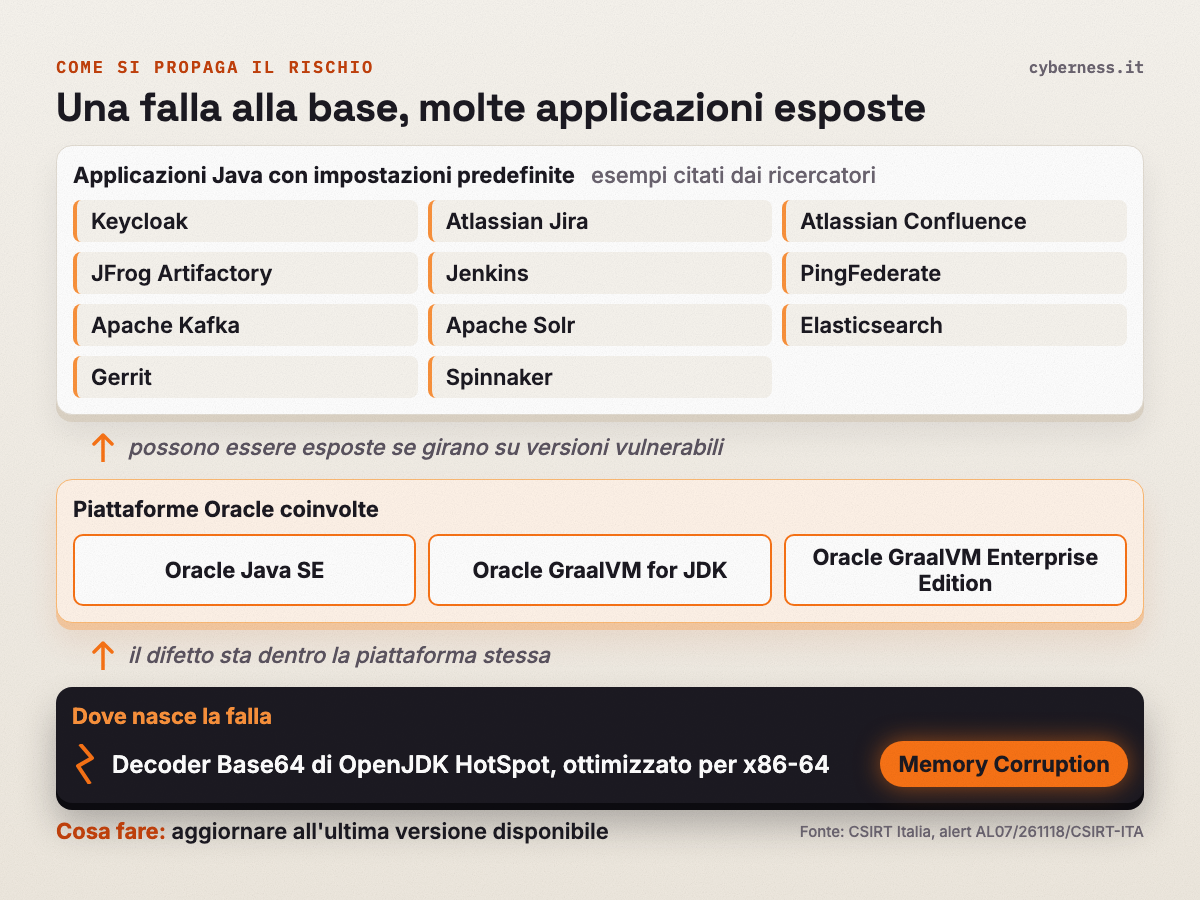
- Oracle Java SE
- Oracle GraalVM for JDK
- Oracle GraalVM Enterprise Edition
Il problema si trova nell’implementazione del decoder Base64 di OpenJDK HotSpot ottimizzata per architetture x86-64. Base64 è un metodo per trasformare dati qualsiasi in una sequenza di caratteri di testo, usato spesso per trasportare informazioni tra programmi.
Secondo i ricercatori citati dall’alert, numerose applicazioni Java diffuse e con impostazioni predefinite potrebbero essere esposte, se funzionano su versioni vulnerabili della piattaforma. Gli esempi indicati sono:
- Keycloak
- Atlassian Jira
- Atlassian Confluence
- JFrog Artifactory
- Jenkins
- PingFederate
- Apache Kafka
- Apache Solr
- Elasticsearch
- Gerrit
- Spinnaker
Il Critical Security Patch Update di novembre 2026 riguarda anche molti altri prodotti Oracle, tra cui Database Server, WebLogic Server, MySQL Server, VM VirtualBox ed E-Business Suite. L’elenco completo è nell’alert.
Che rischio c’è
La vulnerabilità è di tipo "Memory Corruption", cioè un errore nella gestione della memoria. Durante la decodifica di stringhe Base64 costruite ad arte, il programma può leggere o scrivere in zone della memoria che non dovrebbe toccare.
Secondo l’alert, un attaccante remoto non autenticato, cioè senza bisogno di un account o di una password, potrebbe sfruttare l’errore per accedere a informazioni sensibili presenti in memoria. In specifici scenari potrebbe anche eseguire codice arbitrario sui sistemi colpiti, cioè far girare un programma scelto da lui.
Le tipologie di rischio elencate dal CSIRT Italia per l’insieme degli aggiornamenti comprendono esecuzione di codice da remoto, escalation dei privilegi, divulgazione di informazioni, manipolazione dei dati, negazione del servizio e aggiramento dell’autenticazione.
Cosa fare
In linea con le dichiarazioni di Oracle, il CSIRT Italia raccomanda di aggiornare tempestivamente i prodotti all’ultima versione disponibile. Per i dettagli sui prodotti e sulle modalità di intervento, l’alert rimanda ai bollettini di sicurezza indicati nella sezione Riferimenti.
Due verifiche di buon senso: controllare se gli aggiornamenti automatici dei programmi basati su Java sono attivi e avvisare il proprio fornitore IT, se gestisce servizi che usano uno dei prodotti elencati.