Il 17 novembre 2026 il CSIRT Italia, il gruppo dell’Agenzia per la cybersicurezza nazionale che si occupa degli incidenti informatici, ha pubblicato l’alert AL05/261117/CSIRT-ITA su LibreOffice, la suite open source di programmi per l’ufficio. Gli aggiornamenti di sicurezza correggono più vulnerabilità, 9 delle quali con gravità “alta”. Per due di esse, la CVE-2026-104692 e la CVE-2026-104007, è disponibile un Proof of Concept (PoC), cioè una dimostrazione pratica di come sfruttarle una dopo l’altra. L’alert indica un impatto sistemico “critico”, con valore 77.56.
Chi è coinvolto
Secondo l’alert sono interessate queste versioni di LibreOffice:
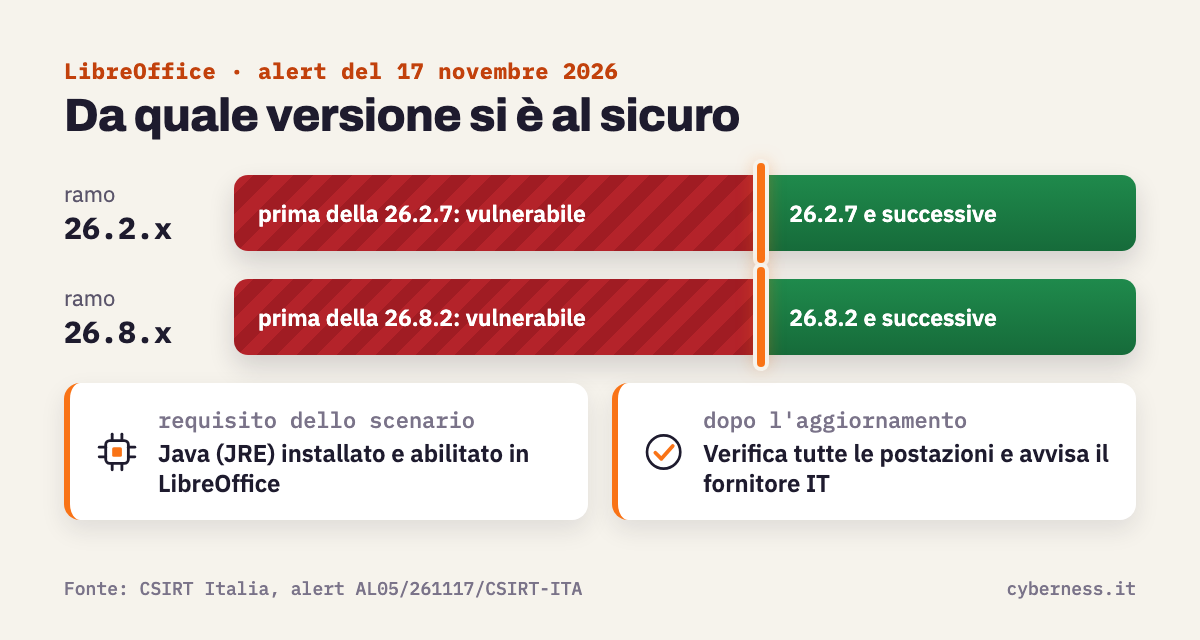
- 26.2.x, versioni precedenti alla 26.2.7;
- 26.8.x, versioni precedenti alla 26.8.2.
Lo scenario descritto richiede anche un ambiente di esecuzione Java (JRE) installato sul sistema e abilitato all’interno di LibreOffice.
Che rischio c’è
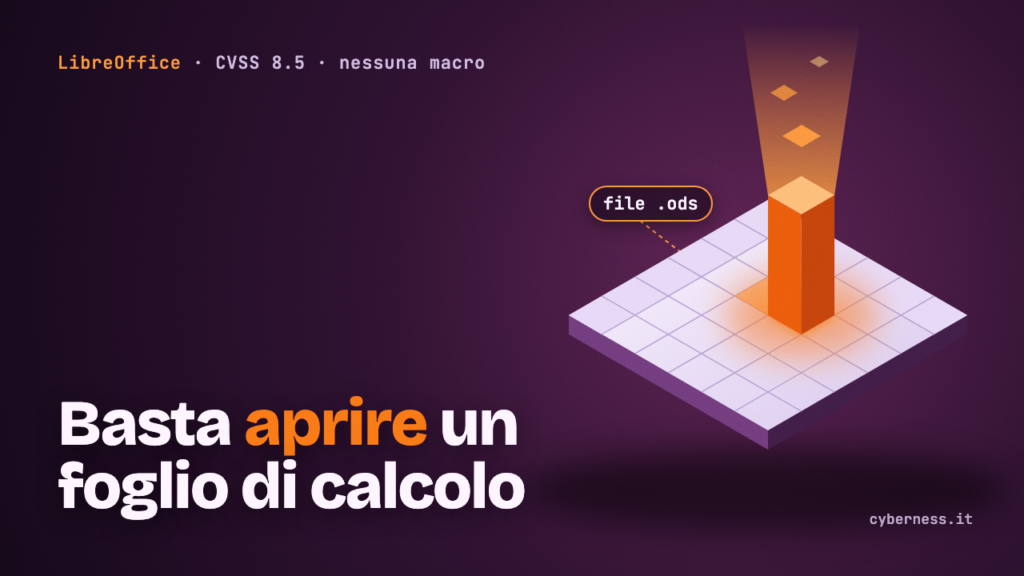
La prima falla, la CVE-2026-104007, ha un punteggio CVSS v4.0 pari a 8.5. Il CVSS è una scala che misura la gravità di una vulnerabilità. In questo caso il programma carica i driver Java JDBC, cioè componenti che servono a collegarsi ai database, da percorsi indicati nel documento stesso e non dalla configurazione locale dell’utente.
La seconda, la CVE-2026-104692, ha lo stesso punteggio di 8.5. Riguarda HSQLDB, il motore di database incluso in LibreOffice. Un elenco di metodi Java consentiti, la whitelist, viene inizializzato in modo non adeguato. Con istruzioni SQL opportunamente predisposte si possono quindi richiamare metodi di classi arbitrarie.
Sfruttate in sequenza, le due falle potrebbero consentire a un attaccante di eseguire codice arbitrario sul computer della vittima. Per farlo deve indurre l’utente ad aprire un documento ODS, il formato dei fogli di calcolo di LibreOffice, preparato allo scopo. Secondo l’alert non servono macro abilitate, altre azioni della vittima o avvisi di sicurezza.
L’alert classifica i rischi come Remote Code Execution (esecuzione di codice da remoto), Security Restrictions Bypass (aggirare le restrizioni di sicurezza) e Tampering (manomissione). Nella tabella dell’alert lo sfruttamento attivo non risulta segnalato per nessuna delle 9 CVE. Il PoC è indicato come presente solo per le due vulnerabilità descritte.
Cosa fare
Il CSIRT Italia raccomanda, ove non sia già stato fatto, di aggiornare tempestivamente i prodotti vulnerabili. Le indicazioni sono nel bollettino di sicurezza di LibreOffice, citato nella sezione Riferimenti dell’alert.
Due verifiche di buon senso completano l’aggiornamento. La prima è controllare che sui computer dell’organizzazione siano installate le versioni corrette, 26.2.7 o 26.8.2 e successive. La seconda è avvisare il proprio fornitore IT, se gestisce le postazioni, in modo che l’aggiornamento arrivi su tutte.