Google ha pubblicato Chrome 158, una versione del browser che corregge 204 vulnerabilità di sicurezza. Secondo l’alert diffuso dal CSIRT Italia alle 8:57 del 18 novembre 2026, sei di queste falle hanno gravità critica e 62 gravità alta. Secondo Matrice Digitale, alcune sono state individuate con l’aiuto di Claude, un modello di intelligenza artificiale. L’aggiornamento è già disponibile.
Cosa sappiamo
Il CSIRT Italia, la struttura nazionale che gestisce gli incidenti informatici, ha segnalato l’aggiornamento la mattina del 18 novembre 2026. Il CSIRT riporta 204 nuove vulnerabilità corrette: 6 di gravità critica e 62 di gravità alta. In linea con le indicazioni di Google, raccomanda di aggiornare Chrome all’ultima versione su Windows, Mac e Linux.
Una vulnerabilità critica è un difetto del software che, se sfruttato, può permettere a un attaccante di compromettere il sistema con poche o nessuna azione da parte dell’utente. Le fonti disponibili non descrivono nel dettaglio le singole falle.
Secondo Matrice Digitale, che ha pubblicato la notizia alle 10:20 ora italiana, una parte delle scoperte è stata assistita da Claude. L’articolo non specifica quante vulnerabilità siano state trovate in questo modo né come sia stato usato lo strumento.
Sempre secondo Matrice Digitale, le correzioni riguardano anche Chrome per Android e il canale Extended Stable, la versione con aggiornamenti più distanziati pensata soprattutto per le aziende. Nello stesso periodo Mozilla ha rilasciato Firefox 160.0.1, anch’esso con correzioni di sicurezza.
Chrome 158 introduce anche novità funzionali. Secondo IlSoftware, la più rilevante dal punto di vista della sicurezza riguarda XSLT, una tecnologia usata per trasformare documenti XML: Chrome ne disattiva il funzionamento predefinito, proseguendo un percorso di abbandono motivato da considerazioni di sicurezza. La versione aggiunge inoltre la Web Install API, che permette a un sito di proporre l’installazione di un’applicazione web, e nuove funzioni CSS per i contenuti audio e video.
Chi è coinvolto
Sono interessati gli utenti di Chrome su Windows, Mac e Linux, a cui si riferisce la raccomandazione del CSIRT Italia, e secondo Matrice Digitale anche quelli di Chrome per Android e del canale Extended Stable.
La disattivazione di XSLT riguarda in particolare sviluppatori e aziende con siti o applicazioni che dipendono da questa tecnologia. Secondo IlSoftware dovranno valutare una migrazione verso alternative basate su JavaScript o altri strumenti, tenendo conto delle eccezioni previste per gli ambienti aziendali.
Cosa fare adesso
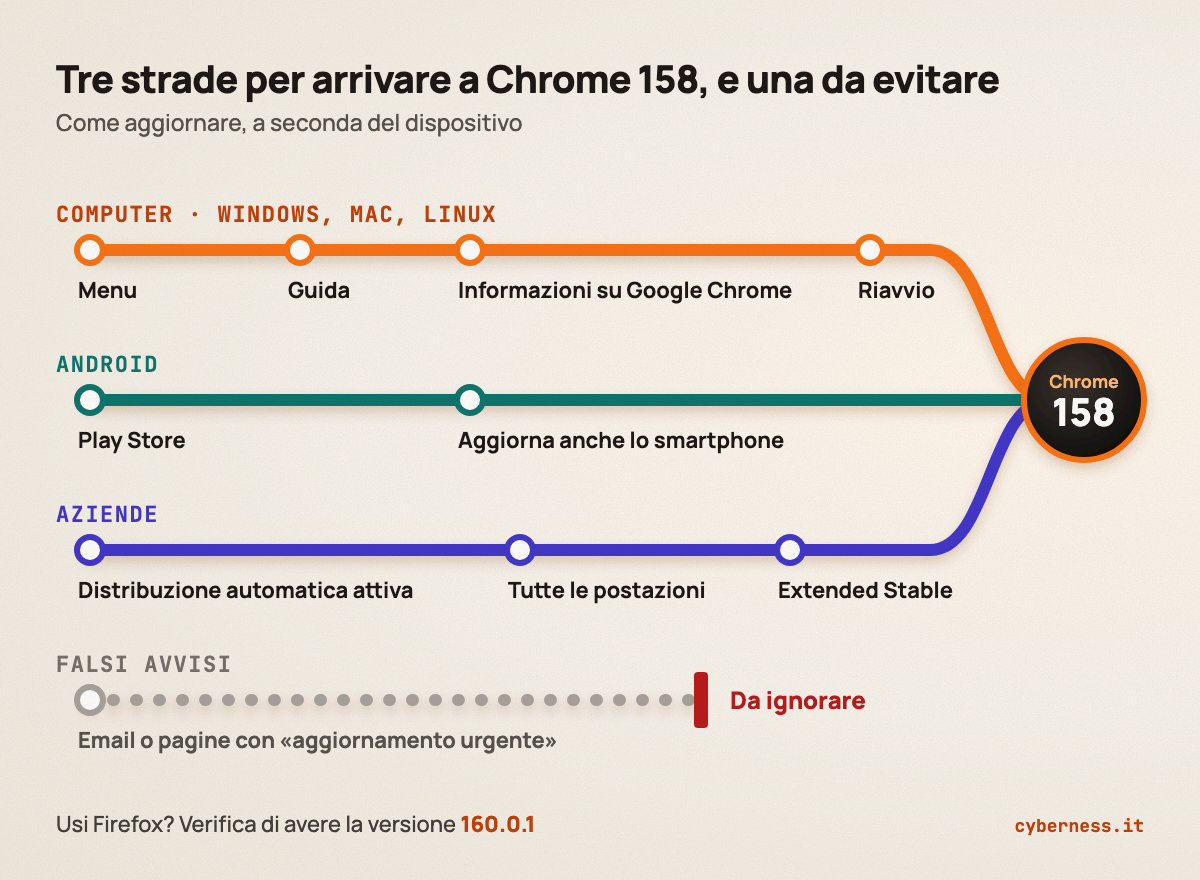
- Aggiornare Chrome. Dal menu del browser, alla voce Guida e poi Informazioni su Google Chrome, si avvia il controllo degli aggiornamenti. Al termine serve riavviare il browser perché le correzioni diventino attive.
- Aggiornare anche su smartphone. Su Android l’aggiornamento passa dal Play Store.
- Controllare gli altri browser. Chi usa Firefox può verificare di avere la versione 160.0.1.
- Nelle aziende, gli amministratori di sistema possono verificare che la distribuzione automatica degli aggiornamenti sia attiva su tutte le postazioni, compreso il canale Extended Stable.
- Diffidare dei falsi avvisi. Chrome si aggiorna dalle proprie impostazioni: email o pagine web che invitano a scaricare un aggiornamento urgente da altri indirizzi vanno ignorate.
- Verificare XSLT. Chi gestisce siti o applicazioni web può controllare se usa questa tecnologia e pianificare la migrazione.
Cosa non si sa ancora
Le fonti non dicono se qualcuna delle vulnerabilità sia già sfruttata in attacchi reali. Non è chiaro nemmeno quante falle siano state trovate con l’aiuto di Claude né quali siano, nel dettaglio, le sei vulnerabilità critiche.