Un attacco informatico ha colpito la banca dati di Unicoop Firenze, la cooperativa di consumatori attiva in Toscana. Secondo la Repubblica, gli autori hanno forzato l’accesso ai dati di 1,2 milioni di soci. La notizia è uscita nel pomeriggio del 17 novembre 2026. Secondo quanto riportato dallo stesso quotidiano, l’intrusione è ora “circoscritta”.
Cosa sappiamo
La prima notizia è stata pubblicata dalla Repubblica alle 15.04 del 17 novembre 2026, ora italiana. Il quotidiano scrive che gli hacker hanno avuto accesso ai dati di 1,2 milioni di soci. Riporta tra virgolette anche una frase: “L’intrusione ora circoscritta”. I titoli non indicano chi l’abbia pronunciata.
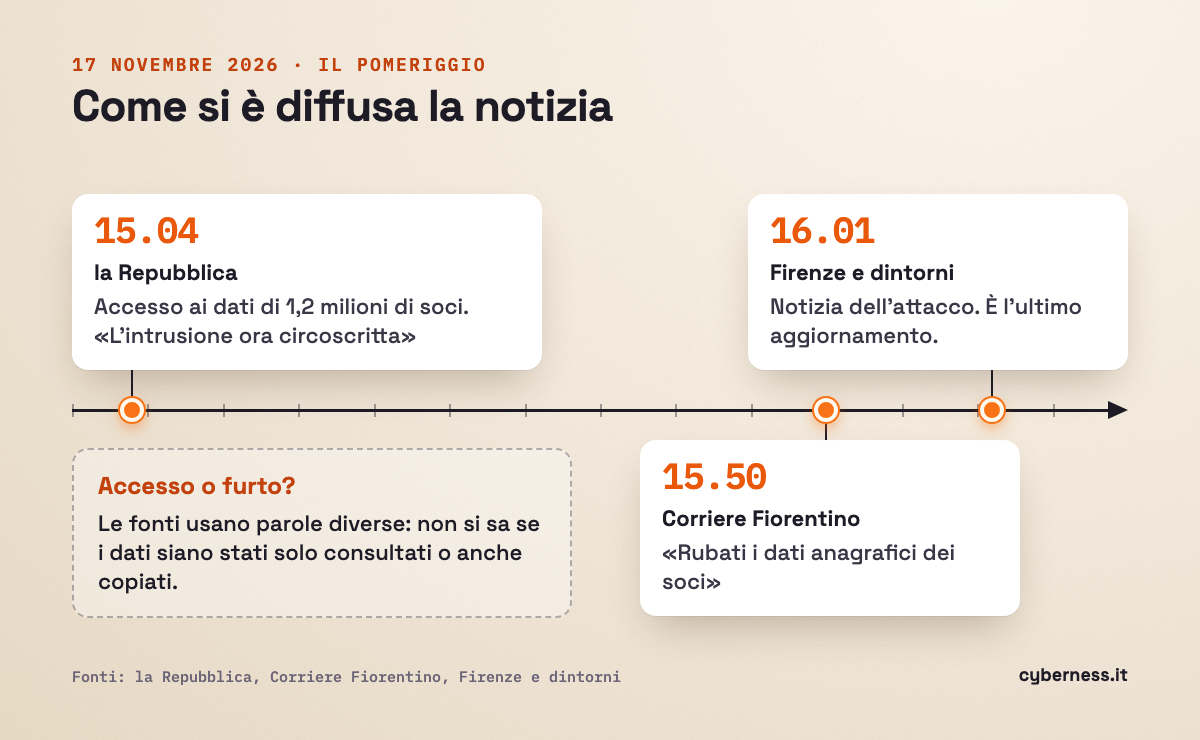
Alle 15.50 il Corriere Fiorentino ha pubblicato un articolo in cui si legge che sono stati “rubati i dati anagrafici dei soci”. I dati anagrafici sono le informazioni che servono a identificare una persona.
Le due testate descrivono il fatto con parole diverse. La Repubblica parla di accesso forzato ai dati. Il Corriere Fiorentino parla esplicitamente di furto. Dalle fonti disponibili non è possibile stabilire se i dati siano stati soltanto consultati o anche copiati e portati fuori dai sistemi della cooperativa.
Alle 16.01 anche il sito Firenze e dintorni ha dato notizia dell’attacco alla banca dati di Unicoop Firenze. È l’ultimo aggiornamento disponibile. La situazione va quindi considerata ancora in evoluzione.
Chi è coinvolto
Secondo la Repubblica, le persone coinvolte sono 1,2 milioni di soci di Unicoop Firenze. Il Corriere Fiorentino precisa che si tratta dei loro dati anagrafici. Le fonti non dicono se l’attacco riguardi anche altri tipi di informazioni o servizi della cooperativa.
Cosa fare adesso
Per i soci di Unicoop Firenze valgono alcune precauzioni di buon senso, utili dopo qualunque violazione di dati personali:
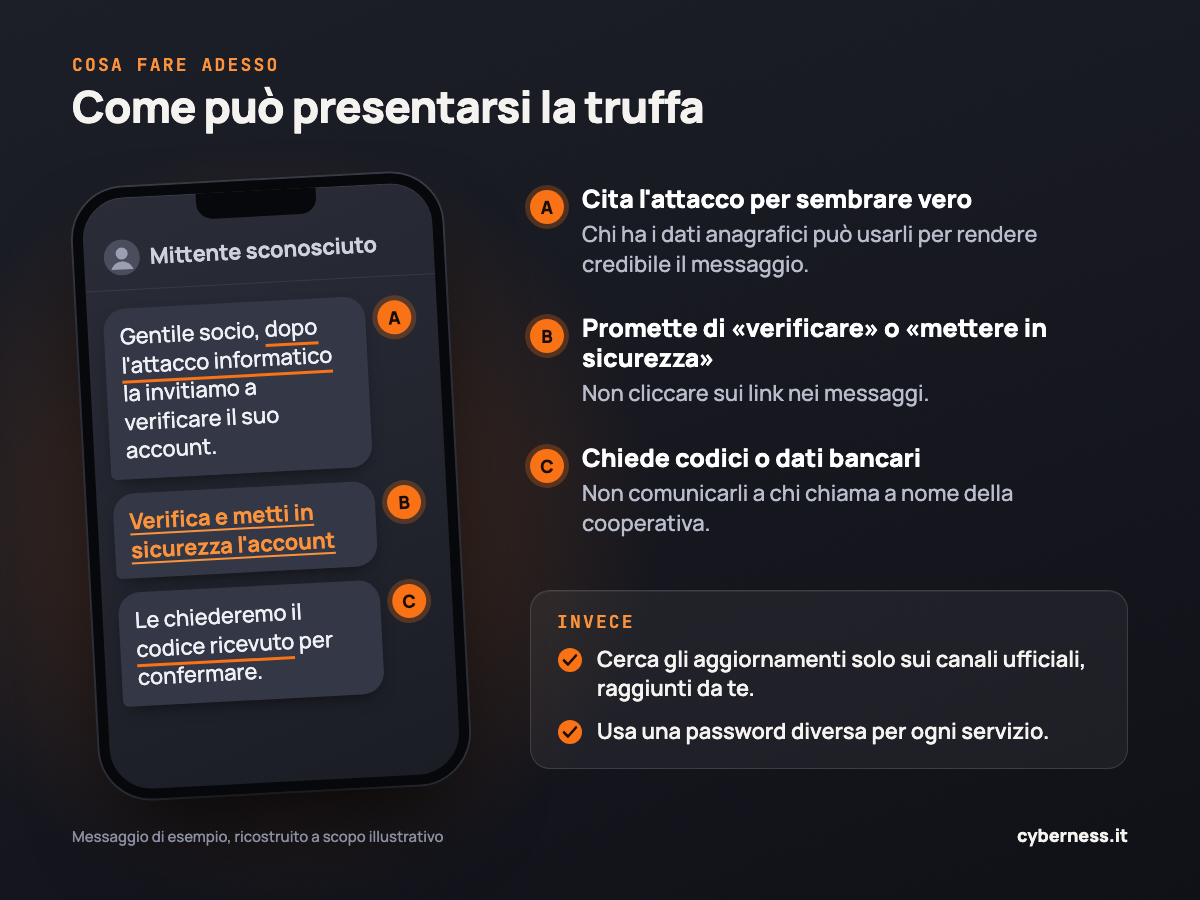
- Fare attenzione a email, SMS e telefonate che citano Unicoop Firenze o l’attacco. Chi possiede dati anagrafici può usarli per rendere più credibile un messaggio di phishing, cioè un tentativo di truffa che imita una comunicazione ufficiale per ottenere password, codici o pagamenti.
- Non cliccare su link che promettono di “verificare” o “mettere in sicurezza” il proprio account e non comunicare codici o dati bancari a chi chiama a nome della cooperativa.
- Cercare gli aggiornamenti soltanto sui canali ufficiali di Unicoop Firenze, raggiungendoli in modo autonomo e senza passare dai link contenuti nei messaggi ricevuti.
- Se si usa la stessa password per più servizi, conviene cambiarla e sceglierne una diversa per ciascuno.
Cosa non si sa ancora
Le fonti non dicono quando sia cominciato l’attacco, chi lo abbia compiuto e con quale tecnica. Non è chiaro se i dati siano stati effettivamente sottratti né quali informazioni anagrafiche siano coinvolte. Non si sa nemmeno se e come i soci saranno avvisati direttamente dalla cooperativa.