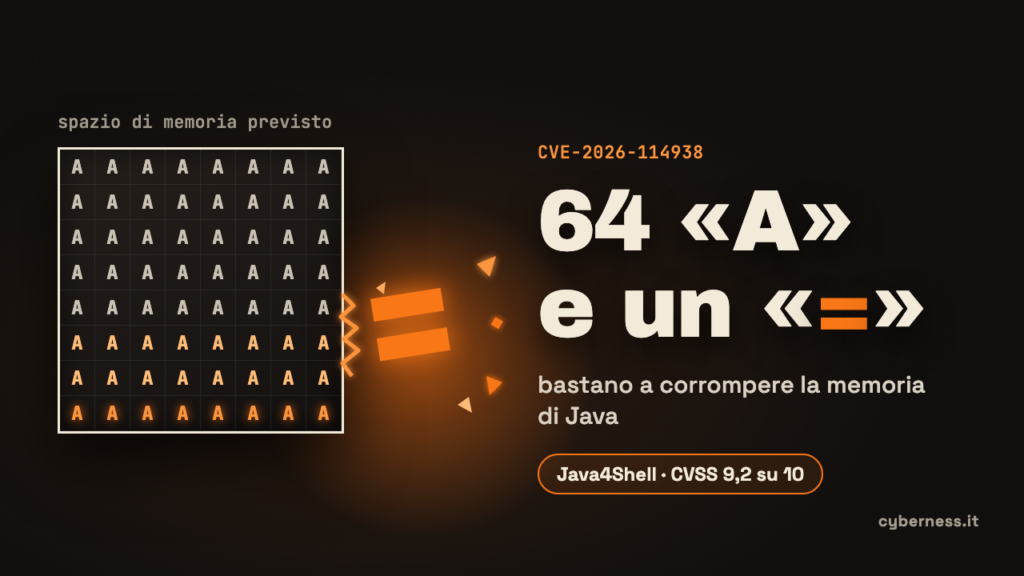
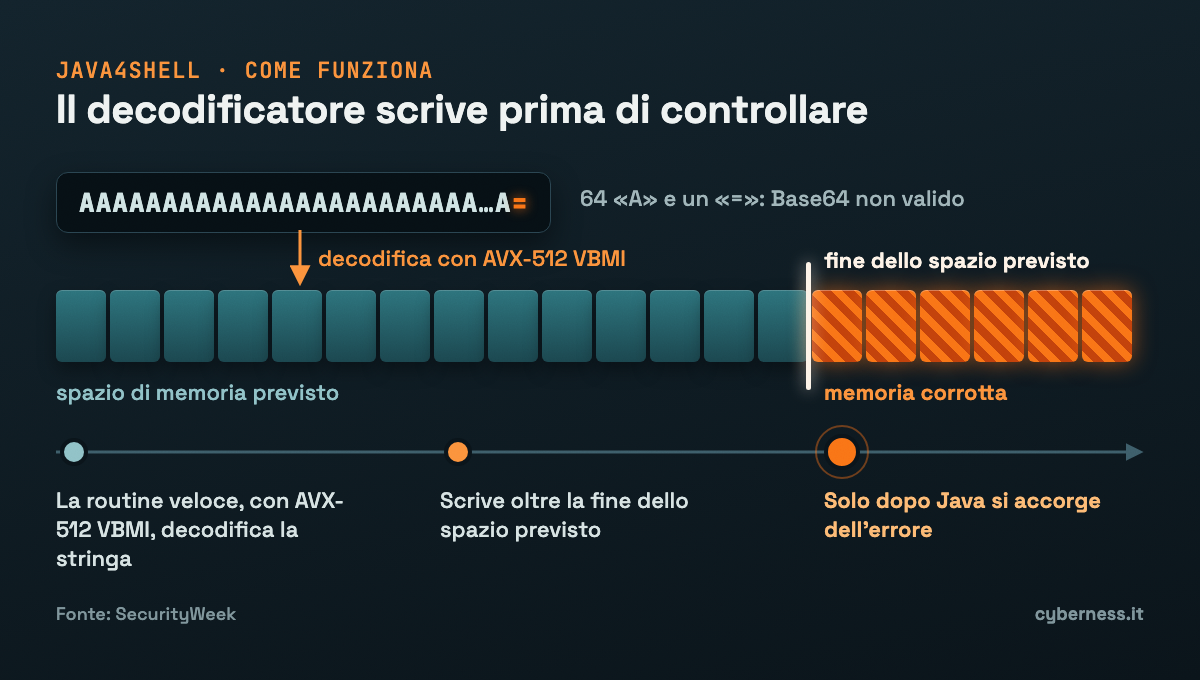
Bastano 64 caratteri «A» seguiti da un segno «=» per corrompere la memoria di una macchina virtuale Java vulnerabile: lo ha mostrato Calif, la società di ricerca che ha scoperto la falla chiamata Java4Shell (CVE-2026-114938). Il difetto riguarda OpenJDK dalla versione 17.0.6 in poi e, secondo i test di Calif, permette di eseguire codice da remoto senza autenticazione su applicazioni molto diffuse come Jira, Jenkins e Keycloak. Oracle ha pubblicato gli aggiornamenti martedì 17 novembre 2026 e la CISA, l’agenzia statunitense per la sicurezza informatica, chiede di installarli subito. All’ultimo aggiornamento disponibile, le 8:43 del 18 novembre 2026 (ora italiana), le fonti non segnalano attacchi in corso.
Cosa sappiamo
Secondo SecurityWeek, il problema si trova nella routine con cui OpenJDK decodifica i dati in Base64, un formato che rappresenta dati binari come testo e che si usa per l’autenticazione, il caricamento di file e i messaggi di rete. Per lavorare più in fretta, questa routine sfrutta le istruzioni AVX-512 VBMI dei processori x86-64. Una stringa Base64 non valida può farle scrivere oltre la fine dello spazio di memoria previsto, prima che Java si accorga dell’errore.
Calif ha reso pubblici i dettagli il 17 novembre, sostenendo che la notizia era trapelata prima della divulgazione coordinata. La società ha assegnato alla falla un punteggio CVSS 4.0, la scala standard di gravità, di 9,2 su 10. Secondo la BBC, Calif l’ha trovata con l’aiuto di un modello di intelligenza artificiale; The Register riporta che la ricerca è costata circa 200 dollari di token.
Le fonti non concordano sul ruolo di Oracle. The Register scrive che Oracle ha rivelato la falla nel pacchetto di novembre, che contiene 655 correzioni, senza però metterla in particolare evidenza. La BBC riferisce invece che Oracle non ha riconosciuto il difetto, pur avendo pubblicato il suo «critical patch update».
Il codice dimostrativo diffuso da Calif provoca la corruzione della memoria ma non esegue codice: le catene di attacco complete resteranno private per ora. Secondo VulnCheck, mandare in crash una JVM vulnerabile è facile, mentre l’esecuzione di codice è molto più complessa e va adattata a ogni singola applicazione.
Chi è coinvolto
Secondo Calif, l’esecuzione di codice senza credenziali è riuscita con le impostazioni predefinite su Keycloak, Jira, Confluence, JFrog Artifactory, Jenkins e PingFederate. Con un account valido, anche Apache Kafka Broker, Solr, Elasticsearch, Gerrit e Spinnaker risultano attaccabili. Sono vulnerabili anche app di esempio basate su Apache Struts e Spring Boot, e le liste non sono complete.
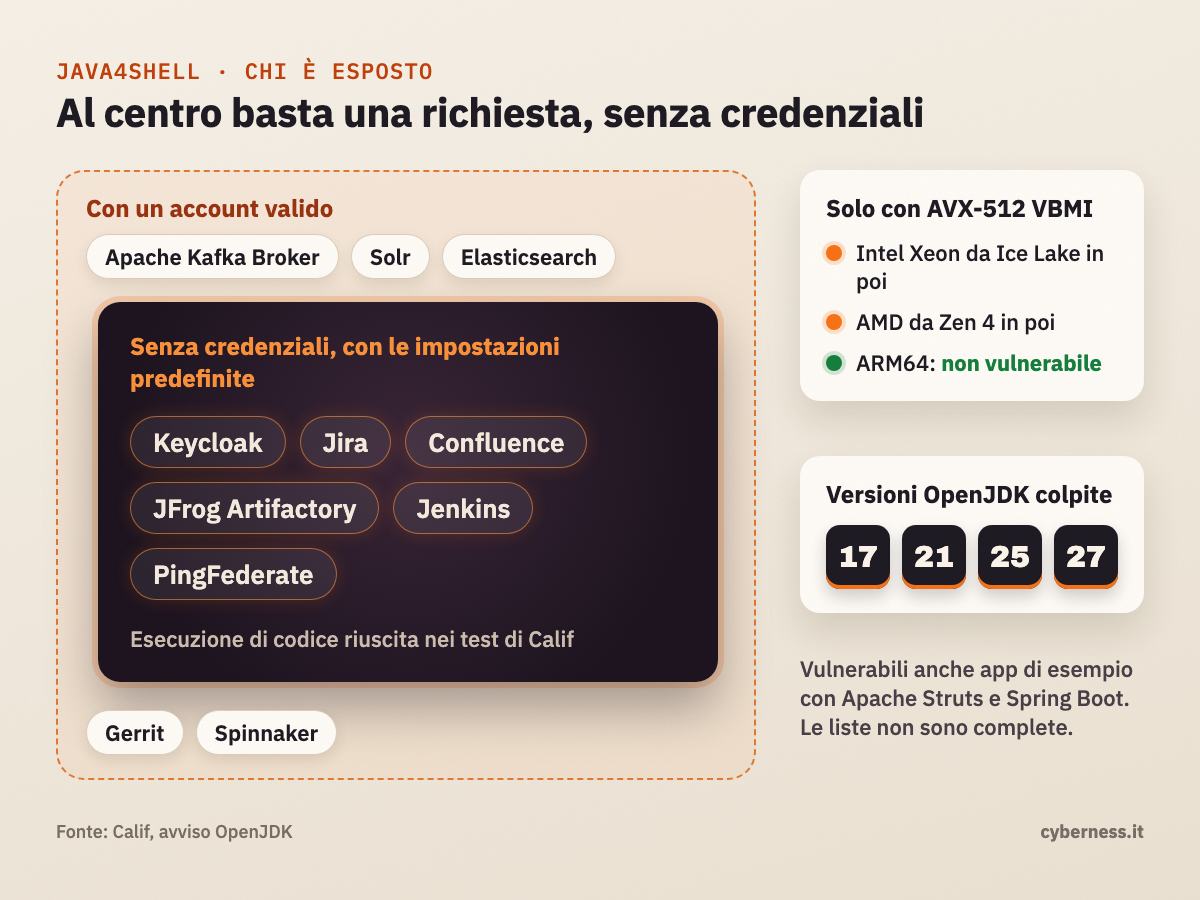
Sono coinvolte le principali distribuzioni Java: Oracle Java SE, Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu e Red Hat OpenJDK. L’avviso di OpenJDK indica come colpite le versioni 17, 21, 25 e 27. Il problema si presenta soltanto sui processori con AVX-512 VBMI, come gli Intel Xeon dalla generazione Ice Lake in poi e gli AMD da Zen 4 in poi. I sistemi ARM64 non sono vulnerabili.
Cosa fare adesso
- Installare gli aggiornamenti Java pubblicati da Oracle o dal fornitore della propria distribuzione, partendo dai sistemi esposti su internet, come raccomanda la CISA.
- Cercare le installazioni Java incluse in software di terze parti, container e appliance: secondo la CISA spesso non compaiono negli inventari.
- Dove non è ancora possibile aggiornare, Cisco Talos indica come mitigazione l’avvio della JVM con il supporto AVX-512 disattivato.
- Controllare gli avvisi ufficiali dei fornitori di Jira, Jenkins, Keycloak e degli altri prodotti in uso, senza fidarsi di mail che promettono correzioni rapide.
Cosa non si sa ancora
Endor Labs segnala che al 17 novembre la correzione non era ancora presente nei repository pubblici di OpenJDK 17, 21 e 25. Cisco Talos non ha osservato attacchi reali, ma prevede tentativi di scansione a breve. Non è chiaro quante altre applicazioni siano esposte né quando Calif pubblicherà gli exploit completi.