Il 17 novembre 2026 il CERT-AgID, la squadra di risposta agli incidenti informatici dell’Agenzia per l’Italia Digitale, ha segnalato un sito che imita quello dell’Agenzia delle Entrate. Il sito spinge gli utenti Android a installare una falsa app. L’app si presenta come un aggiornamento dell’app IO e installa Mirax, un malware che ruba le credenziali bancarie e permette di controllare il telefono a distanza. Secondo HWUpgrade, alle 8:31 del 18 novembre la campagna era ancora in corso.
Cosa sappiamo
Secondo Punto Informatico, il falso sito ha una grafica molto simile a quella ufficiale. Ci sono differenze, per esempio nei nomi delle sezioni, ma chi lo consulta di fretta può non accorgersene. HWUpgrade precisa che il contenuto fraudolento viene mostrato solo ai dispositivi con User-Agent mobile, cioè a chi visita la pagina da uno smartphone.
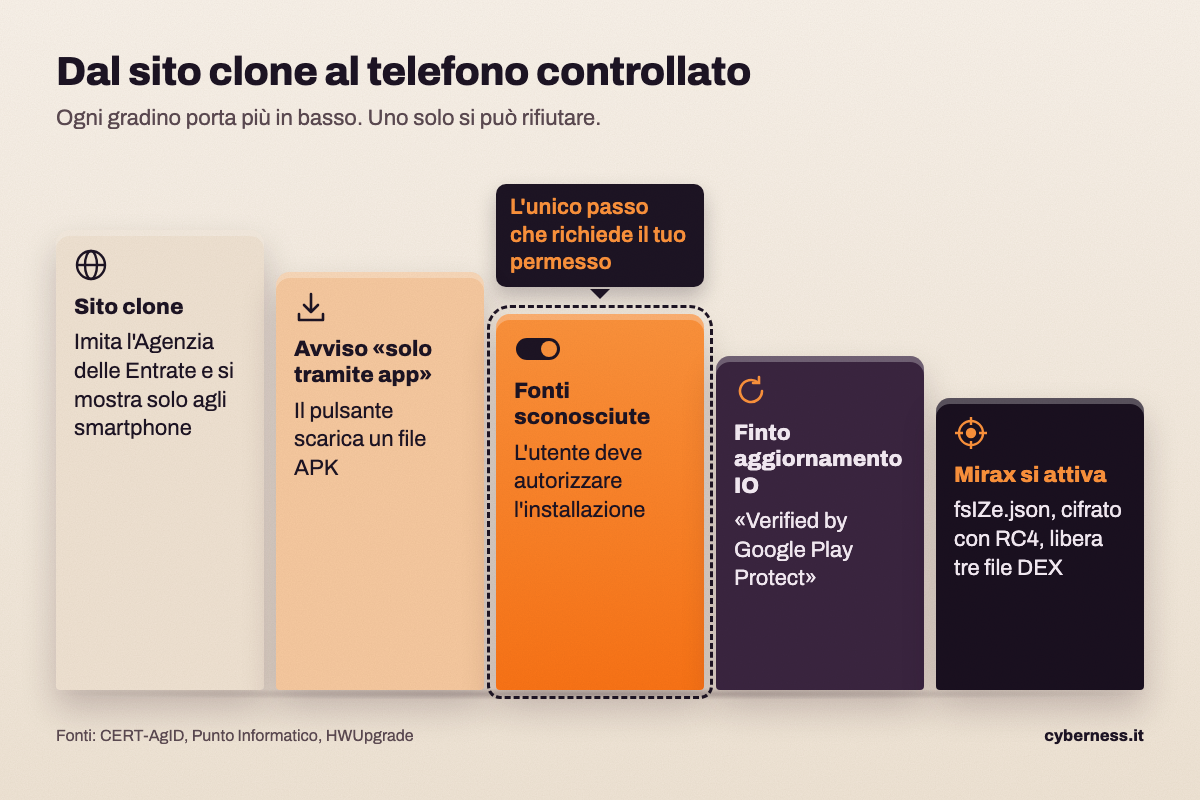
Da Android compare un avviso secondo cui i servizi sono disponibili solo tramite app. Il pulsante scarica un file APK, il formato dei pacchetti di installazione di Android. Android non installa da solo un APK scaricato fuori dal Play Store: l’utente deve prima autorizzare esplicitamente nelle impostazioni l’installazione da fonti sconosciute, il cosiddetto sideloading. Punto Informatico conferma che per proseguire bisogna concedere questo permesso.
All’avvio l’app mostra una falsa schermata di aggiornamento dell’app IO, con la scritta «Verified by Google Play Protect» per sembrare legittima. Secondo Punto Informatico, l’aggiornamento verrebbe presentato come un miglioramento della protezione contro i malware.
Durante il finto aggiornamento viene decifrato il codice malevolo. HWUpgrade riporta che nell’APK c’è un file chiamato fsIZe.json, che in realtà contiene un pacchetto cifrato con l’algoritmo RC4. Una volta decifrato, il pacchetto contiene tre file DEX, cioè file di codice eseguibile per Android, che nascondono altri componenti e rendono più difficile l’analisi.
Mirax, descritto in passato dai ricercatori di Cleafy e Group-IB, è un trojan bancario e un RAT (Remote Access Trojan, un programma che permette il controllo a distanza). Secondo le fonti, invia al server degli attaccanti l’elenco delle app bancarie installate e scarica schermate false da sovrapporre a quelle vere. Questa tecnica si chiama overlay. Intercetta gli SMS con i codici OTP, cioè le password usa e getta dell’autenticazione a due fattori. Secondo HWUpgrade sfrutta anche i servizi di Accessibilità di Android per controllare il dispositivo. Punto Informatico aggiunge che può rubare dati e scattare foto con la fotocamera.
Chi è coinvolto
Sono esposti gli utenti italiani con uno smartphone Android che cercano servizi dell’Agenzia delle Entrate online e che usano app bancarie sul telefono. Le fonti non parlano di rischi per i dispositivi iOS. Il CERT-AgID ha informato il CERT del Ministero competente e ha condiviso gli indicatori di compromissione (IoC), cioè le tracce tecniche utili a riconoscere l’attacco, con le strutture accreditate al Flusso IoC.
Cosa fare adesso
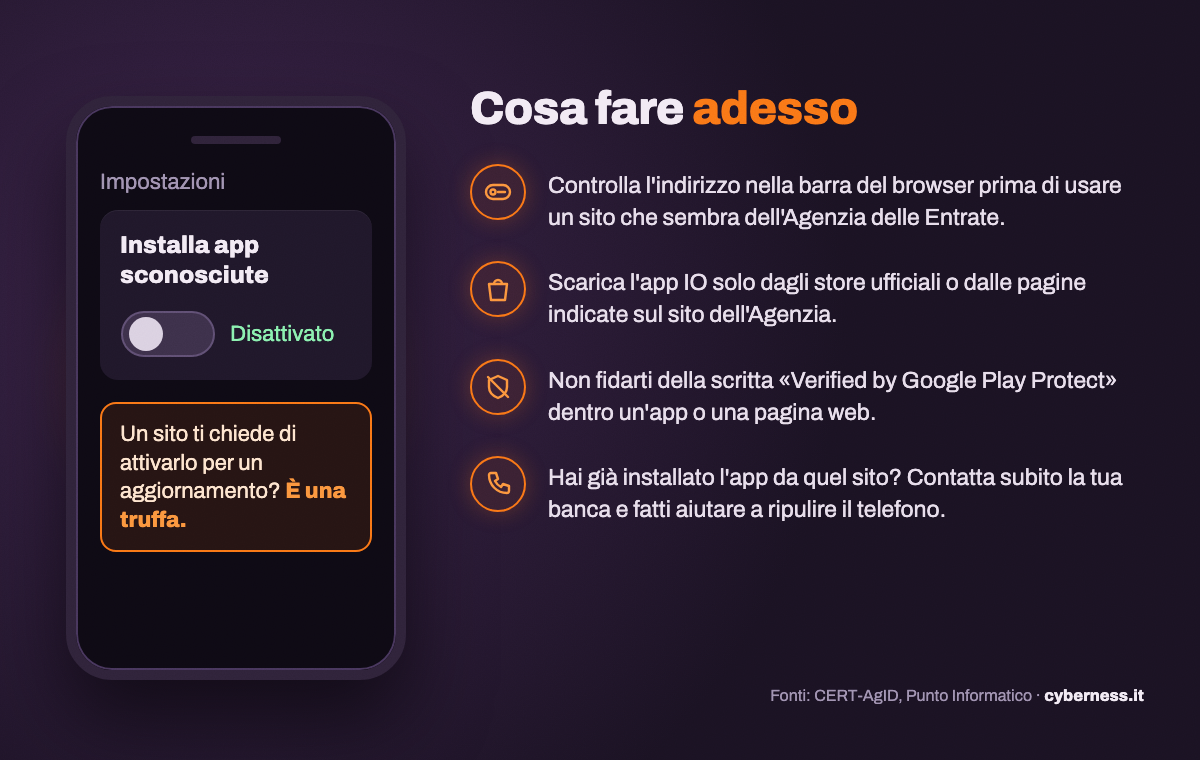
- Controllare l’indirizzo nella barra del browser prima di usare un sito che sembra dell’Agenzia delle Entrate, come raccomanda Punto Informatico.
- Scaricare l’app IO e le app dell’Agenzia delle Entrate solo dagli store ufficiali o dalle pagine indicate sul sito ufficiale dell’Agenzia.
- Lasciare disattivata l’installazione da fonti sconosciute. Se un sito chiede di attivarla per un aggiornamento, è un segnale di truffa.
- Non fidarsi di diciture come «Verified by Google Play Protect» che compaiono dentro un’app o una pagina web.
- Chi ha già installato un’app da quel sito dovrebbe contattare subito la propria banca e farsi aiutare a ripulire il telefono.
Cosa non si sa ancora
Il CERT-AgID non ha detto come venga pubblicizzato il falso sito. Punto Informatico ipotizza i motori di ricerca. Non sono noti il numero di persone colpite né eventuali somme sottratte. Red Hot Cyber ha ripreso la notizia senza aggiungere altri dettagli.