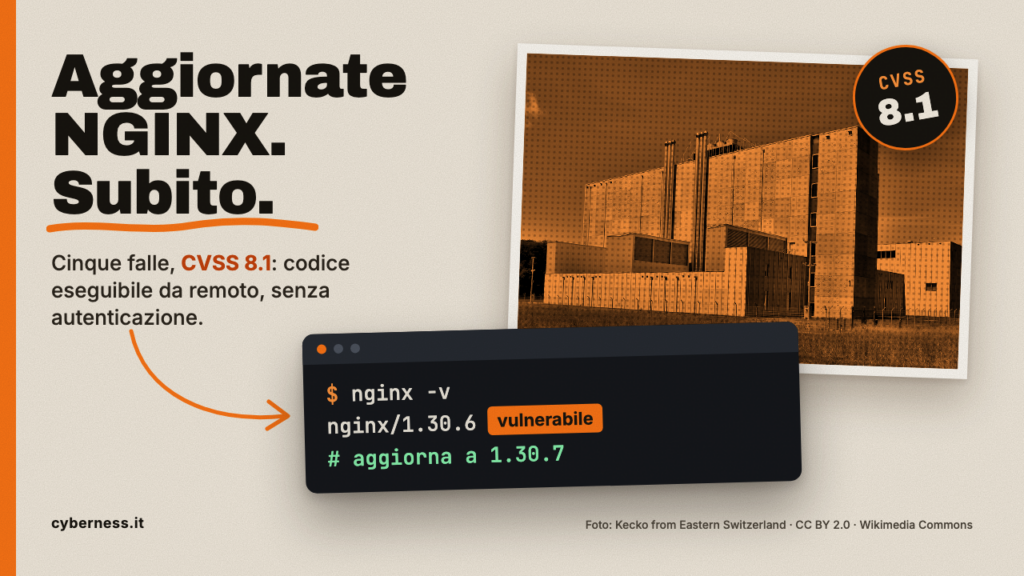
Il 19 novembre 2026 il CSIRT Italia, il centro nazionale per la risposta agli incidenti informatici, ha pubblicato l’alert AL03/261119/CSIRT-ITA. Riguarda 22 vulnerabilità corrette da F5, di cui 10 in NGINX Open Source e NGINX Plus. Cinque di queste, raccolte sotto il nome NGINX2Root, hanno un punteggio CVSS v3.1 (la misura standard della gravità) pari a 8.1. In specifiche configurazioni potrebbero permettere a un attaccante remoto non autenticato di eseguire codice arbitrario.
Chi è coinvolto
Secondo l’alert, le cinque falle interessano questi prodotti e versioni:
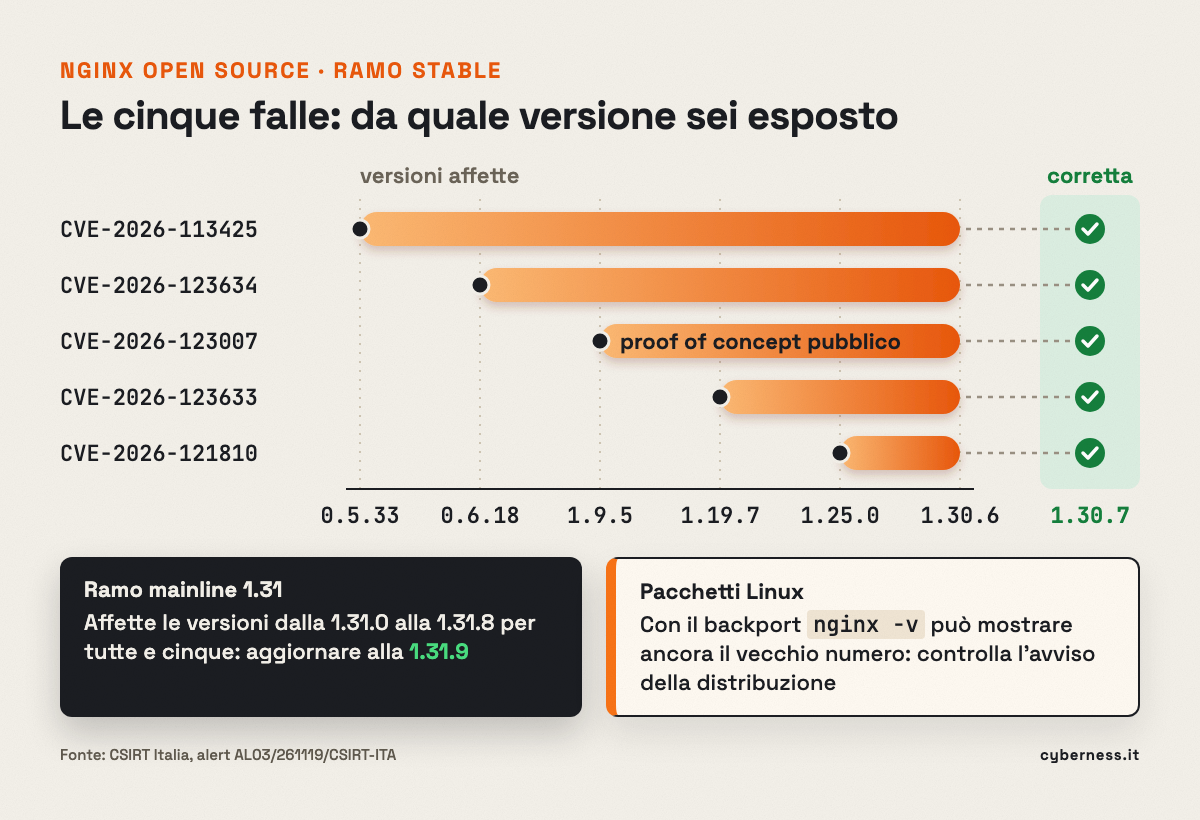
- NGINX Open Source: dalla 1.9.5 alla 1.30.6 per la CVE-2026-123007; dalla 1.19.7 alla 1.30.6 per la CVE-2026-123633; dalla 0.6.18 alla 1.30.6 per la CVE-2026-123634; dalla 1.25.0 alla 1.30.6 per la CVE-2026-121810; dalla 0.5.33 alla 1.30.6 per la CVE-2026-113425. Nel ramo 1.31 sono affette le versioni dalla 1.31.0 alla 1.31.8 per tutte e cinque.
- NGINX Plus: dalla 37.0.0 alla 37.0.7.1 e dalla 37.1.0 alla 37.2.0.1, a seconda della CVE, oltre ai rami R34, R35 e R36.
- Altri prodotti F5 compresi nell’aggiornamento: BIG-IP, BIG-IQ Centralized Management, BIG-IP Next for Kubernetes e BIG-IP CNF.
L’esposizione effettiva dipende dai moduli e dalle configurazioni in uso. Il ramo R33 di NGINX Plus ha raggiunto la fine del supporto tecnico il 18 novembre 2026 e non riceverà altri aggiornamenti di sicurezza.
Che rischio c’è
Le falle riguardano la gestione dei protocolli HTTP/2 e HTTP/3, la risoluzione DNS (la traduzione dei nomi dei siti in indirizzi) e il mail proxy, la funzione che inoltra le connessioni di posta. Quattro sono di tipo “Use After Free”, cioè l’uso di una zona di memoria già liberata, e una è un “Integer Underflow”, un errore di calcolo che porta a scrivere fuori dalla memoria assegnata.
Per la CVE-2026-123007, secondo l’alert, è pubblico un proof of concept, una dimostrazione tecnica, che mostra l’esecuzione di codice da remoto in un ambiente di test. Ricercatori indipendenti riferiscono di aver verificato lo stesso impatto per tutte e cinque le falle. Secondo il CSIRT Italia non risultavano prove pubbliche di sfruttamento in attacchi reali.
L’alert segnala anche una sesta vulnerabilità, nel sottosistema SCTP del kernel Linux, distinta da quelle corrette da F5. Dopo la compromissione di NGINX, potrebbe consentire di ottenere privilegi di root sul sistema, anche se NGINX gira in un container Docker.
Cosa fare
L’alert indica di applicare subito gli aggiornamenti, dando priorità alle istanze esposte su Internet:
- NGINX Open Source: aggiornare alla 1.30.7 (ramo stable) o alla 1.31.9 (ramo mainline), oppure installare il pacchetto corretto della propria distribuzione Linux.
- NGINX Plus: aggiornare alla 37.0.8.1 o alla 37.3.0.1, secondo il ramo usato. Per R33 a R36 è indicata la migrazione a una release corretta.
- Dopo l’aggiornamento, verificare che il servizio usi il nuovo binario e che i vecchi processi worker siano terminati.
- Verificare la raggiungibilità delle istanze NGINX e, in presenza di CDN o WAF, accertare quale protocollo viene usato nel collegamento verso NGINX.
Per i pacchetti delle distribuzioni Linux, l’alert precisa che una correzione applicata con backport può lasciare invariato il numero di versione mostrato da nginx -v. Conviene controllare l’avviso di sicurezza della distribuzione.
Chi non gestisce direttamente i server può chiedere al proprio fornitore IT se usa NGINX e se gli aggiornamenti sono stati applicati.