Il 18 novembre 2026 F5 ha pubblicato aggiornamenti di sicurezza per 22 vulnerabilità nei suoi prodotti, 10 delle quali in NGINX Open Source e NGINX Plus, il software che fa funzionare un gran numero di server web. Il CSIRT Italia ha diffuso l’avviso alle 8.06 del 19 novembre 2026, ora italiana, insieme a un secondo alert su 17 vulnerabilità nei prodotti Atlassian. Secondo il CSIRT, al momento non risultano prove pubbliche di sfruttamento delle falle di NGINX in attacchi reali.
Cosa sappiamo
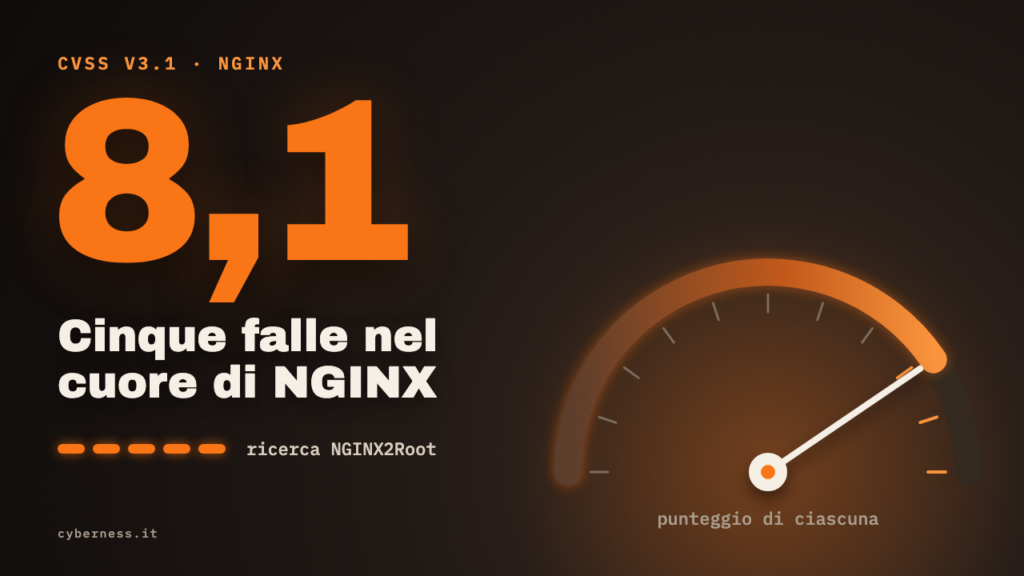
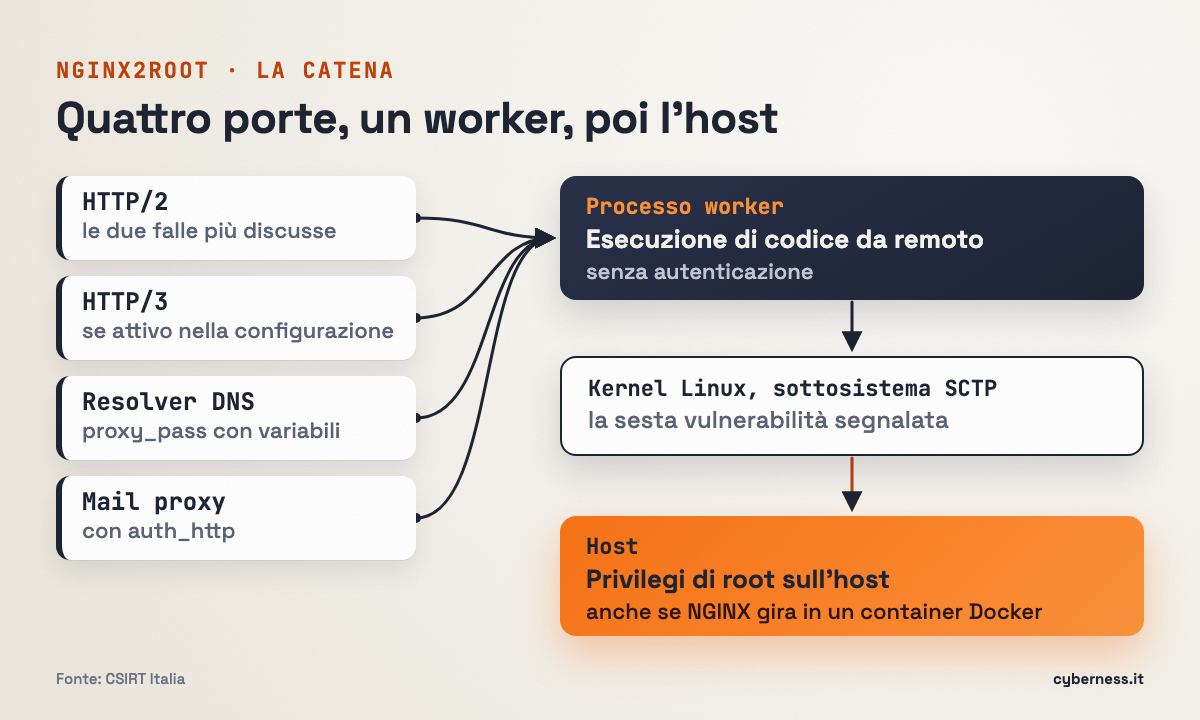
Secondo il CSIRT Italia, cinque delle vulnerabilità di NGINX fanno parte della ricerca chiamata NGINX2Root. Riguardano i protocolli HTTP/2 e HTTP/3, la risoluzione DNS e il proxy di posta. Ciascuna, con la configurazione interessata, potrebbe permettere a un attaccante remoto non autenticato di eseguire codice con i privilegi del processo worker, cioè il processo che gestisce materialmente le richieste. Il CSIRT indica per tutte e cinque un punteggio CVSS v3.1 di 8,1; Matrice Digitale le definisce “critiche”.
Le due falle più discusse sono CVE-2026-123007 e CVE-2026-123633, entrambe nel modulo HTTP/2. Secondo IlSoftware, che cita Wiz Research, la prima risale al 2015 e interessa le versioni dalla 1.9.5 alla 1.31.8 con HTTP/2 attivo: Wiz ha dimostrato l’esecuzione di codice anche su un server che distribuisce solo file statici. La seconda, presente dalla versione 1.19.7, riguarda NGINX usato come reverse proxy, cioè come intermediario verso un server applicativo.
Il CSIRT segnala anche una sesta vulnerabilità, nel sottosistema SCTP del kernel Linux, che dopo la compromissione del worker potrebbe consentire di ottenere i privilegi di root sull’host, anche quando NGINX gira in un container Docker.
Sul fronte Atlassian, il CSIRT riporta 17 vulnerabilità di gravità alta che potrebbero permettere lettura di file arbitrari, aggiramento dell’autenticazione, esecuzione di codice o acquisizione di privilegi elevati.
Matrice Digitale riporta infine che Apache Roller, piattaforma per blog, è già sotto attacco per una falla che consente l’esecuzione di codice da remoto senza login.
Chi è coinvolto
- Chi usa NGINX Open Source o NGINX Plus con HTTP/2, HTTP/3, il resolver DNS con
proxy_passbasato su variabili o il mail proxy conauth_http. - Chi usa ancora il ramo R33 di NGINX Plus, fuori supporto dal 18 novembre 2026.
- Chi gestisce Bamboo, Confluence, Crucible, Fisheye e Jira.
- Chi gestisce installazioni di Apache Roller.
Cosa fare adesso
- Aggiornare NGINX Open Source alla 1.30.7 (stable) o alla 1.31.9 (mainline), oppure installare il pacchetto corretto della distribuzione. Per NGINX Plus, il CSIRT indica la 37.0.8.1 o la 37.3.0.1: le release 37.0.7.1 e 37.2.0.1 sono correzioni parziali.
- Dare priorità alle istanze esposte su Internet.
- Verificare che giri davvero il binario aggiornato e che i vecchi worker siano terminati. Su Linux, IlSoftware suggerisce
readlink -f /proc/$(pgrep -o nginx)/exe; nei container il controllo va fatto dentro il container. - Sulle distribuzioni Linux il numero mostrato da
nginx -vpuò restare invariato anche dopo la correzione (il cosiddetto backport): conviene cercare i codici CVE nel changelog del pacchetto. - Se l’aggiornamento deve attendere, IlSoftware descrive come disattivare HTTP/2 con
http2 off;e ricaricare il servizio doponginx -t. - Per Atlassian, seguire il bollettino ufficiale del produttore.
Cosa non si sa ancora
Le fonti non indicano quale vulnerabilità di Apache Roller sia sfruttata, né da chi o su quanti sistemi. Per Atlassian l’alert del CSIRT non riporta casi di sfruttamento. Per NGINX non risultano attacchi reali, ma le prove di concetto dei ricercatori confermano che l’esecuzione di codice è possibile.