Il 18 novembre 2026 F5, l’azienda che sviluppa NGINX, ha pubblicato aggiornamenti urgenti per 10 vulnerabilità nella versione open source del software. Due di queste, CVE-2026-123633 e CVE-2026-123007, sono critiche: su server con HTTP/2 attivo permettono a un attaccante di eseguire codice da remoto senza autenticarsi. Le versioni corrette sono già disponibili e, secondo F5, al momento non risultano attacchi in corso.
Cosa sappiamo
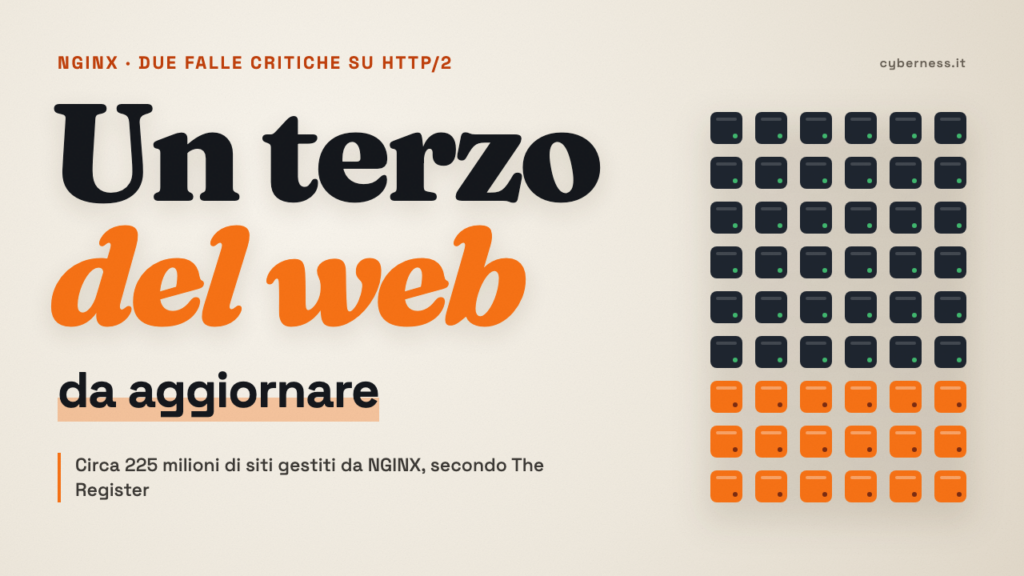
NGINX è un server web e reverse proxy, cioè il programma che riceve le richieste dei visitatori e le smista verso l’applicazione giusta. Secondo The Register gestisce circa un terzo dei siti web, intorno a 225 milioni.
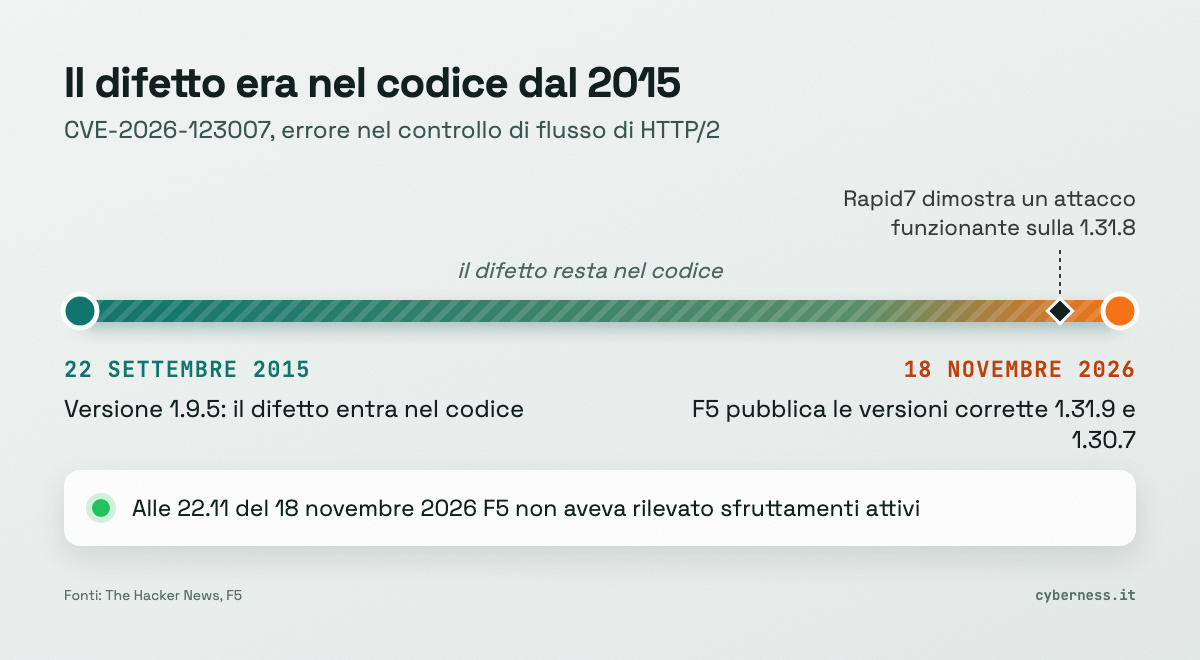
Secondo The Hacker News, CVE-2026-123007 è presente nel codice dalla versione 1.9.5, pubblicata il 22 settembre 2015. Si tratta di un errore nel calcolo del controllo di flusso di HTTP/2 (il meccanismo che regola quanti dati possono passare su una connessione), che porta a una copia di memoria non valida. CVE-2026-123633 è invece un use-after-free, un errore in cui il programma libera una zona di memoria mentre una richiesta la sta ancora usando. Secondo Born’s Tech, questo secondo difetto riguarda le configurazioni che usano HTTP/2 verso i client e inoltrano le richieste a un backend.
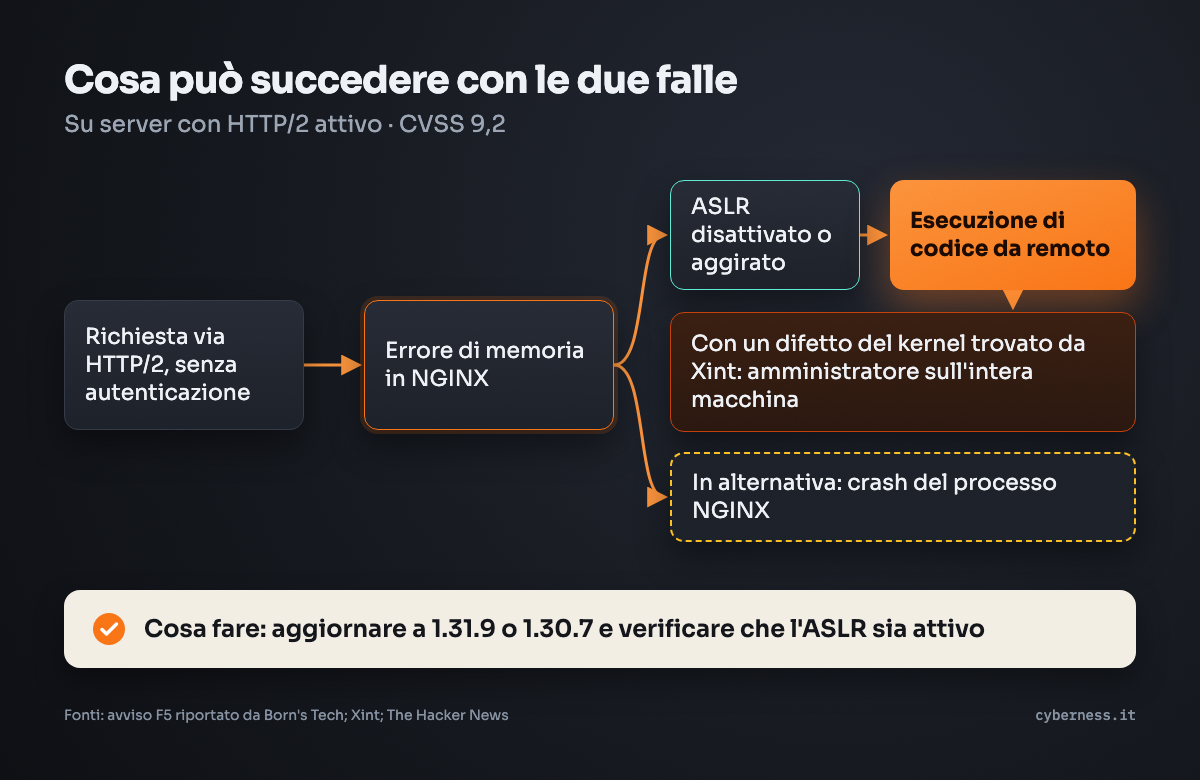
Entrambe hanno un punteggio CVSS di 9,2. Secondo l’avviso di F5 riportato da Born’s Tech, l’esecuzione di codice è possibile se l’ASLR, una protezione che rende imprevedibile la posizione dei dati in memoria, è disattivato oppure se l’attaccante riesce ad aggirarlo. In alternativa le falle possono mandare in crash il processo di NGINX.
Le vulnerabilità sono state trovate in modo indipendente da Wiz, Ikotas Labs, Metnir, Rapid7 e Xint, secondo The Register in gran parte con l’aiuto dell’intelligenza artificiale. Rapid7 ha pubblicato una dimostrazione di attacco funzionante contro la versione 1.31.8. Xint ha individuato anche un difetto nel kernel Linux che, combinato con le falle di NGINX, permette di ottenere i privilegi di amministratore sull’intera macchina. Il nome “nginx2root” viene usato dalle fonti in modo diverso: The Hacker News lo riferisce a CVE-2026-123007, The Register all’insieme dei sei difetti trovati da Xint.
Chi è coinvolto
Sono esposti i server NGINX Open Source e NGINX Plus con HTTP/2 abilitato. Secondo Born’s Tech, i siti e le API possono essere vulnerabili anche quando il codice della propria applicazione è sicuro. Secondo Xint, gli attacchi dimostrati funzionano su AWS, Microsoft Azure, Google Cloud Platform e su server fisici. Le versioni fuori supporto tecnico non sono state valutate da F5.
Cosa fare adesso
- Aggiornare NGINX alla versione 1.31.9 o, per il ramo stabile, alla 1.30.7, indicate come corrette da The Hacker News.
- Chi usa un hosting gestito può chiedere al fornitore se i propri server sono già stati aggiornati.
- Dove l’aggiornamento non è subito possibile, Tomer Schwartz di Wiz cita la disattivazione di HTTP/2 come misura temporanea.
- Verificare che l’ASLR sia attivo sui server.
- Seguire gli avvisi ufficiali di F5, che ha annunciato aggiornamenti tramite il portale myF5.
Cosa non si sa ancora
All’ultimo aggiornamento disponibile, delle 22.11 del 18 novembre 2026, F5 non aveva rilevato sfruttamenti attivi. Non è noto quanti server siano già stati aggiornati né quanti abbiano l’ASLR disattivato. Le fonti consultate non descrivono nel dettaglio le altre otto vulnerabilità corrette.