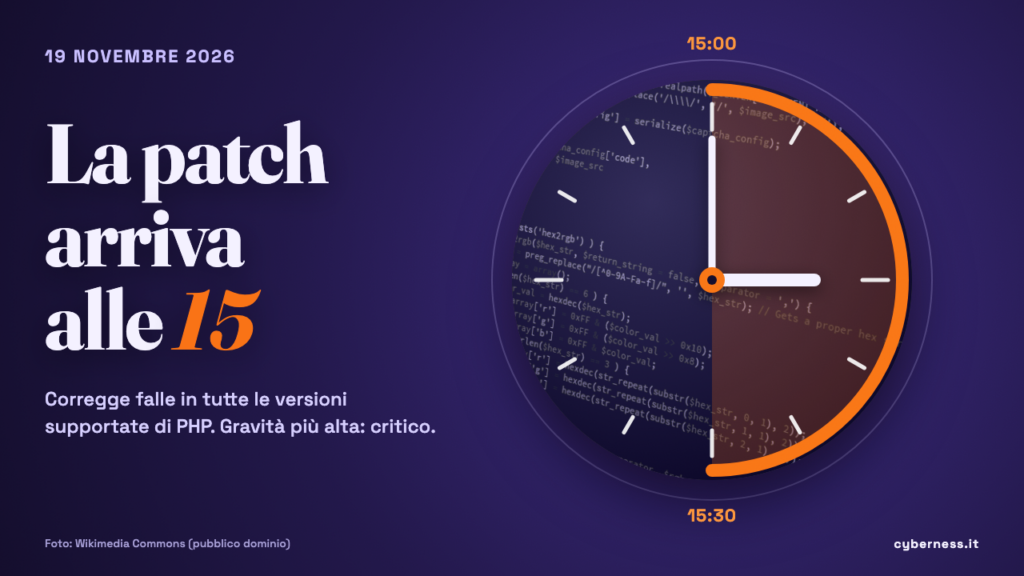
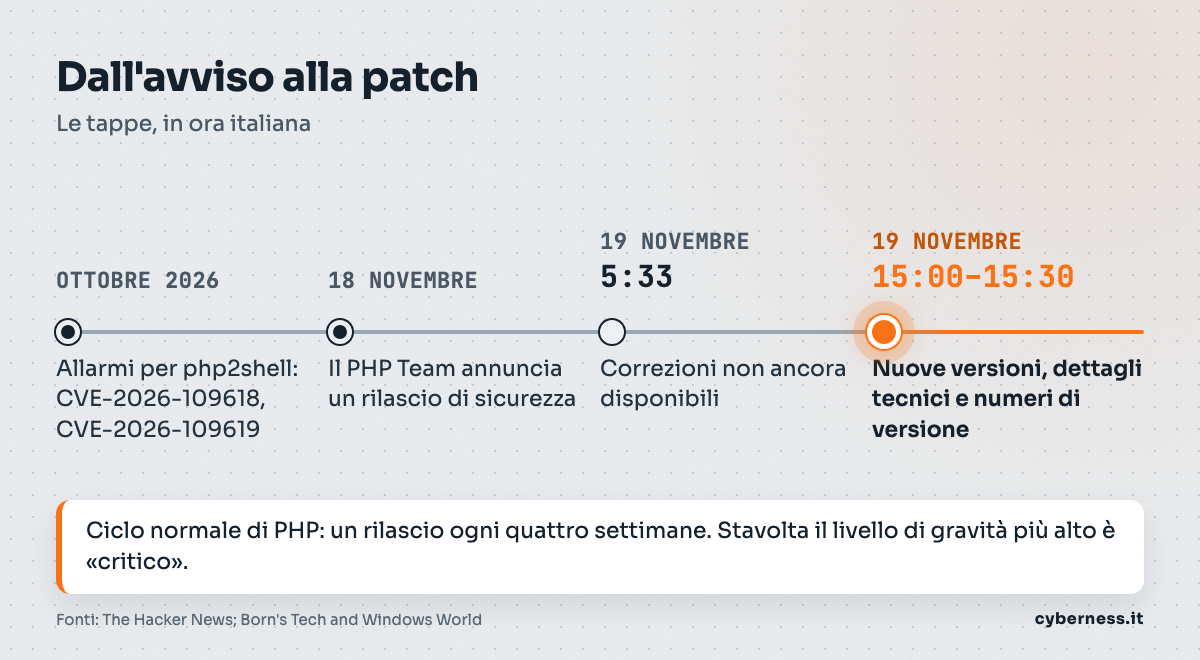
Tra le 15 e le 15:30 ora italiana del 19 novembre 2026 gli sviluppatori di PHP pubblicheranno nuove versioni del linguaggio per correggere vulnerabilità di sicurezza che riguardano tutte le versioni supportate. Il livello di gravità più alto è classificato come “critico”. L’annuncio è arrivato il 18 novembre. All’ultimo aggiornamento noto, le 5:33 ora italiana del 19 novembre, le correzioni non erano ancora disponibili e non si conoscevano i dettagli tecnici.
Cosa sappiamo
Secondo The Hacker News, il 18 novembre i responsabili di PHP hanno diffuso un avviso che annuncia un rilascio di sicurezza per il 19 novembre, tra le 14 e le 14:30 UTC, cioè tra le 15 e le 15:30 in Italia. I responsabili hanno spiegato che questi rilasci fanno parte del normale ciclo di aggiornamenti di PHP, che ne prevede uno ogni quattro settimane, e che correggeranno vulnerabilità presenti in tutte le versioni supportate.
Il blog tedesco Born’s Tech and Windows World riporta la stessa notizia e aggiunge un dettaglio: secondo l’avviso, i problemi classificati come critici si manifestano solo con una configurazione diversa da quella standard o con installazioni insolite. I dettagli tecnici e i numeri delle versioni corrette saranno resi noti insieme agli aggiornamenti.
Il PHP Team raccomanda di prepararsi e di aggiornare appena le nuove versioni saranno disponibili.
Il contesto aiuta a capire l’attenzione. Born ricorda che nell’ottobre 2026 ci sono stati molti allarmi per due vulnerabilità di PHP chiamate php2shell, identificate dai codici CVE-2026-109618 e CVE-2026-109619 (il CVE è il catalogo pubblico che dà un numero univoco a ogni falla nota).
Chi è coinvolto
PHP è un linguaggio di programmazione open source che gira sui server e serve a generare pagine web dinamiche. Secondo Born, più o meno il 70 per cento dei siti web e molti prodotti software si basano in qualche modo su PHP.
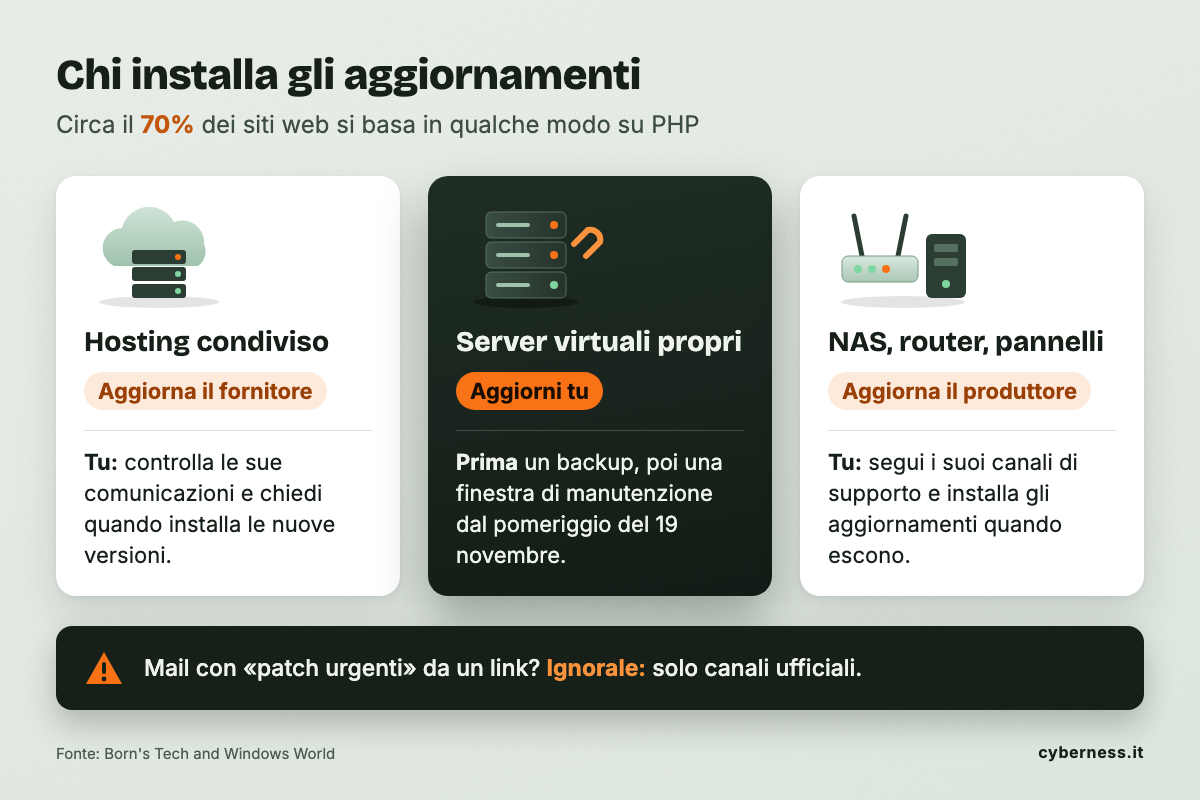
Born distingue tra diversi tipi di utenti. Chi ha un sito su un servizio di hosting condiviso, cioè uno spazio web gestito da un fornitore, dipende dal fornitore, che deve aggiornare PHP in tempi brevi. Chi gestisce server virtuali propri, invece, deve aggiornare da solo. Lo stesso vale per chi usa dispositivi o programmi basati su PHP, come NAS (i dischi di rete usati in molti uffici), router e pannelli di amministrazione: per questi bisogna aspettare gli aggiornamenti del produttore.
Cosa fare adesso
- Fare l’inventario: capire quali siti, server e applicazioni dell’azienda usano PHP e con quale versione.
- Chi ha un hosting condiviso può controllare le comunicazioni del fornitore e chiedere quando prevede di installare le nuove versioni.
- Chi gestisce server propri può programmare per il pomeriggio del 19 novembre o i giorni successivi una finestra di manutenzione per installare gli aggiornamenti, dopo aver fatto un backup.
- Per NAS, router e software di terze parti conviene seguire i canali di supporto del produttore e installare gli aggiornamenti quando escono.
- Diffidare dei messaggi non richiesti: le mail che promettono patch o “correzioni urgenti” da scaricare tramite link vanno ignorate. Gli aggiornamenti vanno presi solo dai canali ufficiali di PHP, della propria distribuzione o del produttore.
Cosa non si sa ancora
Non si conoscono ancora il numero e la natura delle vulnerabilità, quali configurazioni siano esposte ai problemi critici e i numeri delle versioni corrette. Le fonti non dicono se le falle siano già sfruttate da qualcuno. Queste informazioni dovrebbero arrivare con la pubblicazione degli aggiornamenti, prevista tra le 15 e le 15:30 del 19 novembre 2026.