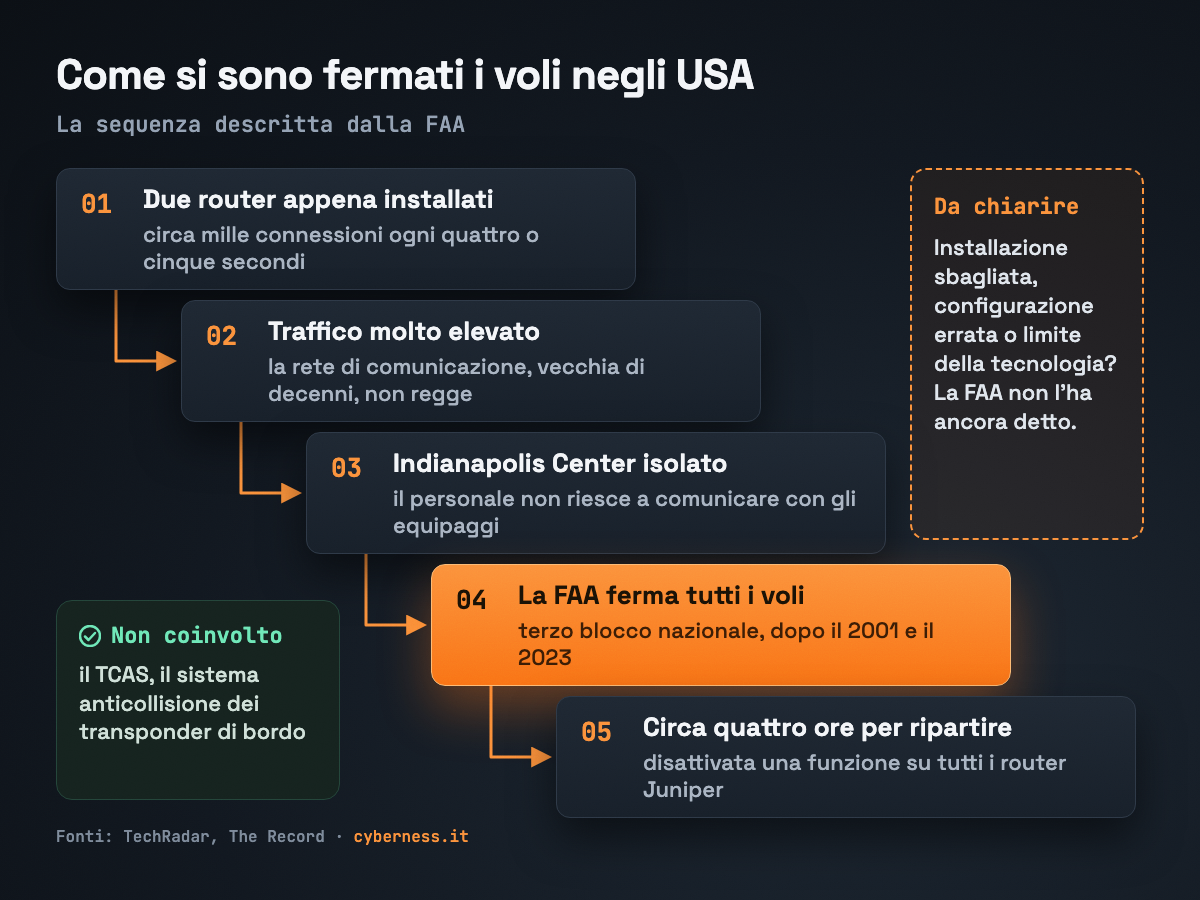
Due router HPE Juniper appena installati, che inviavano al sistema circa mille connessioni ogni quattro o cinque secondi, sarebbero all’origine del blocco di tutti i voli negli Stati Uniti deciso dalla Federal Aviation Administration (FAA), l’ente che gestisce l’aviazione civile americana. Il 18 novembre 2026 i vertici dell’intelligence e della sicurezza interna hanno detto al Congresso che questo guasto e gli altri disservizi degli ultimi dieci giorni, che hanno colpito Microsoft, alcune banche e la NSA, non sono un attacco coordinato. L’ultimo aggiornamento disponibile risale alle 23:52 ora italiana del 18 novembre.
Cosa sappiamo
Secondo The Record, il direttore della National Intelligence Jay Clayton ha dichiarato davanti alla commissione Homeland Security della Camera che quanto visto negli ultimi dieci giorni «non è un attacco orchestrato da un attore straniero ostile». Il vicedirettore dell’FBI Christopher Raia ha detto che non c’è «alcuna indicazione» di attività informatiche malevole. Il segretario alla Sicurezza interna Markwayne Mullin si è detto «sicuro al 98 per cento» che gli avversari degli Stati Uniti non c’entrino. Secondo CT Insider anche Himes ha detto che non ci sono prove di attacchi informatici.
In precedenza le spiegazioni ufficiali non erano state coerenti. Secondo The Record, il segretario ai Trasporti Sean Duffy e lo stesso Mullin avevano dato versioni diverse del blocco dei voli, e Mullin aveva ipotizzato in televisione un ruolo dell’intelligenza artificiale.
Sul blocco dei voli, TechRadar riporta che il problema è comparso all’Indianapolis Center, dove il personale non riusciva a comunicare con gli equipaggi. Secondo Rebecca Guy, responsabile tecnologica della FAA, due punti della rete generavano un traffico molto elevato, che l’infrastruttura di comunicazione, vecchia di decenni, non è riuscita a gestire. Il TCAS, il sistema anticollisione che funziona con i transponder di bordo, non è stato coinvolto. Per ripristinare la rete sono servite circa quattro ore, e i tecnici hanno disattivato una funzione su tutti i router Juniper installati.
HPE sostiene che i suoi router funzionassero come previsto. L’amministratore della FAA Bryan Bedford ha detto che si valutano un’installazione sbagliata, una configurazione errata o un limite della tecnologia stessa. Secondo TechRadar è il terzo blocco nazionale dei voli, dopo quelli dell’11 settembre 2001 e dell’11 gennaio 2023.
Per l’interruzione di una rete interna della NSA, Clayton aveva spiegato il 17 novembre che era legata a una manutenzione su PHP, un linguaggio usato per le applicazioni web.
Chi è coinvolto
Secondo TechRadar i disservizi hanno riguardato Outlook, Teams e Copilot di Microsoft, la banca Chase, che ha attribuito il guasto a un rilascio software, la compagnia United e i servizi online di Apple, tra cui iCloud, fermati da un «aggiornamento interno». Secondo Reuters gli esperti indicano come causa probabile l’aumento degli aggiornamenti software (le cosiddette patch). Clayton ha detto che il ritmo degli aggiornamenti sta crescendo e che i sistemi mescolano apparati di decenni diversi.
Cosa fare adesso
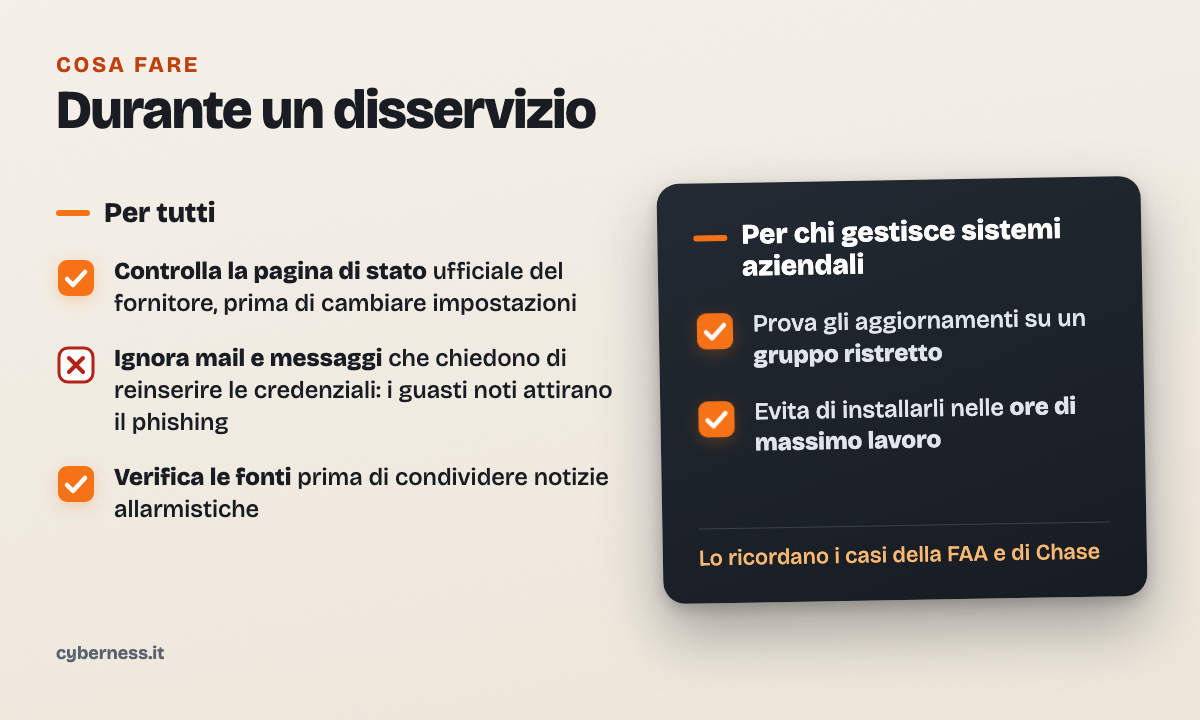
- Durante un disservizio conviene controllare la pagina di stato ufficiale del fornitore, per esempio quella di Microsoft 365, prima di cambiare impostazioni o reinstallare programmi.
- Le email o i messaggi che promettono di «risolvere il problema» o chiedono di reinserire le credenziali vanno ignorati: i guasti molto noti vengono spesso sfruttati per il phishing.
- Per chi gestisce sistemi aziendali, i casi della FAA e di Chase ricordano l’utilità di provare gli aggiornamenti su un gruppo ristretto e di evitare di installarli nelle ore di massimo lavoro.
- Prima di condividere notizie allarmistiche è meglio verificare le fonti: TechRadar ha criticato alcuni media per titoli infondati.
Cosa non si sa ancora
La FAA non ha chiarito se il guasto dei router dipenda dall’installazione, dalla configurazione o dagli apparati. L’FBI ha detto che continuerà a indagare insieme al dipartimento della Sicurezza interna e all’ufficio del direttore dell’intelligence.