Il 19 novembre 2026 il CSIRT Italia, il servizio dell’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL11/261119/CSIRT-ITA sulla vulnerabilità CVE-2026-114938, chiamata “Java4Shell”. Riguarda specifiche versioni di OpenJDK, Oracle Java SE e Oracle GraalVM. Il punteggio CVSS v3.1, la scala che misura la gravità di una falla, è 8.1. L’impatto sistemico è classificato come “Critico (77.05)”. L’alert aggiorna il precedente AL07/261118/CSIRT-ITA.
Chi è coinvolto
Secondo l’alert sono interessati:
- specifiche versioni di OpenJDK e di Oracle Java SE;
- Oracle GraalVM per JDK e Oracle GraalVM Enterprise Edition;
- applicazioni e prodotti di terze parti che includono una versione vulnerabile dell’ambiente di esecuzione Java.
Il CSIRT Italia ricorda che Java è molto diffuso in ambiti aziendali, cloud, industriali e applicativi, quindi i prodotti potenzialmente toccati sono particolarmente numerosi. Tra i fornitori che hanno pubblicato bollettini di sicurezza, per confermare l’impatto o per dire che la valutazione è in corso, l’alert elenca Elastic, Cisco, Siemens, Fortinet, Sophos, Adobe, Splunk, Red Hat e Amazon. L’elenco non è esaustivo e altri fornitori potrebbero aggiungersi nei prossimi giorni.
Che rischio c’è
Il difetto si trova nella versione ottimizzata della funzione che decodifica il formato Base64, usato per rappresentare dati come testo, all’interno della Java Virtual Machine (JVM), il programma che esegue le applicazioni Java. È un errore di gestione della memoria, detto “memory corruption”.
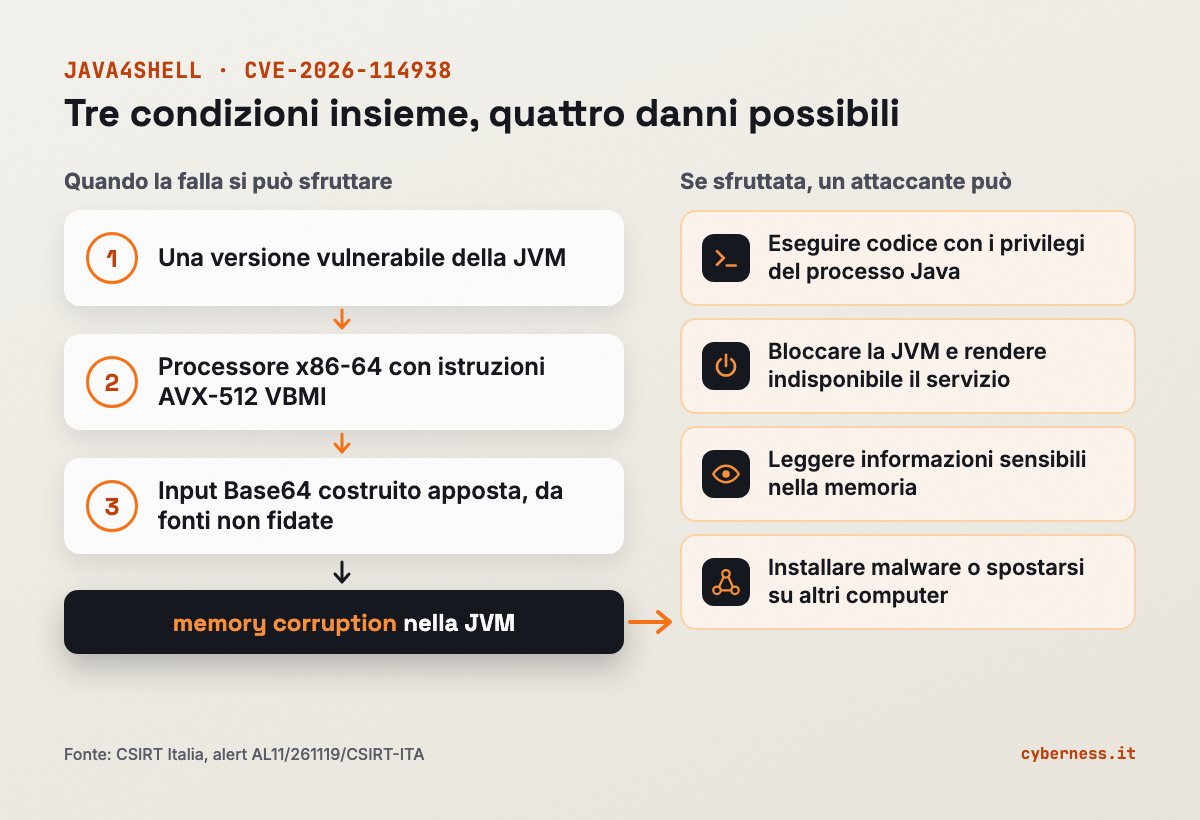
Può essere sfruttato su sistemi x86-64 con processori che supportano le istruzioni AVX-512 VBMI, quando viene elaborato un input Base64 costruito appositamente. L’esposizione reale dipende quindi dalla versione della JVM, dall’hardware e dal modo in cui le applicazioni trattano dati provenienti da fonti non fidate.
Se sfruttata, la falla potrebbe permettere a un attaccante di:
- eseguire codice arbitrario con i privilegi del processo Java coinvolto;
- bloccare la JVM e rendere indisponibile l’applicazione o il servizio;
- leggere informazioni sensibili presenti nella memoria del processo;
- usare il sistema compromesso per installare malware o spostarsi su altri computer della rete.
L’alert segnala che sono disponibili proof of concept (PoC) pubblici, cioè dimostrazioni di come sfruttare la falla. La tabella dell’alert non indica invece sfruttamenti in corso.
Cosa fare
Il CSIRT Italia raccomanda, ove non sia già stato fatto, di:
- individuare prodotti, applicazioni e servizi che usano versioni vulnerabili di OpenJDK o Oracle Java SE, compresi gli ambienti Java integrati in prodotti di terze parti, appliance e immagini container;
- verificare presso i fornitori la disponibilità di aggiornamenti e misure di mitigazione;
- applicare gli aggiornamenti e riavviare le JVM interessate, perché le correzioni diventino effettive;
- se gli aggiornamenti mancano, valutare le mitigazioni temporanee indicate dai fornitori;
- monitorare i sistemi alla ricerca di attività anomale o tentativi di sfruttamento;
- controllare log, attività dei processi e connessioni di rete per escludere compromissioni già avvenute;
- valutare le ulteriori misure indicate nell’alert AL07/261118/CSIRT-ITA.
Per chi non gestisce direttamente i server, è utile chiedere al proprio fornitore IT se i software in uso contengono Java e se gli aggiornamenti sono stati applicati. Conviene anche verificare che gli aggiornamenti automatici siano attivi.