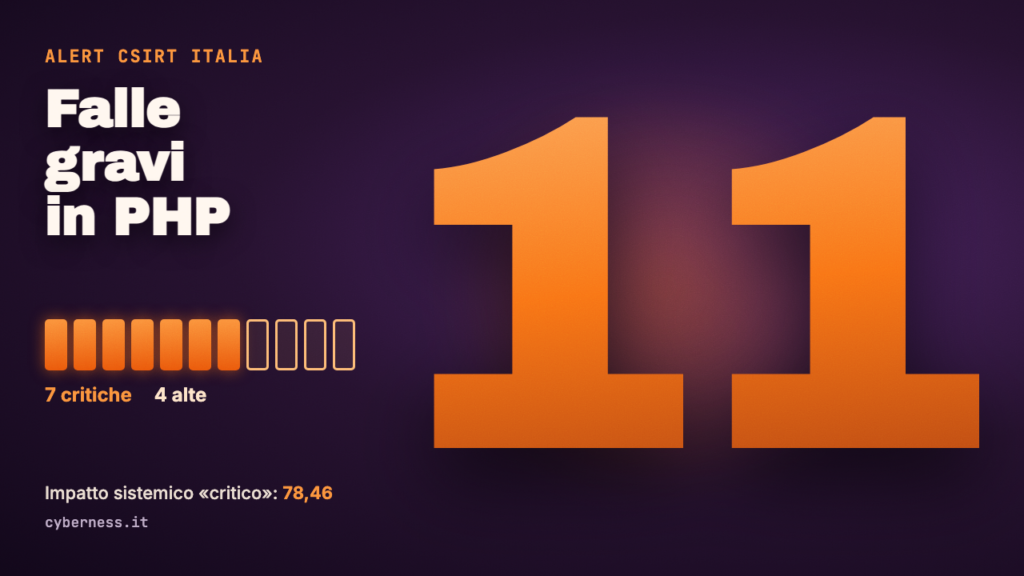
Il 19 novembre 2026 il CSIRT Italia, il servizio dell’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL14/261119/CSIRT-ITA. Riguarda PHP, un interprete molto diffuso del linguaggio di scripting usato per sviluppare siti web, cioè il programma che esegue il codice scritto in quel linguaggio. Gli aggiornamenti di sicurezza rilasciati correggono più vulnerabilità, 7 con gravità «critica» e 4 con gravità «alta». L’alert stima l’impatto sistemico come «critico», con un punteggio di 78,46.
Chi è coinvolto
Secondo l’alert sono affette le seguenti versioni di PHP:
- 8.2.x, versioni precedenti alla 8.2.36
- 8.3.x, versioni precedenti alla 8.3.37
- 8.4.x, versioni precedenti alla 8.4.28
- 8.5.x, versioni precedenti alla 8.5.13
Le vulnerabilità elencate sono 11: CVE-2026-129496, CVE-2026-129481, CVE-2026-129474, CVE-2026-129291, CVE-2026-129289, CVE-2026-129182, CVE-2026-128090, CVE-2026-128064, CVE-2026-127960, CVE-2026-126714 e CVE-2026-115560.
Che rischio c’è
Secondo l’alert, un attaccante, in alcuni casi senza bisogno di autenticarsi, potrebbe eseguire codice arbitrario, cioè far girare sul sistema istruzioni scelte da lui. Potrebbe anche aggirare i meccanismi di autorizzazione, accedere a informazioni sensibili, ottenere privilegi elevati o compromettere la disponibilità del servizio. Le tipologie indicate sono esecuzione di codice da remoto, escalation di privilegi, divulgazione di informazioni, aggiramento delle restrizioni di sicurezza e negazione del servizio.
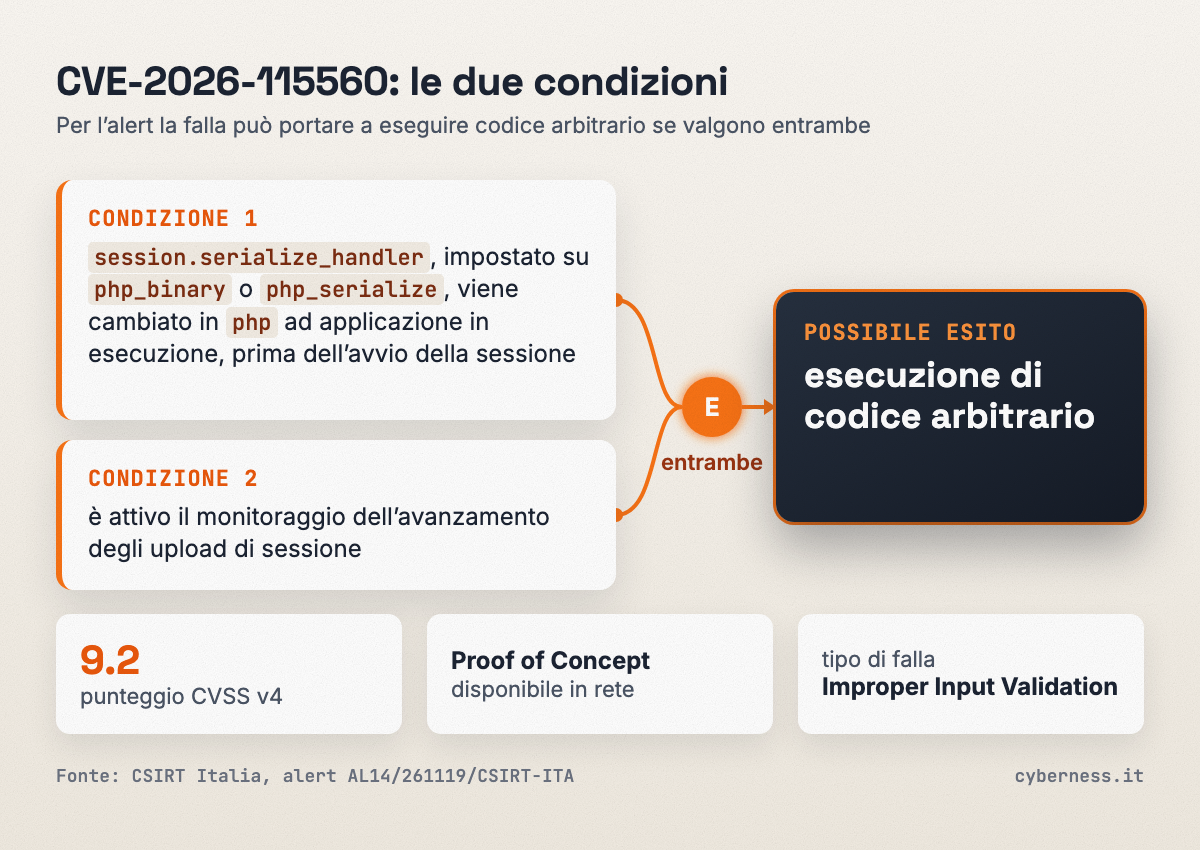
L’alert si sofferma sulla CVE-2026-115560, già trattata nell’alert AL07/261021/CSIRT-ITA. Per questa falla risulta disponibile in rete un Proof of Concept, un codice dimostrativo che mostra come sfruttare il problema. La vulnerabilità è di tipo «Improper Input Validation», un controllo insufficiente sui dati ricevuti, e ha un punteggio CVSS v4 di 9.2. Dipende da una mancata corrispondenza tra i serializzatori, i componenti che trasformano i dati in un formato conservabile, usati per scrivere e per leggere i dati di sessione.
Secondo l’alert, la falla potrebbe essere sfruttata per eseguire codice arbitrario in due condizioni. Il parametro session.serialize_handler, inizialmente impostato su php_binary o php_serialize, deve essere cambiato in php mentre l’applicazione è in esecuzione, prima dell’avvio della sessione. Inoltre deve essere attiva la funzionalità che monitora l’avanzamento degli upload di sessione. Per le altre dieci vulnerabilità la tabella dell’alert non segnala la presenza di un Proof of Concept.
Cosa fare
In linea con le dichiarazioni del produttore, il CSIRT Italia raccomanda di aggiornare i prodotti vulnerabili seguendo le indicazioni dei bollettini di sicurezza collegati nell’alert. Questi includono gli avvisi del progetto php-src su GitHub e i registri delle modifiche di PHP per le versioni 8.2.36, 8.3.37, 8.4.28 e 8.5.13.
Si possono aggiungere due verifiche di buon senso:
- controllare quale versione di PHP è in uso sui propri server e siti, anche quando l’installazione è gestita dal fornitore di hosting;
- avvisare il fornitore IT o l’hosting, se si dipende da loro, e chiedere conferma che l’aggiornamento sia stato applicato.