Secondo il ricercatore che l’ha scoperta, bastano circa cinque minuti per far eseguire programmi a un PC con Windows 11 aggiornato, bloccato da password e con il disco cifrato da BitLocker. La tecnica si chiama FastUnlock ed è stata pubblicata il 19 novembre 2026. Serve l’accesso fisico al computer. Secondo The Hacker News, al momento non esiste una patch. L’ultimo aggiornamento disponibile risale alle 8.50 del 20 novembre 2026, ora italiana.
Cosa sappiamo
FastUnlock è uno zero-day, cioè una vulnerabilità resa pubblica prima che il produttore abbia distribuito una correzione. L’autore è il ricercatore noto come Nightmare Eclipse, che usa anche lo pseudonimo MSNightmare. Secondo IlSoftware, è lo stesso ricercatore che aveva scoperto YellowKey, la vulnerabilità di BitLocker corretta da Microsoft nel giugno 2026.
Il ricercatore ha pubblicato su GitHub una dimostrazione tecnica. Sostiene di aver violato un PC con Windows 11 26H2, gli aggiornamenti di novembre installati e l’unità cifrata con BitLocker.
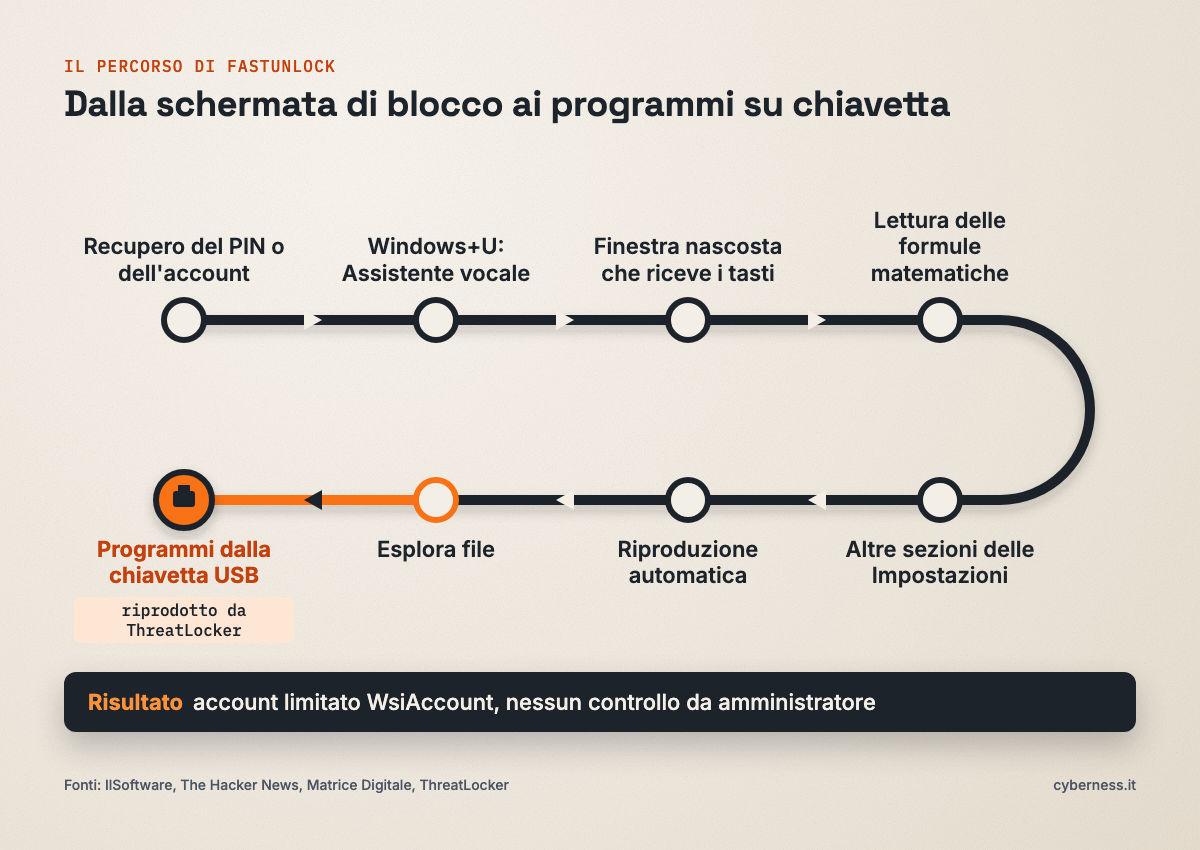
L’attacco sfrutta l’Assistente vocale di Windows (Narrator), la funzione di accessibilità che legge gli elementi dello schermo. Windows la rende disponibile anche prima dell’accesso, per permettere alle persone con disabilità visive di usare il computer. Secondo la ricostruzione riportata da IlSoftware, l’attaccante apre la procedura di recupero del PIN o dell’account Microsoft e attiva l’Assistente vocale con la combinazione Windows+U. Una finestra di Narrator, anche se non visibile, continua a ricevere i comandi da tastiera. Da lì il ricercatore è arrivato alle impostazioni di lettura delle formule matematiche e poi ad altre sezioni delle Impostazioni di Windows.
Attraverso le impostazioni di riproduzione automatica dei dispositivi rimovibili si raggiunge Esplora file, e da lì si possono avviare programmi presenti su una chiavetta USB. Il video originale non mostra per intero quest’ultima fase. La società di sicurezza ThreatLocker ha però riprodotto l’attacco con un’unità esterna e ha confermato che funziona.
Le fonti concordano sui limiti. Il codice gira con l’identità WsiAccount, un account che Windows usa per alcune operazioni legate all’accesso. Secondo The Hacker News e Matrice Digitale, chi usa la tecnica ottiene solo un account limitato e nessun controllo da amministratore. Secondo IlSoftware, creare nuovi amministratori richiederebbe passaggi e privilegi ulteriori, che l’attacco non dimostra.
Chi è coinvolto
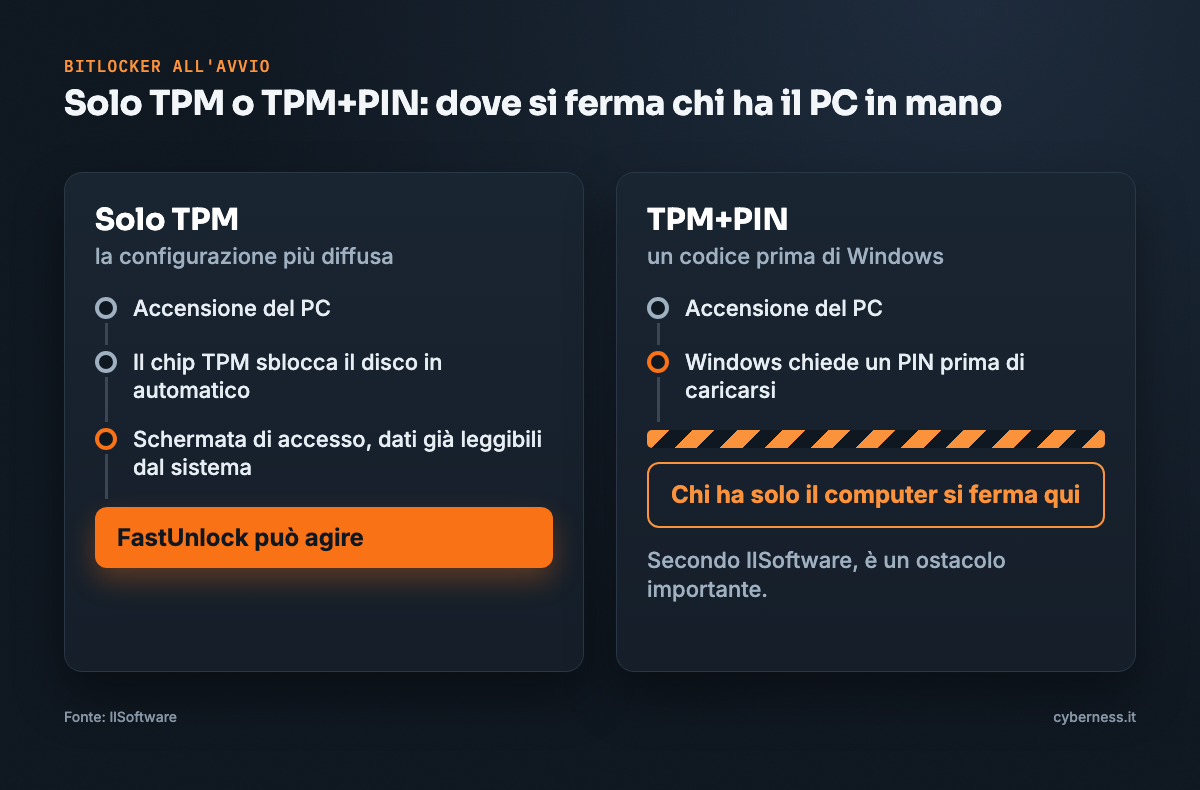
Il problema riguarda i computer con Windows 11, anche completamente aggiornati. È più esposto chi usa BitLocker in modalità solo TPM, la configurazione più diffusa: il chip di sicurezza del PC sblocca il disco in automatico all’avvio, e Windows arriva alla schermata di accesso con i dati già leggibili dal sistema. Il rischio pratico riguarda soprattutto i portatili che possono essere persi, rubati o lasciati incustoditi, in ufficio come in viaggio.
Cosa fare adesso
- Non lasciare il computer incustodito in luoghi accessibili ad altri, anche se è bloccato. L’attacco richiede di avere il PC fisicamente in mano.
- Valutare la configurazione di BitLocker con PIN all’avvio (TPM+PIN). Secondo IlSoftware, chiedere un codice prima del caricamento di Windows è un ostacolo importante per chi dispone solo del computer.
- Nelle aziende, segnalare il problema al reparto IT, che può decidere come gestire i portatili più esposti.
- Installare gli aggiornamenti di Windows appena Microsoft li rilascia, usando solo Windows Update.
- Diffidare di email o messaggi che offrono correzioni per FastUnlock: gli aggiornamenti arrivano dai canali ufficiali di Microsoft.
Cosa non si sa ancora
Le fonti non riportano commenti di Microsoft né date previste per una correzione. Non è chiaro se la tecnica funzioni anche su versioni di Windows diverse da quella provata. Non sono noti casi di uso della tecnica in attacchi reali.