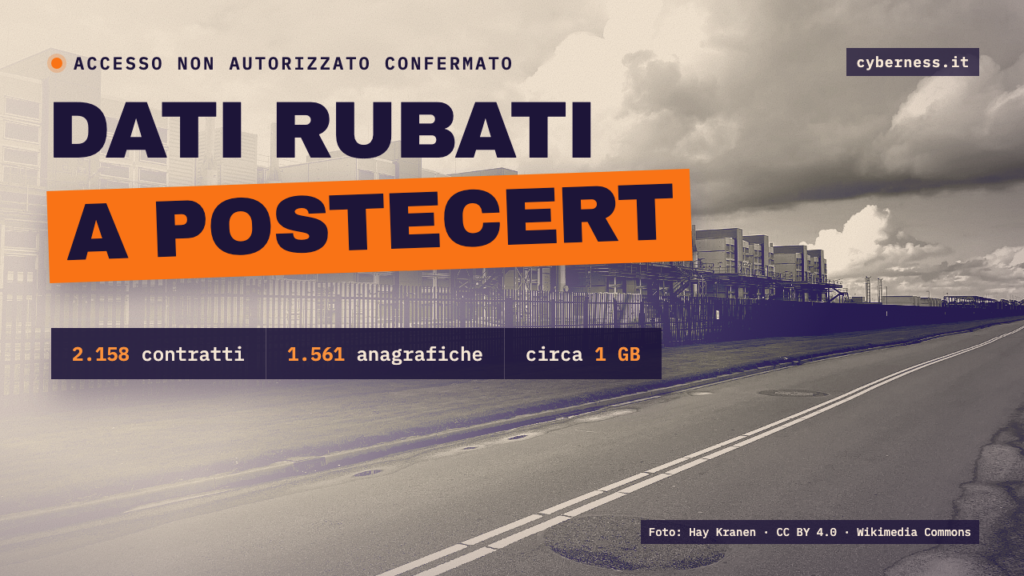
Un utente che si firma flex22 ha messo in vendita su un forum underground un archivio di circa 1 GB. Contiene 2.158 contratti e 1.561 anagrafiche di clienti di PosteCert, il servizio di Poste Italiane per la firma digitale. Poste Italiane ha confermato l’accesso non autorizzato e ha detto che le verifiche sono ancora in corso. L’ultimo aggiornamento disponibile risale alle 10:54 del 20 novembre 2026.
Cosa sappiamo
Le fonti non sono d’accordo sulla data della rivendicazione. Secondo HWUpgrade flex22 ha pubblicato i file martedì 17 novembre, mentre secondo Punto Informatico il post è del 18 novembre. In entrambi i casi l’autore sostiene di aver preso i dati direttamente dai sistemi di Poste Italiane.
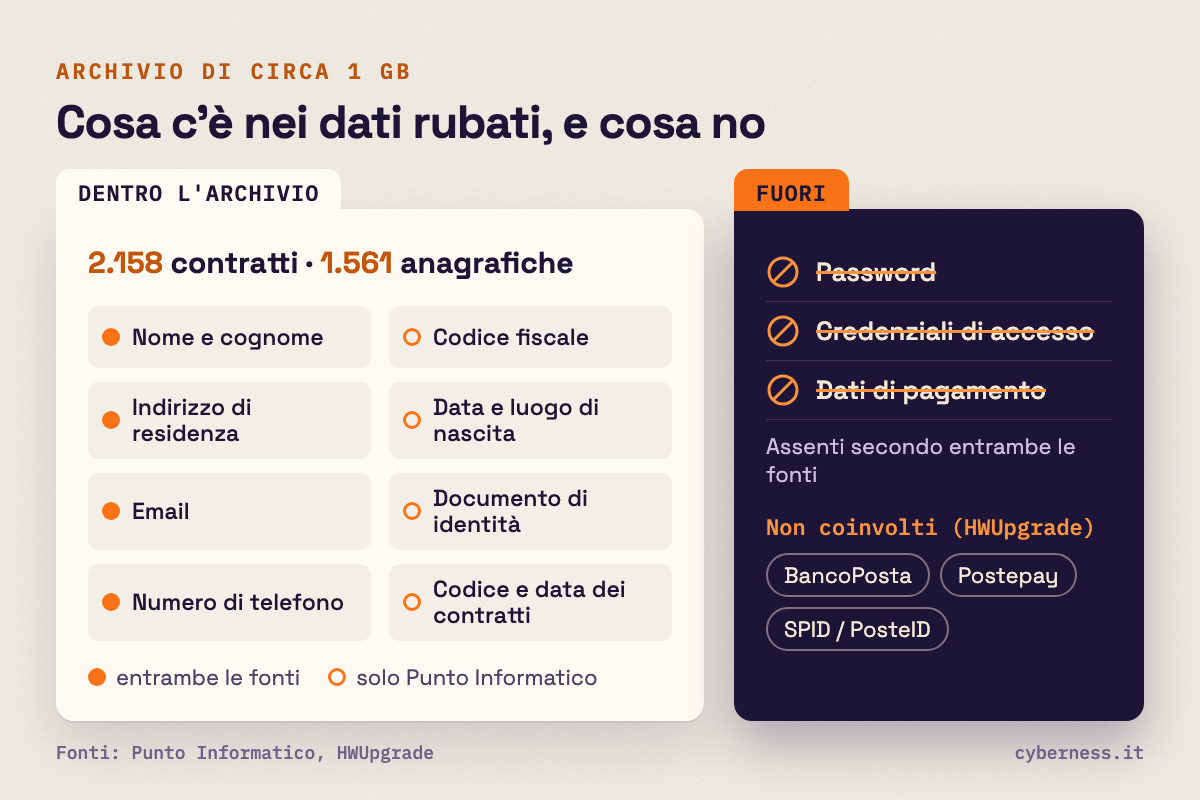
Secondo Punto Informatico, oltre al codice e alla data di registrazione dei contratti, l’archivio contiene nome, cognome, codice fiscale, data e luogo di nascita, indirizzo di residenza, estremi del documento di identità, indirizzo email e numero di telefono. HWUpgrade cita nome, cognome, indirizzo di residenza, email e numero di cellulare.
Le due testate concordano su un punto: nell’archivio non ci sono password, credenziali di accesso o dati di pagamento. Secondo HWUpgrade non risultano coinvolti i conti BancoPosta, le carte Postepay e il sistema di identità digitale SPID / PosteID.
Poste Italiane, nella dichiarazione riportata da Punto Informatico, ha detto che “ad una prima analisi la violazione riguarda un numero di persone contenuto e le informazioni che sono state sottratte non riguardano dati sensibili dei rapporti economici con l’azienda”.
Chi è coinvolto
Secondo Punto Informatico, PosteCert offre posta elettronica certificata, firma digitale, firma elettronica, archiviazione digitale e marche temporali, cioè attestazioni che certificano data e ora di un documento. I clienti sono soprattutto professionisti, aziende e pubbliche amministrazioni. I dati rubati riguardano il servizio di firma digitale, che HWUpgrade descrive come firma digitale remota.
Il numero di persone coinvolte è piccolo rispetto all’intera clientela di Poste. Le fonti però sottolineano che la firma digitale ha valore legale. Sapere chi la usa e come contattarlo può quindi aiutare chi prepara truffe.
Cosa fare adesso
Le due testate indicano il rischio principale nel phishing mirato, cioè messaggi fraudolenti costruiti con dati veri della persona a cui sono inviati. Lo stesso rischio riguarda le sue varianti via SMS (smishing) e al telefono (vishing). Secondo Punto Informatico questi dati si possono usare anche per il furto di identità.
- Chi ha attivato PosteCert dovrebbe trattare con cautela ogni email, SMS o telefonata che parla di Poste Italiane o di problemi con la firma digitale, anche quando cita dati corretti.
- Non conviene aprire i link ricevuti. Per controllare la situazione è meglio usare l’app ufficiale oppure scrivere a mano l’indirizzo del sito nel browser.
- Codici, PIN e password non vanno comunicati a nessuno, neanche a chi si presenta come operatore dell’assistenza. Nessun servizio legittimo li chiede per messaggio o al telefono.
- Nelle aziende e negli studi professionali che usano PosteCert è utile avvisare i colleghi che gestiscono firme e caselle PEC.
Cosa non si sa ancora
Non si sa come flex22 sia entrato nella piattaforma. Secondo Punto Informatico potrebbe aver sfruttato una vulnerabilità, ma la causa non è confermata. Non si sa nemmeno da quanto tempo l’accesso fosse aperto. Il GDPR prevede che Poste Italiane segnali l’incidente al Garante della privacy entro 72 ore. Secondo HWUpgrade, Poste non ha ancora detto se e come avviserà direttamente i clienti coinvolti.