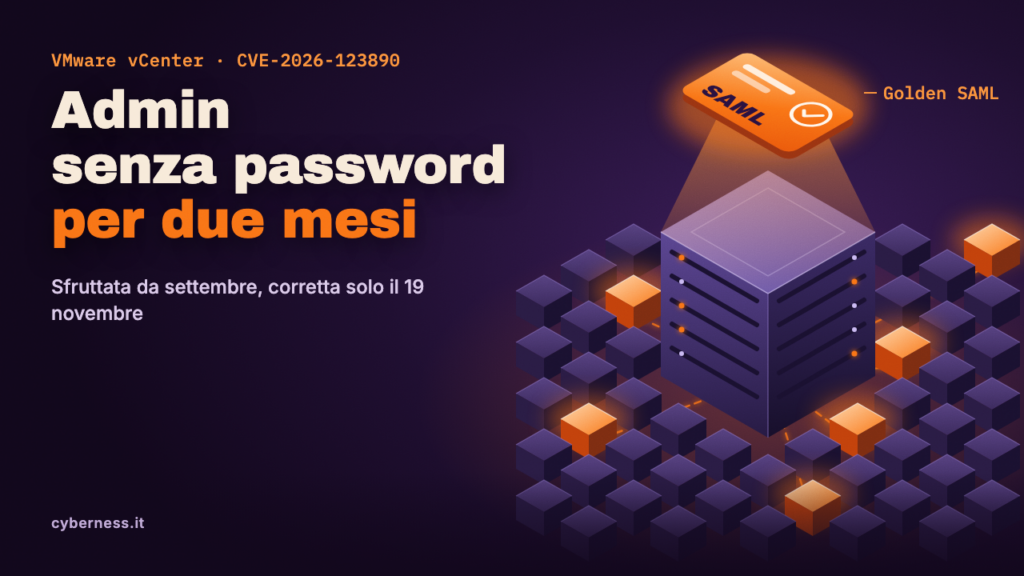
Dall’inizio di settembre 2026 un gruppo di hacker ha sfruttato una vulnerabilità sconosciuta di VMware vCenter, il software che gestisce in modo centralizzato i server virtualizzati di molte aziende. La falla, CVE-2026-123890, consente di ottenere una sessione da amministratore senza conoscere le credenziali. Broadcom, che produce VMware, ha pubblicato le correzioni il 19 novembre. L’ultimo aggiornamento noto dell’avviso risale al 20 novembre; le notizie più recenti consultate sono delle 10:33 ora italiana dello stesso giorno.
Cosa sappiamo
La ricostruzione viene dal Google Threat Intelligence Group e da Mandiant, che il 19 novembre hanno pubblicato un’analisi forense della campagna. Lo stesso giorno Broadcom ha diffuso l’avviso VMSA-2026-0009, aggiornato il 20 novembre alla versione 0009.1. La vulnerabilità ha un punteggio CVSS di 9,8 su 10, la scala che misura la gravità delle falle.
Secondo Mandiant, gli attacchi sono opera del gruppo Armory Castle, prima noto con la sigla UNC5221 e ritenuto legato alla Cina. Cybersecurity360 precisa che si tratta di un’attribuzione di threat intelligence, cioè di analisti privati, e non della prova pubblica di una responsabilità governativa.
Il difetto si trova in vmdir, il servizio di directory di vCenter, e riguarda la gestione delle chiavi di sessione. Per sfruttarlo serve l’accesso di rete al servizio vulnerabile. Nel caso documentato gli aggressori sono entrati prima attraverso un’altra falla sconosciuta, in BeyondTrust Remote Support, e da lì sono arrivati a vCenter.
Con uno strumento chiamato BONESAW hanno esportato il database della directory, creato un nuovo amministratore e sottratto materiale crittografico. Un secondo strumento, SAWSNAKE, ha prodotto asserzioni SAML false. SAML è il sistema che permette di accedere a più servizi con un solo login: chi possiede la chiave di firma può fingersi qualsiasi utente e aggirare anche l’autenticazione a più fattori. La tecnica è nota come Golden SAML. Mandiant ha osservato anche accessi agli host ESXi e una backdoor chiamata LAZYBONES.
Chi è coinvolto
Secondo Cybersecurity360 il rischio riguarda soprattutto data center, fornitori di servizi gestiti, pubbliche amministrazioni, imprese e operatori di telecomunicazioni che usano VMware. Le versioni corrette indicate da Broadcom sono:
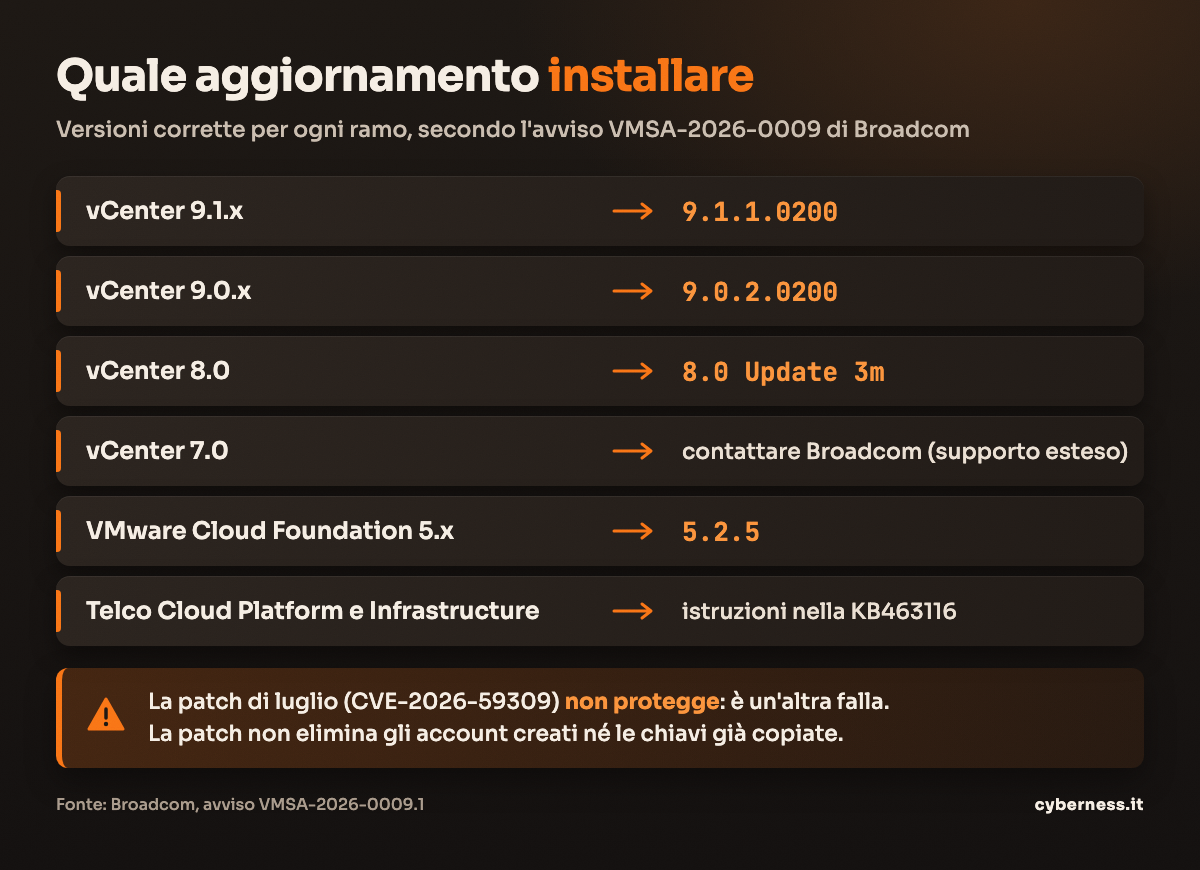
- vCenter 9.1.x: 9.1.1.0200
- vCenter 9.0.x: 9.0.2.0200
- vCenter 8.0: 8.0 Update 3m
- vCenter 7.0: contattare Broadcom se coperti da supporto esteso
- VMware Cloud Foundation 5.x: versione 5.2.5
- Telco Cloud Platform e Infrastructure: istruzioni nella KB463116
Chi aveva installato la patch di luglio per la precedente CVE-2026-59309 resta esposto: si tratta di due falle distinte. L’avviso corregge anche altre quattro vulnerabilità in SDDC Manager e VMware Tools per Windows, per le quali non sono documentati attacchi.
Cosa fare adesso
- Installare l’aggiornamento previsto per il proprio ramo di vCenter. Broadcom non indica soluzioni alternative temporanee.
- Limitare l’accesso di rete alle interfacce di gestione riduce l’esposizione, ma secondo le fonti non sostituisce la patch.
- Cercare tracce di compromissione dall’estate 2026: amministratori Single Sign-On non riconosciuti, accessi anomali, attività sugli host ESXi. La patch blocca la falla e lascia attivi eventuali account creati o chiavi già copiate.
- In caso di sospetti, valutare con il proprio fornitore o con il SOC la sostituzione delle chiavi di firma SAML.
- Scaricare gli aggiornamenti solo dai canali ufficiali Broadcom e ignorare email che offrono patch o strumenti di verifica.
Cosa non si sa ancora
Le fonti non indicano quante organizzazioni siano state colpite, né in quali paesi. Non è chiaro da quando il gruppo disponesse degli strumenti: la data di compilazione di BONESAW precede luglio, ma gli stessi ricercatori avvertono che questo dato può essere alterato.