Dall’inizio di settembre 2026 un gruppo di spionaggio informatico che si sospetta sia legato alla Cina ha sfruttato una vulnerabilità critica di VMware vCenter Server per ottenere accesso da amministratore e rubare dati. Lo riporta The Hacker News in un articolo pubblicato alle 7:33 del 20 novembre 2026, ora italiana. Broadcom, la società che possiede VMware, ha rilasciato un aggiornamento di emergenza per correggere la falla.
Cosa sappiamo
Secondo The Hacker News, la vulnerabilità è identificata come CVE-2026-123890 e ha un punteggio CVSS di 9,8 su 10. Il CVSS è la scala usata per misurare la gravità delle falle di sicurezza: valori così alti indicano un rischio critico.
Si tratta di un aggiramento dell’autenticazione, cioè di un difetto che permette di entrare nel sistema senza credenziali valide. Il problema si trova nel VMware Directory Service, il componente che gestisce le identità e gli accessi all’interno di vCenter.
The Hacker News scrive che la falla è stata sfruttata come zero-day, cioè quando ancora non esisteva una correzione, all’inizio di settembre 2026. L’attacco è attribuito al gruppo chiamato Armory Castle, in precedenza noto come UNC5221. Secondo la stessa fonte, gli attaccanti hanno ottenuto accesso da amministratore e hanno sottratto dati.
Tom’s Hardware, in un articolo pubblicato alle 9:22 del 20 novembre 2026, ora italiana, scrive che la falla dava libero accesso agli attaccanti e conferma che Broadcom ha rilasciato un aggiornamento di emergenza.
Chi è coinvolto
vCenter Server è la piattaforma con cui le organizzazioni gestiscono i loro ambienti virtualizzati VMware, cioè i server fisici su cui girano molte macchine virtuali. È diffusa in aziende, pubbliche amministrazioni e fornitori di servizi IT, anche in Italia.
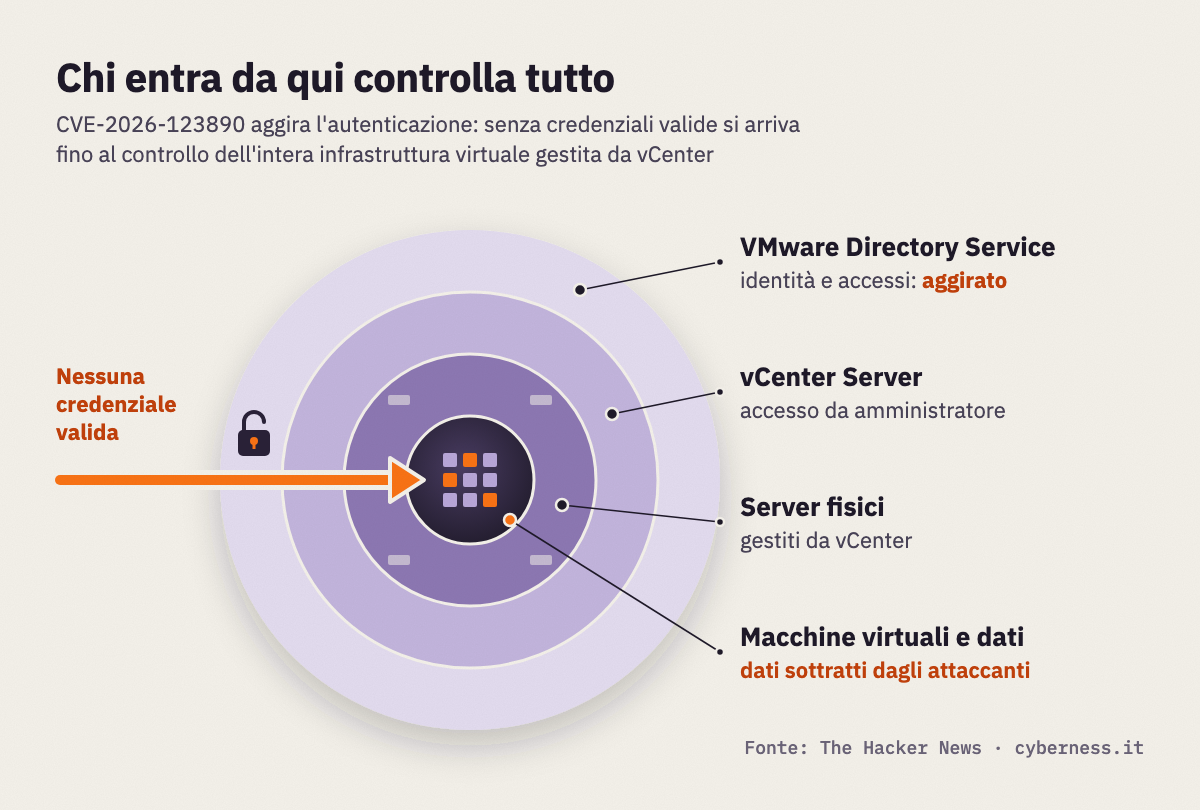
Chi controlla vCenter controlla di fatto l’intera infrastruttura virtuale che gestisce. Per questo un accesso da amministratore ottenuto senza credenziali è considerato particolarmente grave. Le fonti non indicano quali organizzazioni siano state colpite né in quali paesi.
Gli utenti comuni non usano direttamente vCenter: il problema riguarda soprattutto i reparti IT e chi gestisce server per conto di terzi.
Cosa fare adesso
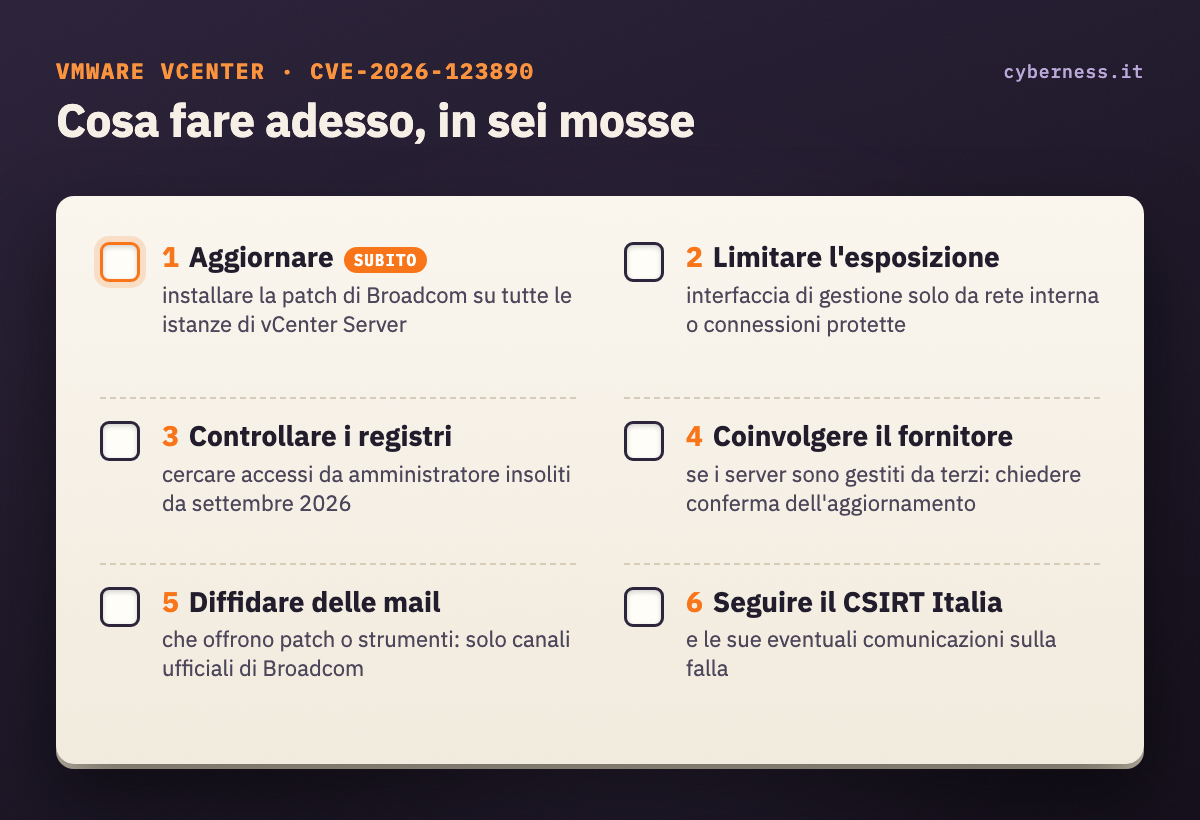
- Installare l’aggiornamento di Broadcom su tutte le istanze di vCenter Server, seguendo le indicazioni dell’avviso di sicurezza ufficiale pubblicato da Broadcom.
- Limitare l’esposizione dell’interfaccia di gestione di vCenter: di norma dovrebbe essere raggiungibile solo dalla rete interna o tramite connessioni protette.
- Controllare i registri di accesso alla ricerca di accessi da amministratore insoliti a partire da settembre 2026, dato che la falla è stata sfruttata prima della correzione.
- Coinvolgere il fornitore se l’infrastruttura è gestita da terzi, chiedendo conferma dell’avvenuto aggiornamento.
- Diffidare di mail che promettono strumenti o patch per risolvere il problema: gli aggiornamenti vanno scaricati solo dai canali ufficiali di Broadcom.
- Seguire eventuali comunicazioni del CSIRT Italia, il gruppo nazionale di risposta agli incidenti informatici.
Cosa non si sa ancora
Le fonti disponibili non dicono quante e quali organizzazioni siano state colpite, che tipo di dati sia stato sottratto né quali versioni di vCenter siano vulnerabili. Non è chiaro nemmeno se, oltre ad Armory Castle, altri gruppi abbiano iniziato a sfruttare la falla dopo la pubblicazione dell’aggiornamento.