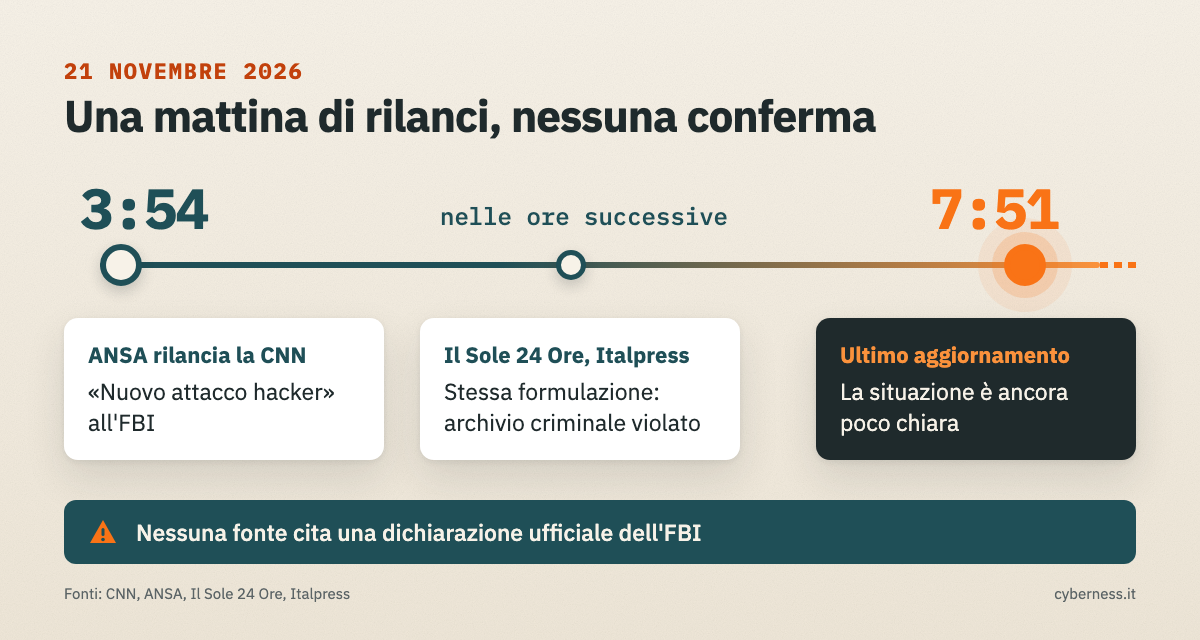
L’FBI, la polizia federale degli Stati Uniti, ha subito un nuovo attacco informatico che ha colpito il suo archivio criminale. La notizia è stata diffusa dalla CNN e ripresa in Italia dall’ANSA alle 3:54 del 21 novembre 2026. Secondo quanto riportato da TGLA7, i dati sui criminali contenuti nel database sarebbero stati rubati o alterati. Alle 7:51 del 21 novembre, ora dell’ultimo aggiornamento disponibile, la situazione è ancora poco chiara.
Cosa sappiamo
La prima fonte è la CNN. Secondo l’emittente statunitense, citata dall’ANSA, si tratta di un nuovo attacco hacker all’FBI: le fonti disponibili lo descrivono quindi come un episodio che segue altri attacchi, senza dare dettagli su quelli precedenti.
Il bersaglio, secondo la CNN, è l’archivio criminale dell’agenzia, cioè la banca dati che raccoglie le informazioni sulle persone coinvolte in reati negli Stati Uniti.
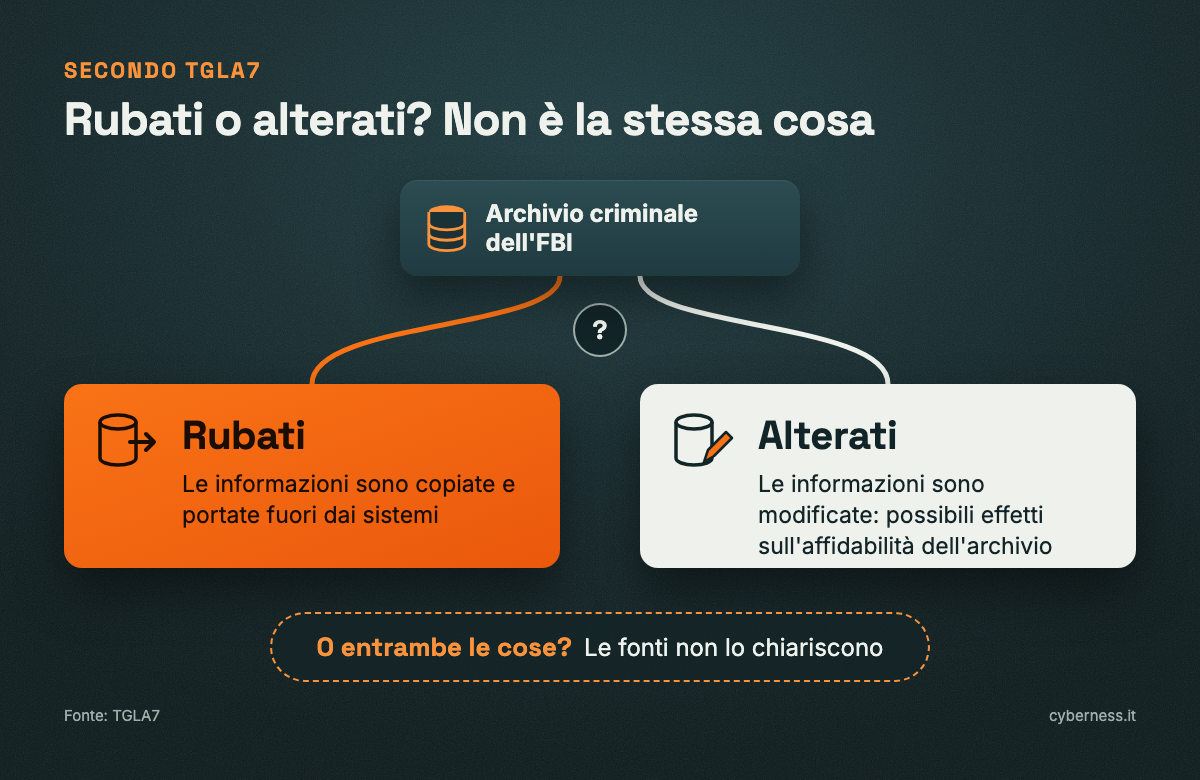
TGLA7 riferisce che i dati sui criminali sarebbero stati «rubati o alterati». La distinzione è rilevante: nel primo caso le informazioni sono state copiate e portate fuori dai sistemi; nel secondo sono state modificate, con possibili effetti sull’affidabilità dell’archivio stesso. Le fonti non chiariscono quale delle due ipotesi sia quella corretta, né se siano avvenute entrambe.
La notizia è stata ripresa nelle ore successive anche da Il Sole 24 Ore e da Italpress, che riportano la stessa formulazione: «nuovo attacco hacker all’Fbi, violato l’archivio criminale». Nessuna delle fonti disponibili cita una dichiarazione ufficiale dell’FBI.
Chi è coinvolto
Il soggetto colpito è l’FBI, agenzia federale degli Stati Uniti. Secondo le fonti, i dati interessati riguardano i criminali negli Stati Uniti.
Le fonti disponibili non indicano un coinvolgimento di cittadini, aziende o servizi italiani o europei, né collegamenti con piattaforme di uso comune.
Cosa fare adesso
Per chi lavora in Italia non risultano, sulla base delle fonti, azioni tecniche specifiche da intraprendere. Alcune precauzioni di buon senso restano comunque utili quando un attacco riceve molta attenzione mediatica:
- diffidare di email, SMS o messaggi che citano l’FBI o l’attacco e chiedono di cliccare un link, scaricare un allegato o «verificare» la propria posizione: è una tecnica di phishing, cioè di truffa via messaggio, molto diffusa in occasione di notizie di questo tipo;
- non fidarsi di messaggi che si presentano come comunicazioni di polizia o forze dell’ordine straniere e chiedono pagamenti o dati personali;
- per aggiornamenti, fare riferimento ai canali ufficiali dell’FBI e a testate giornalistiche affidabili, evitando presunti elenchi di dati trapelati che circolano online;
- per le organizzazioni che collaborano con enti statunitensi, seguire le eventuali indicazioni dei propri referenti istituzionali.
Cosa non si sa ancora
Non si sa chi abbia condotto l’attacco, quando sia avvenuto, come gli autori siano entrati nei sistemi e quanti dati siano stati coinvolti. Non è chiaro se le informazioni siano state sottratte, modificate o entrambe le cose. Non è noto nemmeno quali siano gli attacchi precedenti a cui fa riferimento la parola «nuovo», né se l’FBI abbia commentato pubblicamente l’accaduto.