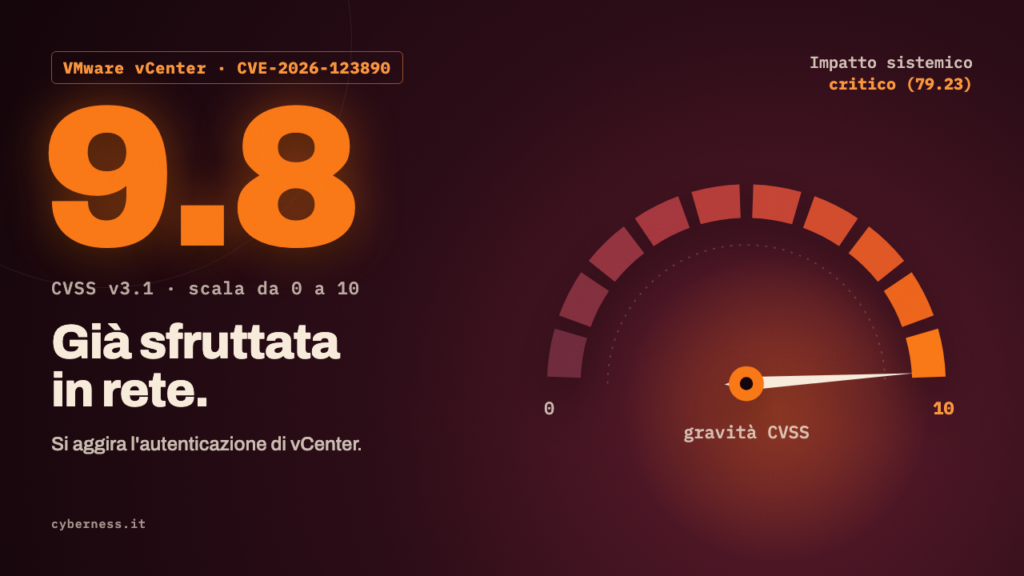
Il 19 novembre 2026 il CSIRT Italia, il centro dell’Agenzia per la cybersicurezza nazionale che si occupa degli incidenti informatici, ha pubblicato l’alert AL15/261119/CSIRT-ITA. Riguarda gli aggiornamenti di sicurezza rilasciati da VMware per tre vulnerabilità, cioè difetti di programmazione che un attaccante può sfruttare. Secondo l’alert una ha gravità critica e due hanno gravità alta. Il 20 novembre 2026 l’alert è stato aggiornato: per la CVE-2026-123890 è stato rilevato lo sfruttamento attivo in rete. Il CSIRT Italia valuta l’impatto sistemico come critico (79.23).
Chi è coinvolto
Le vulnerabilità toccano SDDC Manager, VMware vCenter, VMware Cloud Foundation, VMware Telco Cloud Platform e VMware Telco Cloud Infrastructure. Secondo l’alert, le versioni affette sono queste.
- SDDC Manager 9.1.x, versioni precedenti alla 9.1.1.0200
- SDDC Manager 9.0.x, versioni precedenti alla 9.0.2.0100
- SDDC Manager 5.x, versioni precedenti alla 5.2.5
- vCenter (standalone, VMware Cloud Foundation e vSphere Foundation) 9.1.x, versioni precedenti alla 9.1.1.0200
- vCenter 9.0.x, versioni precedenti alla 9.0.2.0200
- vCenter 8.0.x, versioni precedenti alla 8.0 U3m
- vCenter 7.0.x, con correzione disponibile solo per i clienti con contratto di supporto esteso
- vCenter in VMware Cloud Foundation 5.x, versioni precedenti alla 5.2.5
- vCenter in Telco Cloud Platform 3.0, 4.x, 5.0.x, 5.1.x, 5.2 e Telco Cloud Infrastructure 3.0, per le versioni di vCenter precedenti alla 8.0 U3m
Che rischio c’è
vCenter è il programma con cui si amministrano i server virtuali di un’organizzazione. La falla più grave, la CVE-2026-123890, ha un punteggio CVSS v3.1 di 9.8. Il CVSS è una scala da 0 a 10 che misura la gravità di una vulnerabilità. Il difetto riguarda il componente VMware Directory Service di vCenter Server, in cui i controlli di autenticazione non sono implementati in modo adeguato.
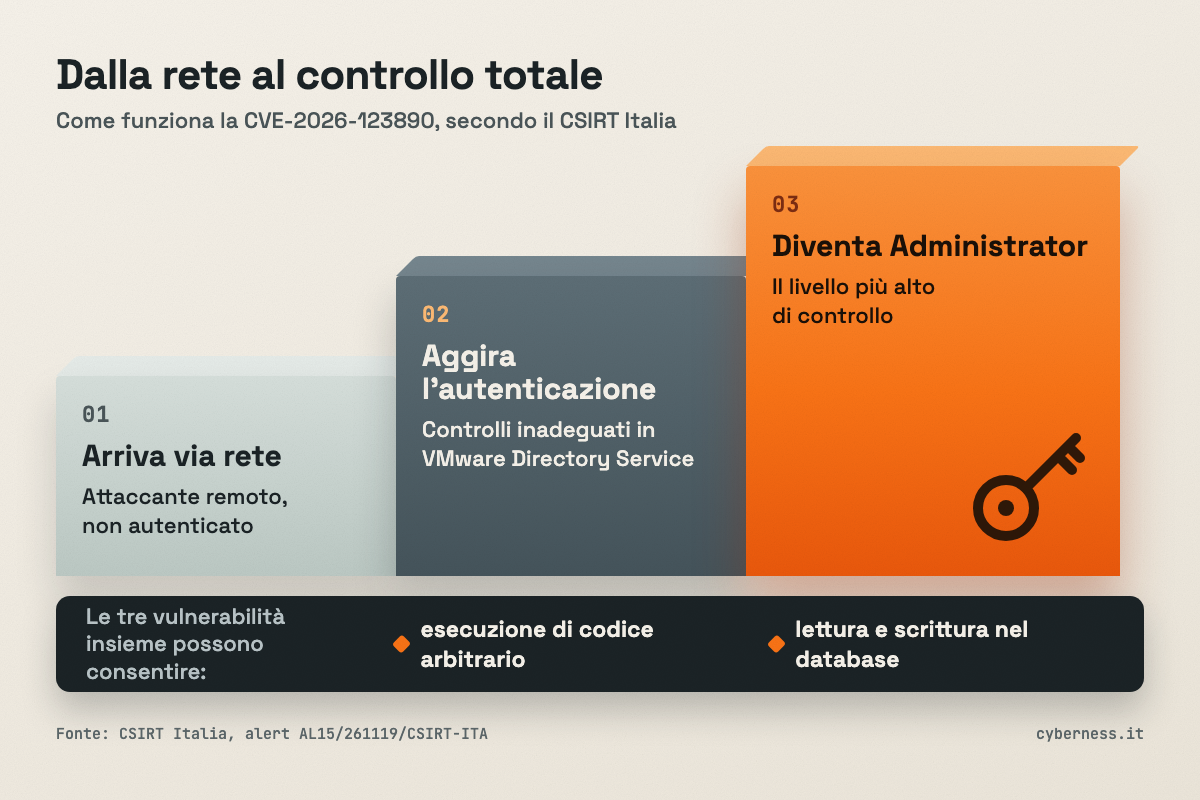
Secondo l’alert, un attaccante remoto non autenticato, che riesca a raggiungere il sistema via rete, potrebbe aggirare l’autenticazione. Otterrebbe così accesso non autorizzato con i privilegi dell’utente Administrator, il livello più alto di controllo.
Nel complesso, le tre vulnerabilità potrebbero consentire l’esecuzione di codice arbitrario, cioè l’avvio di comandi scelti dall’attaccante. Potrebbero anche permettere operazioni non autorizzate di lettura e scrittura nel database dei sistemi interessati. In alcuni casi l’attaccante non avrebbe bisogno di credenziali.
Cosa fare
In linea con le dichiarazioni del produttore, il CSIRT Italia raccomanda di aggiornare i prodotti vulnerabili seguendo le indicazioni del bollettino di sicurezza di Broadcom, indicato nella sezione dei riferimenti dell’alert. Lo sfruttamento attivo della CVE-2026-123890 rende urgente il controllo delle versioni installate.
Due precauzioni di buon senso completano il quadro.
- Verificare quale versione di vCenter e degli altri prodotti elencati è in uso e confrontarla con quelle indicate sopra.
- Avvisare il fornitore IT o il responsabile dei sistemi, se la gestione dell’infrastruttura è affidata a terzi.