Il 17 novembre 2026 sono state pubblicate su PyPI, il repository pubblico da cui gli sviluppatori scaricano i pacchetti Python, due versioni malevole del pacchetto agent-framework, associato al progetto Microsoft Agent Framework. Lo segnala l’alert BL01/261120/CSIRT-ITA del CSIRT Italia, pubblicato il 20 novembre 2026. Secondo l’alert la criticità è alta, con un punteggio di 70.0.
Le due versioni contengono un credential stealer, un programma che copia password, chiavi e altri dati di accesso e li invia a chi ha scritto il codice. Si tratta di un attacco alla supply chain, cioè alla catena di fornitura del software: le vittime ricevono il codice dannoso da un componente che considerano affidabile.
Chi è coinvolto
Secondo l’alert, il prodotto interessato è il pacchetto Python agent-framework di Microsoft Agent Framework, distribuito tramite PyPI:
- versione 1.26.1
- versione 1.26.2
Entrambe sono state pubblicate attraverso il canale ufficiale. Mantenevano le funzioni previste dal pacchetto e la dipendenza dal componente legittimo agent-framework-core. Per questo, osserva il CSIRT, i controlli basati sulla reputazione facevano fatica a individuarle.
Che rischio c’è
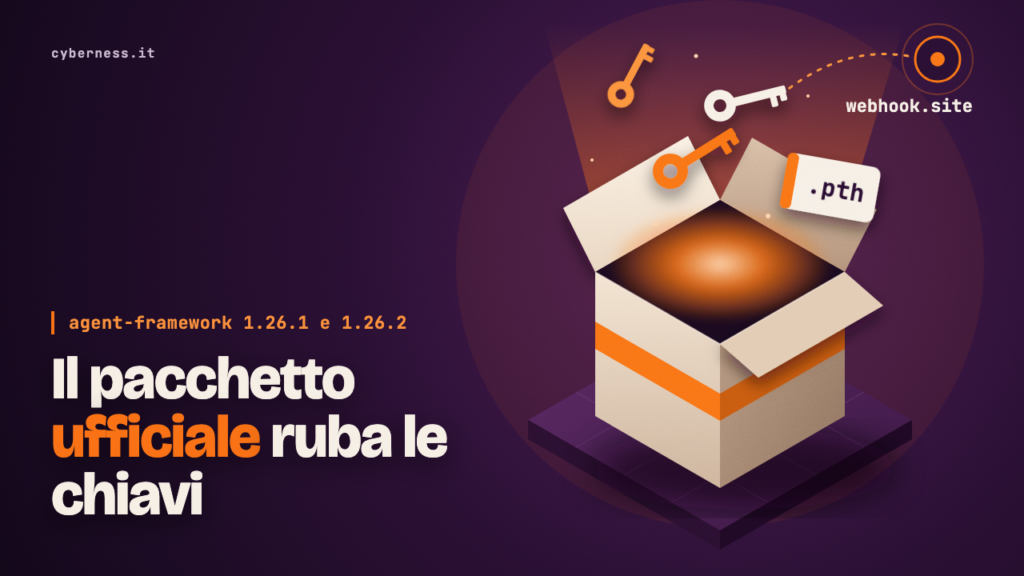
Secondo le analisi citate dall’alert, il malware si installa inserendo un file con estensione .pth nella cartella site-packages, dove Python tiene i pacchetti installati. Python legge questo file a ogni avvio, quindi il codice parte anche senza importare agent-framework. Il programma lavora in background, raccoglie informazioni di sistema, credenziali e segreti da variabili d’ambiente, file di configurazione e processi accessibili. Poi comprime e codifica i dati e li invia con una richiesta HTTPS a un indirizzo del servizio webhook.site controllato dall’attaccante.
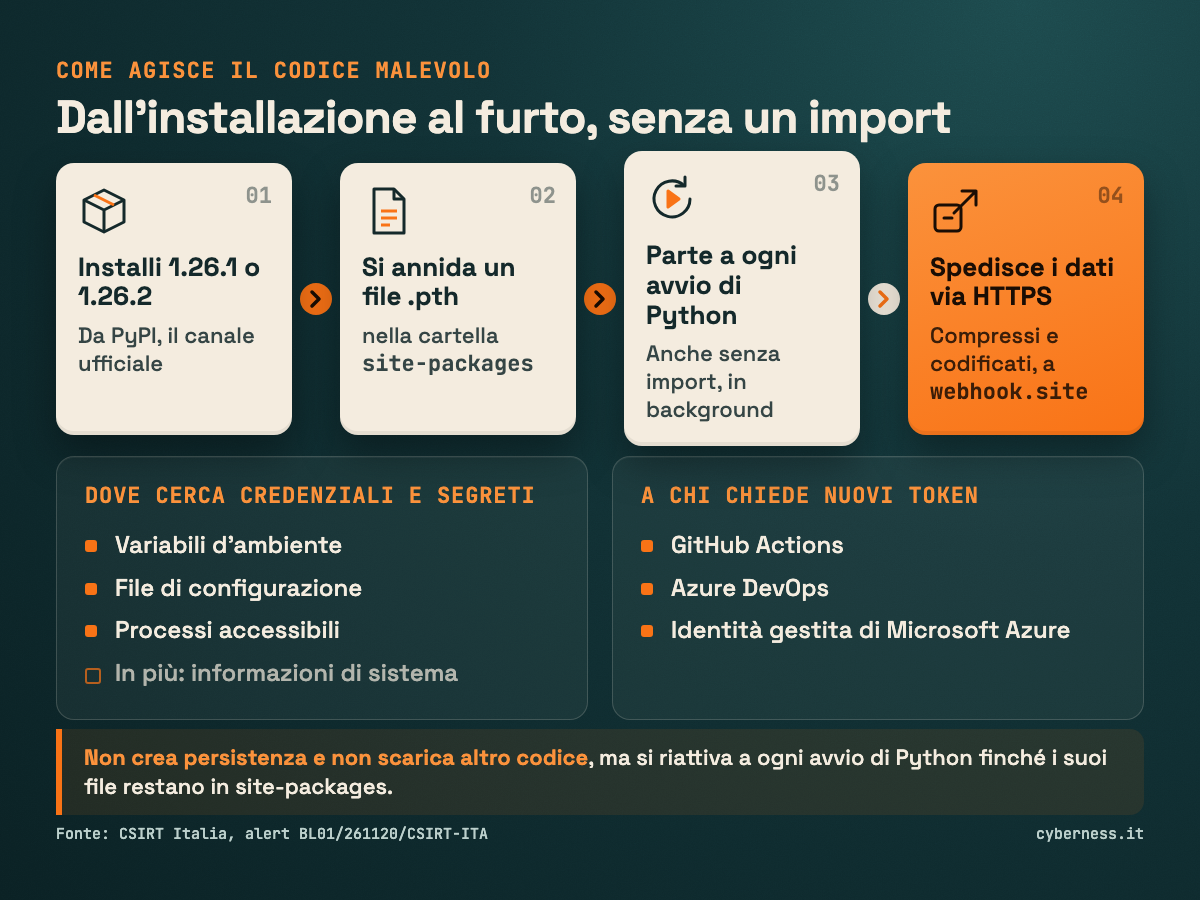
Il malware cerca anche nuovi token di accesso, cioè codici temporanei che permettono di entrare in un servizio senza password. Li chiede agli ambienti GitHub Actions, Azure DevOps e ai servizi di identità gestita di Microsoft Azure.
L’alert precisa che il malware non crea meccanismi di persistenza nel sistema operativo e non scarica altro codice. Può però rieseguirsi a ogni avvio di Python finché i suoi file restano in site-packages.
In base ai privilegi associati ai dati rubati, l’alert indica possibili accessi non autorizzati a repository di codice, pipeline di integrazione e distribuzione (CI/CD) e risorse cloud, oltre al furto di chiavi API e credenziali dei registry.
Cosa fare
Il CSIRT Italia raccomanda alle organizzazioni che usano Microsoft Agent Framework di:
- cercare le versioni 1.26.1 e 1.26.2 nei file di lock delle dipendenze, nei log di build, nelle cache degli artefatti e negli ambienti Python;
- controllare in
site-packagesla presenza dei fileagent_framework_meta.pth,af_runtime_diag.ptheaf_runtime_diag.py; - verificare nei dati di traffico di rete eventuali comunicazioni verso l’endpoint webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb;
- individuare sistemi, ambienti Python, immagini e runner CI/CD che abbiano ricevuto le versioni malevole.
Se una delle due versioni è stata eseguita, l’alert indica di isolare i sistemi, fermare i job in corso e rimuovere o disabilitare i runner CI/CD sospetti. Gli ambienti vanno ricostruiti da immagini e dipendenze affidabili. Vanno ruotate le credenziali esposte (registry, Git, Docker, cloud, servizi AI, applicazioni) e revocati i token GitHub Actions e Azure DevOps ancora validi. Vanno inoltre controllate le attività su Azure e considerati compromessi i segreti delle variabili d’ambiente di altri processi accessibili al malware.
Come ulteriore cautela, conviene avvisare il fornitore IT o il team di sviluppo, perché sappia quali pacchetti sono installati nei progetti. Il CSIRT consiglia infine di valutare l’inserimento degli indicatori di compromissione, disponibili nell’analisi citata nei riferimenti, nei propri sistemi di sicurezza.