Il 16 novembre 2026 codice JavaScript malevolo è stato consegnato ai visitatori dei siti di almeno 178 organizzazioni tramite il CDN ufficiale di Optimizely, secondo l’alert BL01/261118/CSIRT-ITA del CSIRT Italia, pubblicato il 18 novembre 2026. Il prodotto coinvolto è Optimizely Web Experimentation, una piattaforma usata per i test A/B (due versioni di una pagina messe a confronto) e per la personalizzazione dei contenuti. L’alert indica una criticità alta, con punteggio 70.0.
Si tratta di un attacco alla catena di fornitura (supply chain). Il punto debole non è il sistema della vittima finale, ma un componente di terze parti ritenuto affidabile e inserito nelle pagine web aziendali.
Chi è coinvolto
Il prodotto interessato indicato dall’alert è:
- Optimizely Web Experimentation, nella funzione di distribuzione degli snippet JavaScript (Snippet Delivery).
Secondo le analisi dei ricercatori di Report URI, citate dal CSIRT, tra i siti toccati ci sarebbero Zoom, BBC, CNN, Salesforce, GitLab, IKEA e NOW TV. L’alert non indica numeri di versione.
Che rischio c’è
Gli attaccanti avrebbero usato il campo «Project JavaScript» (projectJS) dei progetti Optimizely, che permette di inserire codice eseguito automaticamente nelle pagine. Lo script iniettato scaricava altro codice da server degli attaccanti. Il resto dello snippet restava invariato e proveniva dal dominio legittimo cdn.optimizely.com.
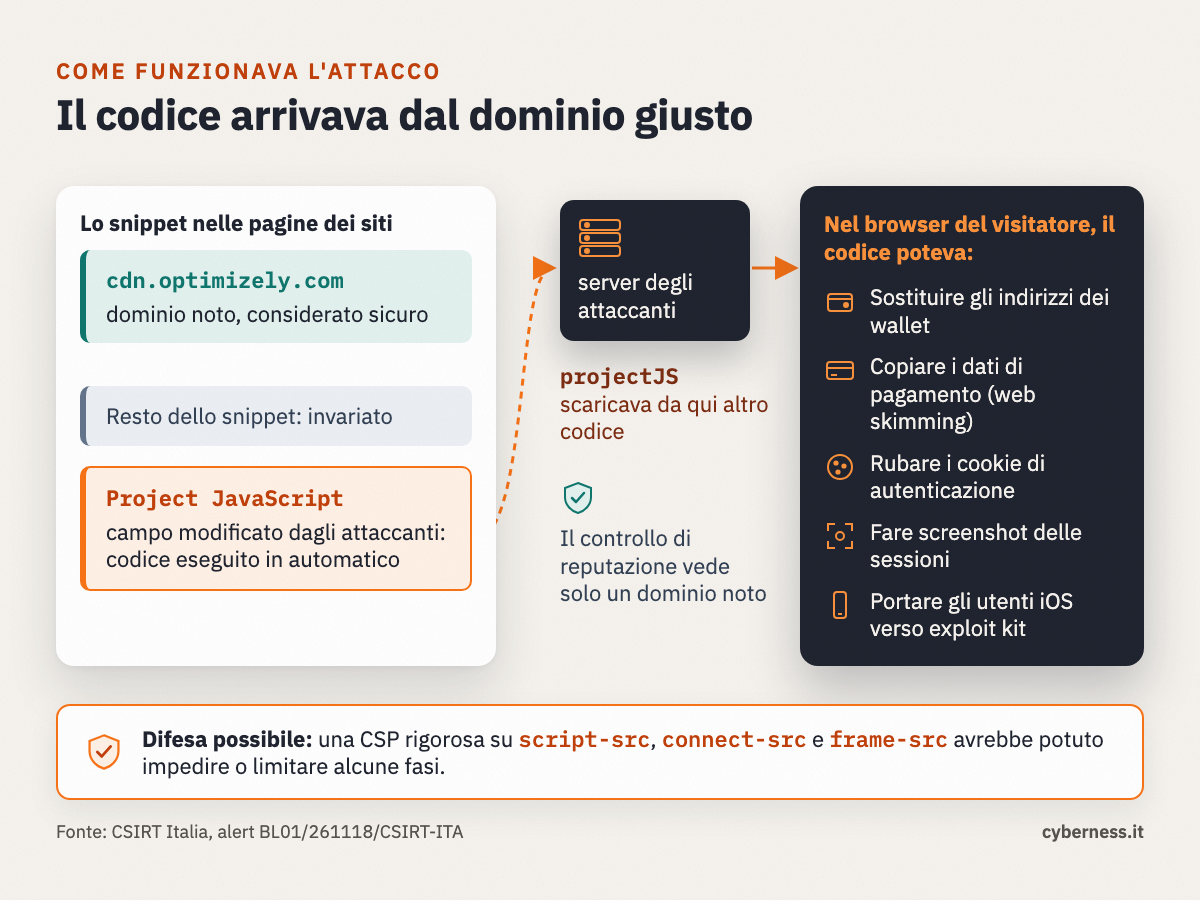
Per questo l’attività poteva essere difficile da riconoscere con i controlli basati sulla reputazione del dominio, che considerano sicuro un indirizzo noto. Secondo le analisi citate, il malware poteva:
- sostituire gli indirizzi di wallet (il portafoglio per criptovalute) con quelli degli attaccanti;
- catturare dati di pagamento con il web skimming, cioè la copia dei dati inseriti nei moduli di acquisto;
- rubare i cookie di autenticazione, i file che mantengono l’accesso a un account;
- fare screenshot delle sessioni degli utenti;
- reindirizzare gli utenti iOS verso infrastrutture collegate agli exploit kit Coruna e DarkSword, presumibilmente per sfruttare il dispositivo.
Le conseguenze possibili, secondo l’alert, sono la compromissione di account, il furto di dati finanziari, il dirottamento di transazioni in criptovaluta e l’esposizione di informazioni sensibili mostrate nel browser.
I ricercatori osservano inoltre che una Content Security Policy (CSP), la regola che limita da quali fonti una pagina può caricare script, configurata in modo rigoroso su script-src, connect-src e frame-src avrebbe potuto impedire o limitare alcune fasi dell’attacco. Impostazioni che ammettevano unsafe-eval, unsafe-inline o strict-dynamic hanno in diversi casi favorito l’esecuzione del codice.
Cosa fare
Per le organizzazioni che usano Optimizely, il CSIRT Italia raccomanda di:
- verificare modifiche non autorizzate ai progetti, in particolare al Project JavaScript, agli esperimenti e agli script personalizzati;
- controllare autenticazioni anomale e attività amministrative non autorizzate sugli account;
- ruotare in via precauzionale le credenziali degli amministratori;
- verificare, ed eventualmente revocare e rigenerare, token API e chiavi di integrazione;
- valutare l’esposizione di cookie di sessione e token non protetti dall’attributo HttpOnly, invalidandoli e rigenerandoli se serve;
- monitorare le comunicazioni HTTP/HTTPS verso gli Indicatori di Compromissione pubblicati;
- rafforzare le policy CSP e introdurre il monitoraggio dell’integrità degli script di terze parti.
Agli utenti che hanno visitato siti potenzialmente interessati l’alert suggerisce di autenticarsi di nuovo e invalidare le sessioni attive, cambiare le password se sono state inserite credenziali, controllare movimenti sospetti su carte e criptovalute e tenere aggiornati browser e sistemi operativi. Gli utenti iOS dovrebbero installare l’ultima versione supportata dal dispositivo.
Chi gestisce un sito può inoltre chiedere al proprio fornitore IT se Optimizely è in uso e come sono configurate le policy CSP.