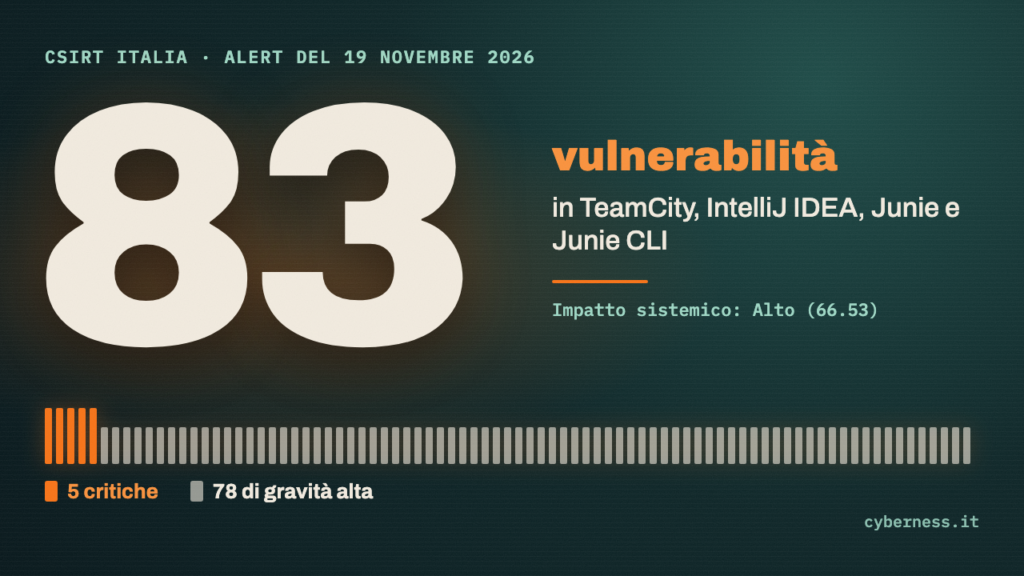
Il CSIRT Italia, il centro dell’Agenzia per la cybersicurezza nazionale che monitora le minacce informatiche, ha pubblicato il 19 novembre 2026 l’alert AL09/261119/CSIRT-ITA. Riguarda i prodotti JetBrains TeamCity, IntelliJ IDEA, Junie e Junie CLI. Secondo l’alert le nuove vulnerabilità sono 83: 5 hanno gravità “critica” e 78 gravità “alta”. Il 20 novembre 2026 il documento è stato aggiornato con l’aggiunta di 68 nuove CVE, cioè gli identificativi pubblici con cui le vulnerabilità vengono catalogate. L’impatto sistemico, l’indicatore con cui il CSIRT valuta le conseguenze potenziali, è giudicato “Alto” (66.53).
Chi è coinvolto
Sono interessate queste versioni dei prodotti JetBrains:
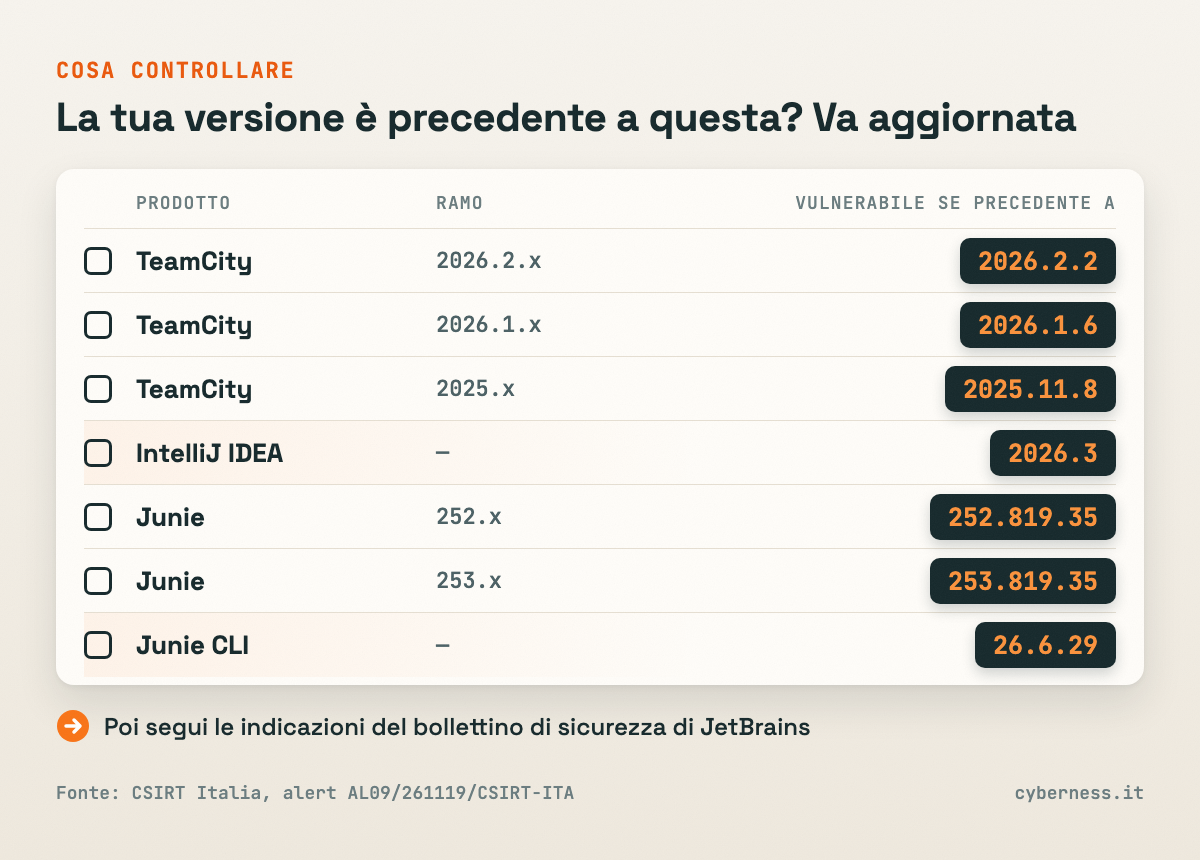
- TeamCity 2026.2.x, versioni precedenti alla 2026.2.2
- TeamCity 2026.1.x, versioni precedenti alla 2026.1.6
- TeamCity 2025.x, versioni precedenti alla 2025.11.8
- IntelliJ IDEA, versioni precedenti alla 2026.3
- Junie 252.x, versioni precedenti alla 252.819.35
- Junie 253.x, versioni precedenti alla 253.819.35
- Junie CLI, versioni precedenti alla 26.6.29
Che rischio c’è
L’alert elenca sette tipologie di problemi. La prima è la Remote Code Execution, cioè la possibilità che un attaccante faccia eseguire comandi a un sistema da remoto. Segue la Privilege Escalation, con cui un utente ottiene permessi più ampi di quelli che gli spettano.
Sono indicati anche la scrittura e la lettura arbitraria di file, cioè l’accesso a file che dovrebbero restare fuori portata, e il Security Restrictions Bypass, l’aggiramento di una protezione. Completano l’elenco la Information Disclosure, la diffusione di informazioni riservate, il Denial of Service, che rende un servizio inutilizzabile, e il Tampering, la manomissione di dati.
Nella tabella delle CVE allegata all’alert, per tutte le vulnerabilità le colonne dedicate alla disponibilità di un codice dimostrativo (POC) e a uno sfruttamento in corso (exploitation) non riportano alcuna indicazione.
Cosa fare
Il CSIRT Italia, in linea con le dichiarazioni del produttore, raccomanda di aggiornare i prodotti vulnerabili seguendo le indicazioni del bollettino di sicurezza di JetBrains. Il bollettino è indicato nella sezione Riferimenti dell’alert, all’indirizzo https://www.jetbrains.com/privacy-security/issues-fixed/.
Per chi gestisce questi strumenti si possono aggiungere due accorgimenti di buon senso:
- controllare quale versione di TeamCity, IntelliJ IDEA, Junie e Junie CLI è installata e confrontarla con quelle elencate sopra;
- avvisare il fornitore IT o il responsabile dei sistemi, se questi prodotti sono gestiti da terzi, in modo che l’aggiornamento venga pianificato.