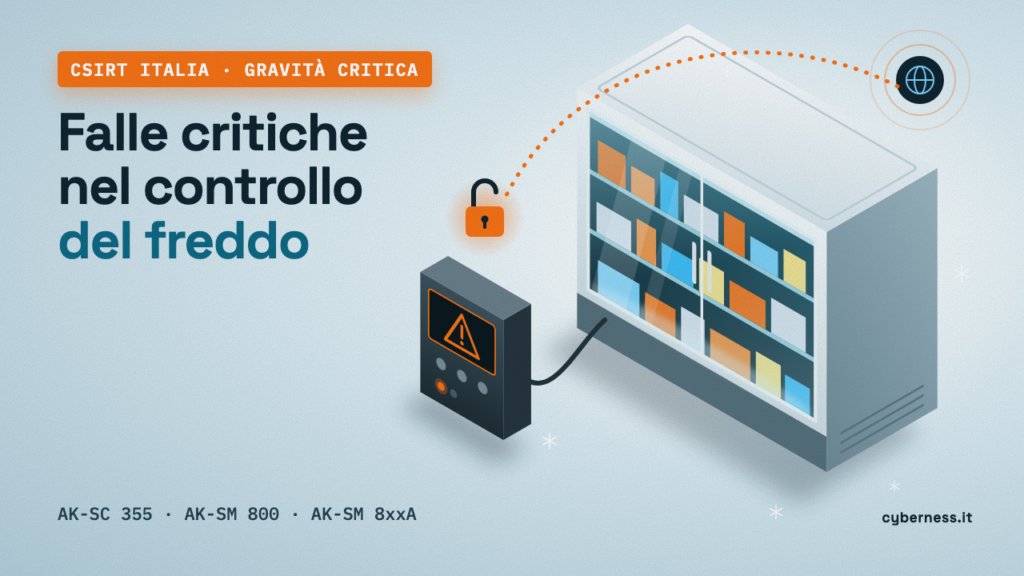
Il 20 novembre 2026 il CSIRT Italia, il gruppo dell’Agenzia per la cybersicurezza nazionale che monitora le minacce informatiche, ha pubblicato l’alert AL06/261120/CSIRT-ITA. Riguarda due nuove vulnerabilità con gravità «critica» nei controller Danfoss delle serie AK-SC 355, AK-SM 800 e AK-SM 8xxA, apparati usati per supervisionare e controllare gli impianti di refrigerazione. Secondo l’alert, l’impatto sistemico è alto, con un punteggio di 66.53.
Chi è coinvolto
Secondo l’alert, i prodotti interessati sono questi:
- Danfoss AK-SM 800, tutte le versioni;
- Danfoss AK-SC 355, tutte le versioni;
- Danfoss AK-SM 8xxA, versione 5.4.0 e precedenti.
Le due falle sono identificate con i codici CVE-2026-129713 e CVE-2026-127057. Un codice CVE è il numero con cui una vulnerabilità viene catalogata a livello internazionale.
Che rischio c’è
L’alert descrive tre possibili conseguenze, qualora le falle venissero sfruttate da un attaccante remoto non autenticato, cioè una persona che agisce da lontano senza avere credenziali.
- Compromettere la disponibilità del servizio (denial of service): il dispositivo può smettere di funzionare.
- Eseguire codice arbitrario (arbitrary code execution): l’attaccante può far eseguire al dispositivo comandi scelti da lui.
- Ottenere accesso non autorizzato (authentication bypass): l’attaccante può aggirare il controllo di accesso e entrare nel sistema.
Per chi gestisce supermercati, magazzini o altri impianti del freddo, ciò significa che un dispositivo raggiungibile dall’esterno potrebbe essere messo fuori uso o controllato da terzi. L’alert non riporta casi di sfruttamento già avvenuti: nella tabella dei CVE non risultano exploit noti né dimostrazioni di attacco.
Cosa fare
Per la serie AK-SM 8xxA, il produttore dichiara che la vulnerabilità sarà risolta nel firmware, cioè nel software interno del dispositivo, di prossima pubblicazione. Per le serie AK-SM 800 e AK-SC 355 il produttore ha dichiarato la fine del ciclo di vita (End-of-Life) e non rilascerà aggiornamenti di sicurezza. L’alert raccomanda quindi di valutare il passaggio a soluzioni ancora supportate, seguendo la sezione «Remediations» del bollettino del produttore.
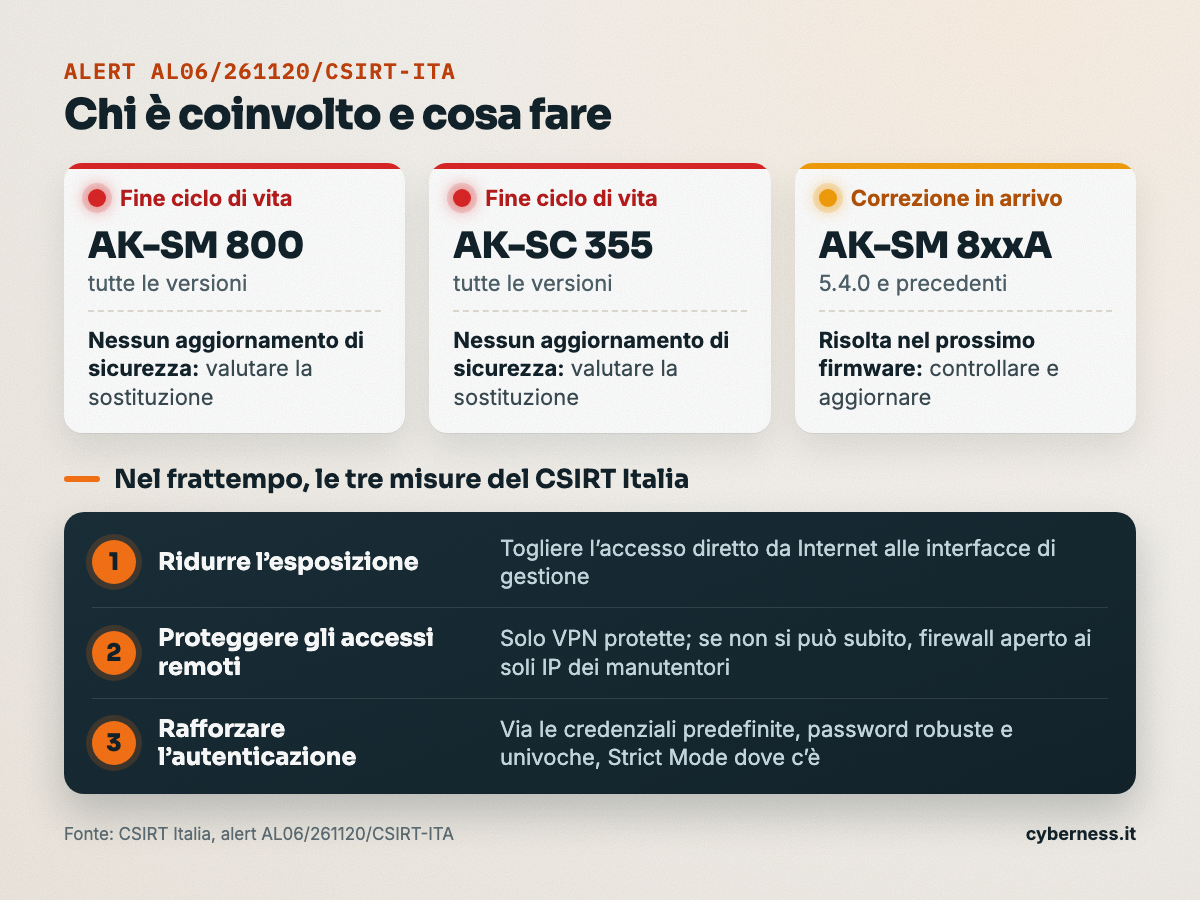
In attesa della sostituzione o dell’aggiornamento, il CSIRT Italia indica tre misure.
- Ridurre l’esposizione: rimuovere l’accesso diretto da Internet alle interfacce di gestione, limitando le comunicazioni alle sole reti e ai sistemi necessari per il funzionamento e la manutenzione.
- Proteggere gli accessi remoti: consentire monitoraggio e manutenzione solo tramite VPN adeguatamente protette (collegamenti cifrati e privati) o soluzioni di rete private equivalenti, con accesso ai soli soggetti abilitati. Se non è possibile intervenire subito, applicare temporaneamente regole firewall restrittive che ammettano solo gli indirizzi IP dei manutentori autorizzati.
- Rafforzare l’autenticazione: sostituire le credenziali predefinite, usare password robuste e univoche e attivare, dove disponibili, le protezioni avanzate degli accessi, tra cui Strict Mode.
Come precauzione generale, conviene chiedere al fornitore IT o al manutentore degli impianti quali di questi apparati siano installati e se siano raggiungibili da Internet. Va anche controllato periodicamente se il produttore ha pubblicato il nuovo firmware per la serie AK-SM 8xxA.