Il 16 novembre 2026 il ricercatore Abdelhamid Naceri, noto come Nightmare Eclipse, ha pubblicato SignDrop, un exploit per una vulnerabilità zero-day di Windows 11 26H2. Uno zero-day è una falla per cui non esiste ancora una correzione. SignDrop permette di ottenere i privilegi SYSTEM, il livello più alto in Windows, e di disattivare antivirus ed EDR, i sistemi che rilevano e bloccano le minacce sui computer aziendali. All’ultimo aggiornamento noto, delle 19:08 del 16 novembre (ora italiana), Microsoft non ha ancora rilasciato una patch.
Cosa sappiamo
La falla riguarda il driver CLFS (Common Log File System), il componente che gestisce i file di log del sistema. Secondo HWUpgrade, in passato CLFS è stato colpito da numerose vulnerabilità di corruzione della memoria. Per contenerle, nell’ottobre 2025 Microsoft ha introdotto un sistema di autenticazione basato su file con estensione .cnpf.
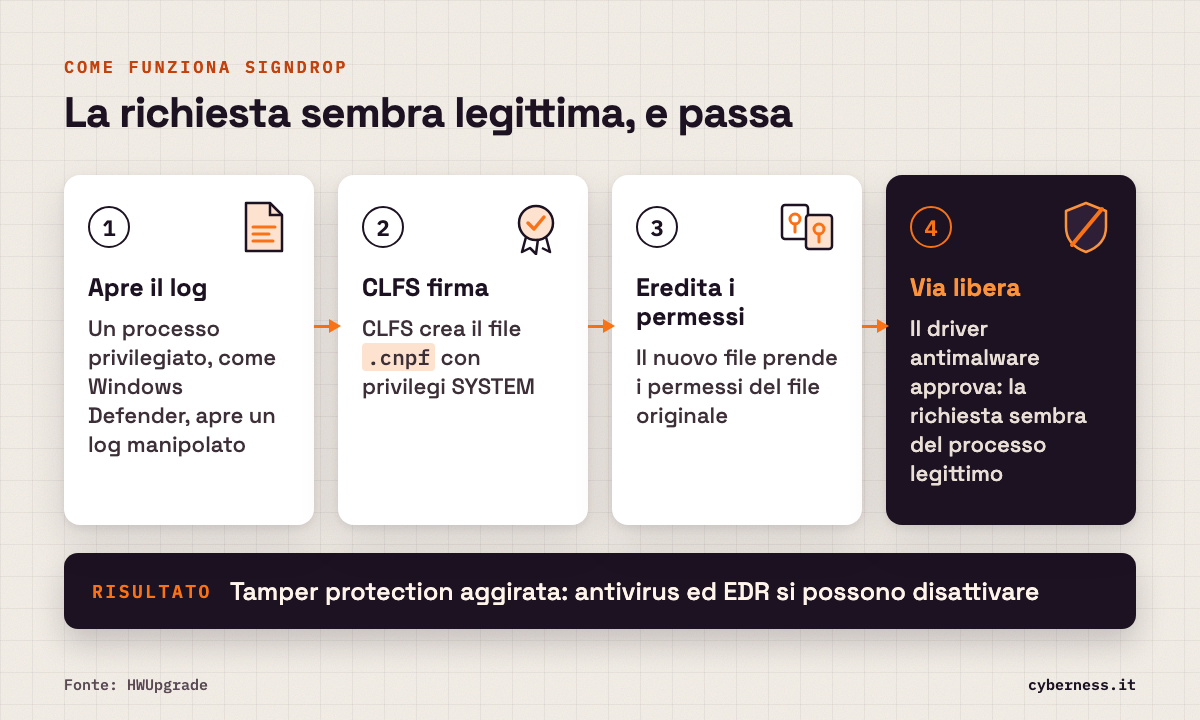
Il problema nasce proprio da questa protezione. Secondo il ricercatore, è possibile indurre un processo privilegiato, come quello di Windows Defender, ad aprire un file di log manipolato. A quel punto CLFS crea il file di autenticazione con privilegi SYSTEM, ereditando i permessi di accesso del file originale.
«Microsoft ha fatto tutto correttamente, ma la logica permette un abuso», ha dichiarato Naceri, come riporta HWUpgrade. Secondo il ricercatore, il meccanismo funziona contro qualunque motore antimalware: la richiesta di creare un file sembra arrivare dal processo legittimo del software di sicurezza, quindi il suo driver la approva. In questo modo si aggira la tamper protection, la funzione che impedisce di manomettere l’antivirus.
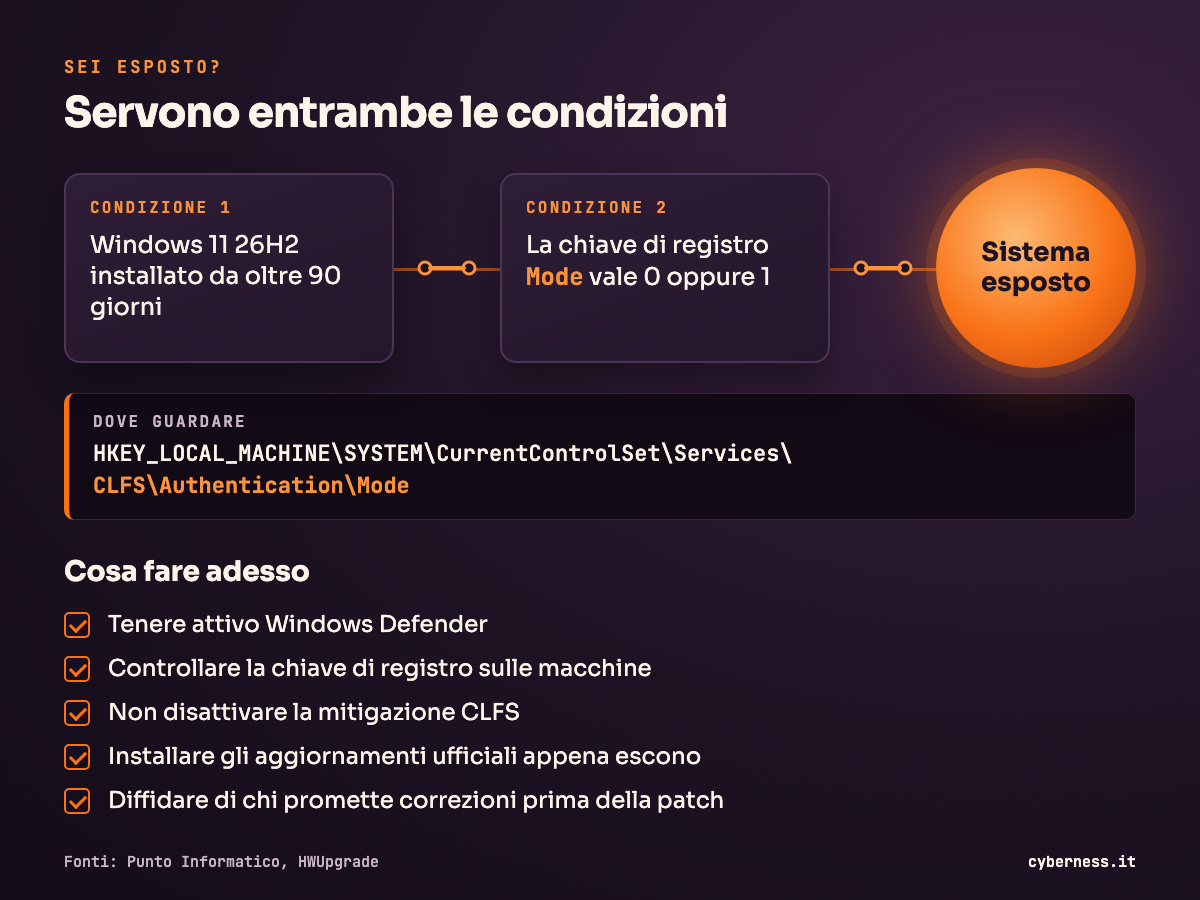
Il ricercatore ha pubblicato il proof-of-concept, cioè il codice dimostrativo dell’attacco, insieme alle istruzioni per verificare se un sistema è esposto. Secondo Punto Informatico, l’attacco richiede due condizioni: Windows 11 26H2 deve essere installato da oltre 90 giorni e la chiave di registro HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode deve avere valore 0 o 1.
Secondo Punto Informatico, Microsoft ha comunicato che non ci sono attacchi in corso e che Windows Defender blocca i tentativi di sfruttamento. HWUpgrade non riporta questa dichiarazione.
Chi è coinvolto
Naceri ha testato SignDrop su Windows 11 26H2, sulla sua versione sperimentale e su Windows Server 2025 Experimental. Il ricercatore stima che circa l’80% delle installazioni di Windows sia vulnerabile. Secondo HWUpgrade, la cifra non è stata confermata da ricercatori indipendenti.
Il rischio riguarda soprattutto le aziende che si affidano ad antivirus ed EDR per proteggere i propri computer. Naceri, che si descrive come un ex dipendente Microsoft, dall’inizio dell’anno ha reso pubblici altri zero-day di Windows. Secondo HWUpgrade, Microsoft ne ha corretti alcuni, come ShieldBreak, RoguePlanet, YellowKey, GreenPlasma e MiniPlasma.
Cosa fare adesso
- Tenere attivo Windows Defender: secondo Microsoft, citata da Punto Informatico, blocca i tentativi di sfruttamento.
- Gli amministratori di sistema possono controllare il valore della chiave di registro indicata dal ricercatore per capire quali macchine sono esposte.
- Evitare di disattivare la mitigazione CLFS: secondo Naceri esporrebbe i sistemi alle vecchie vulnerabilità che doveva contenere.
- Installare gli aggiornamenti di sicurezza di Windows appena Microsoft li pubblicherà, seguendo i canali ufficiali dell’azienda.
- Diffidare di email, siti o programmi che promettono di correggere SignDrop prima della patch ufficiale.
Cosa non si sa ancora
Non si sa quando Microsoft pubblicherà una correzione né quante macchine siano davvero vulnerabili. Secondo Naceri, al momento non esiste nemmeno una soluzione temporanea praticabile.