Per 11 ore l’estensione ufficiale di Claude Code, l’assistente di programmazione di Anthropic, è stata distribuita in una versione alterata nel marketplace di Cursor, l’editor di codice basato sull’intelligenza artificiale. La versione modificata conteneva una backdoor SSH, cioè un accesso nascosto che sfrutta il protocollo usato per amministrare i computer a distanza. Cursor ha confermato che l’attacco è partito da una chiave di accesso esposta da Fireworks AI. Secondo Matrice Digitale fino a 5.000 utenti potrebbero essere stati esposti. L’ultimo aggiornamento disponibile è delle 10:37 del 15 novembre 2026, ora italiana.
Cosa sappiamo
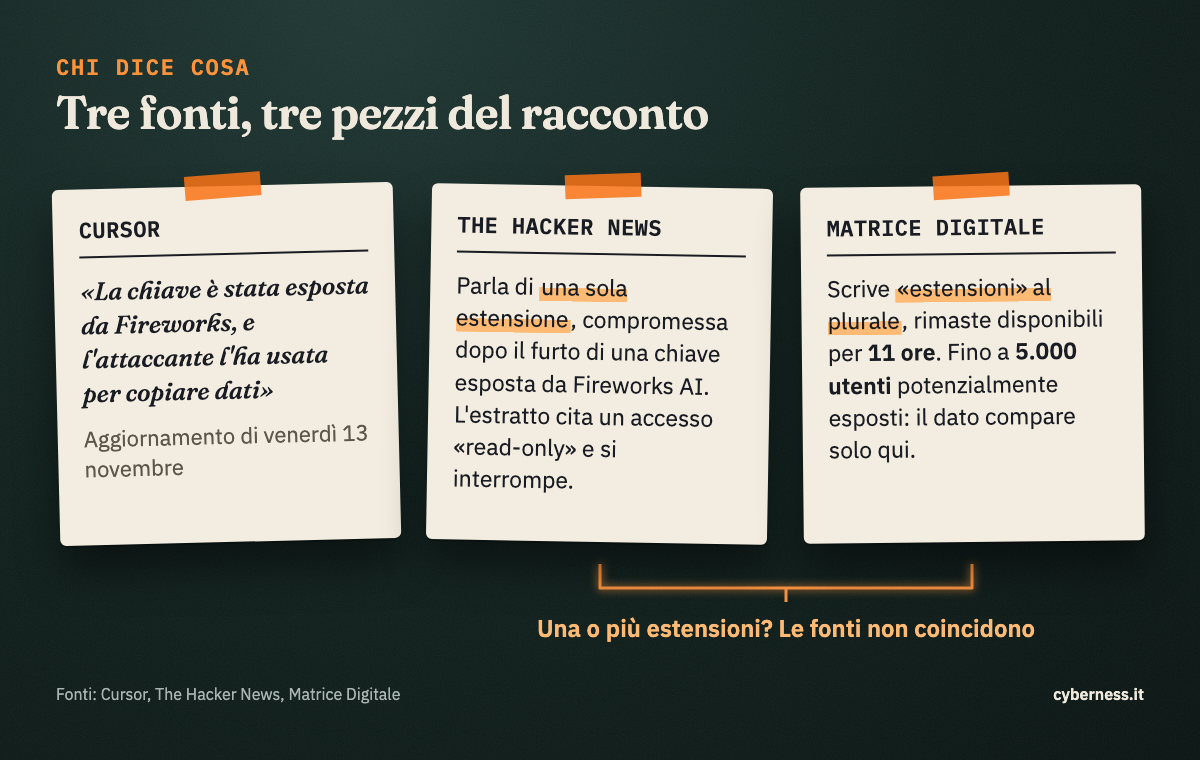
Secondo The Hacker News, l’estensione Claude Code è stata compromessa dopo il furto di una chiave di accesso. La chiave era stata esposta in seguito a una violazione che ha colpito Fireworks AI.
Nell’aggiornamento pubblicato venerdì 13 novembre, Cursor ha scritto: «Un attaccante ha ottenuto una chiave di accesso che avevamo rilasciato a Fireworks». E ha aggiunto: «La chiave è stata esposta da Fireworks, e l’attaccante l’ha usata per copiare dati». L’estratto citato da The Hacker News prosegue parlando di un accesso «read-only», cioè in sola lettura, ma si interrompe a quel punto.
Matrice Digitale riporta che le estensioni alterate sono rimaste disponibili per 11 ore e che gli utenti potenzialmente esposti sono fino a 5.000. Le due fonti differiscono su un dettaglio: The Hacker News parla di una sola estensione, Matrice Digitale di «estensioni» al plurale.
Chi è coinvolto
Sono coinvolte tre aziende: Cursor, che gestisce il marketplace, Fireworks AI, a cui era stata rilasciata la chiave, e Anthropic, che pubblica l’estensione ufficiale di Claude Code. A rischio sono gli utenti di Cursor che hanno installato o aggiornato l’estensione mentre era disponibile la versione alterata. Le fonti non indicano in quali paesi si trovino. Cursor è usato soprattutto da sviluppatori, quindi l’incidente può riguardare anche professionisti e aziende italiane.
Nella stessa settimana Help Net Security ha descritto un test di laboratorio di Darktrace, in cui Claude Code è stato trasformato in un impianto controllato a distanza. Le fonti non collegano quel test all’incidente di Cursor.
Cosa fare adesso
- Controllare in Cursor se l’estensione Claude Code è installata e seguire le indicazioni pubblicate da Cursor sui suoi canali ufficiali.
- Chi pensa di aver usato la versione alterata dovrebbe avvisare il proprio responsabile IT o di sicurezza. Per prudenza conviene cambiare password, token e chiavi API usati su quel computer.
- Installare e aggiornare le estensioni solo dal marketplace ufficiale. Diffidare di email o messaggi che offrono una versione «corretta» o promettono di risolvere il problema.
- Nelle aziende, verificare quali estensioni sono installate sulle postazioni degli sviluppatori.
Cosa non si sa ancora
Le fonti non indicano quando sono iniziate e finite le 11 ore in cui era disponibile la versione alterata. Non spiegano come sia stata violata Fireworks AI né quali dati siano stati copiati. Non è chiaro nemmeno se la backdoor sia stata usata contro qualche utente. Il numero di 5.000 utenti potenzialmente esposti compare solo nell’articolo di Matrice Digitale.