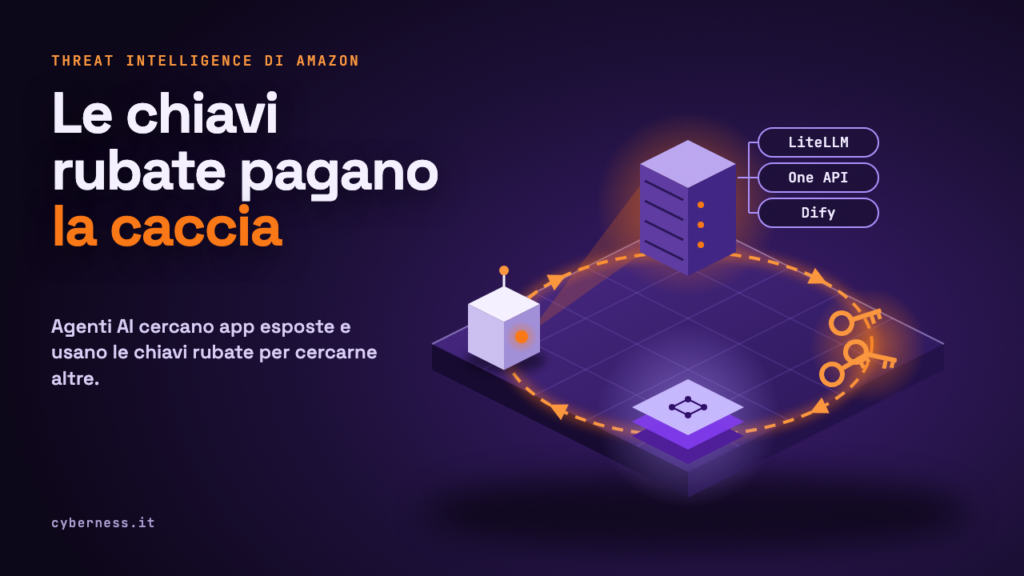
Gli agenti AI usati da alcuni attaccanti cercano applicazioni di intelligenza artificiale esposte su internet, come LiteLLM, One API e Dify, per rubare le chiavi dei fornitori di modelli AI salvate al loro interno. Lo ha documentato il gruppo di threat intelligence di Amazon, secondo quanto riportato da The Hacker News e Matrice Digitale il 16 novembre 2026. Nelle stesse ore l’FBI ha diffuso un avviso su uno strumento di pentesting basato sull’AI usato per attacchi in tutto il mondo.
Cosa sappiamo
Secondo The Hacker News, il gruppo di Amazon ha raccolto i dati usando server esca, cioè sistemi costruiti apposta per attirare gli attaccanti e osservarne il comportamento. Le informazioni provengono dai registri degli stessi agenti AI, i programmi che svolgono compiti in modo autonomo.
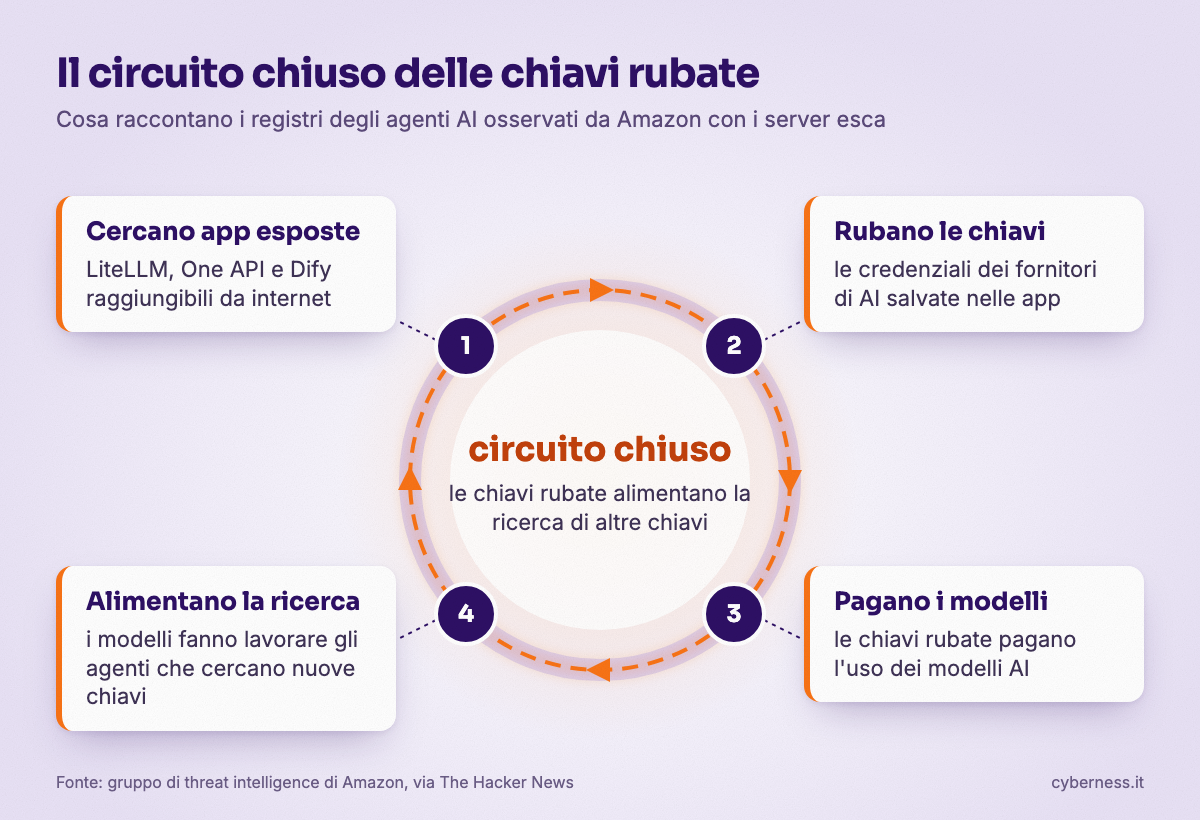
Quei registri descrivono un circuito chiuso: le chiavi API rubate, cioè le credenziali che permettono di usare a pagamento i servizi di un fornitore di AI, venivano usate per far funzionare i modelli che alimentavano la ricerca di nuove chiavi.
Matrice Digitale chiama la campagna ARTEX e scrive che Amazon ha documentato due campagne distinte, in cui le chiavi rubate servono anche ad alimentare altri attacchi.
Separatamente, Neowin riferisce che l’FBI ha avvertito che alcuni criminali usano uno strumento di pentesting basato sull’AI per colpire aziende di più settori. Il pentesting è la simulazione di un attacco informatico, fatta di solito per trovare le debolezze di un sistema prima dei criminali. Secondo l’FBI, lo strumento rende più facile passare dalla scelta del bersaglio all’ottenimento di accessi privilegiati, cioè con permessi da amministratore.
Matrice Digitale presenta i due fatti insieme. Neowin non nomina ARTEX e dalle fonti disponibili non risulta se lo strumento segnalato dall’FBI sia lo stesso osservato da Amazon.
Chi è coinvolto
Le applicazioni citate da Amazon sono LiteLLM, One API e Dify, piattaforme usate per collegare applicazioni e servizi ai modelli di intelligenza artificiale. Il rischio riguarda soprattutto le installazioni raggiungibili da internet che conservano al loro interno le chiavi dei fornitori di AI.
L’avviso dell’FBI riguarda aziende di più settori e attacchi in tutto il mondo, secondo Neowin. Le fonti non indicano paesi o vittime specifiche, né citano l’Italia.
Cosa fare adesso
Per chi gestisce in azienda strumenti come LiteLLM, One API o Dify, alcune verifiche di buon senso:
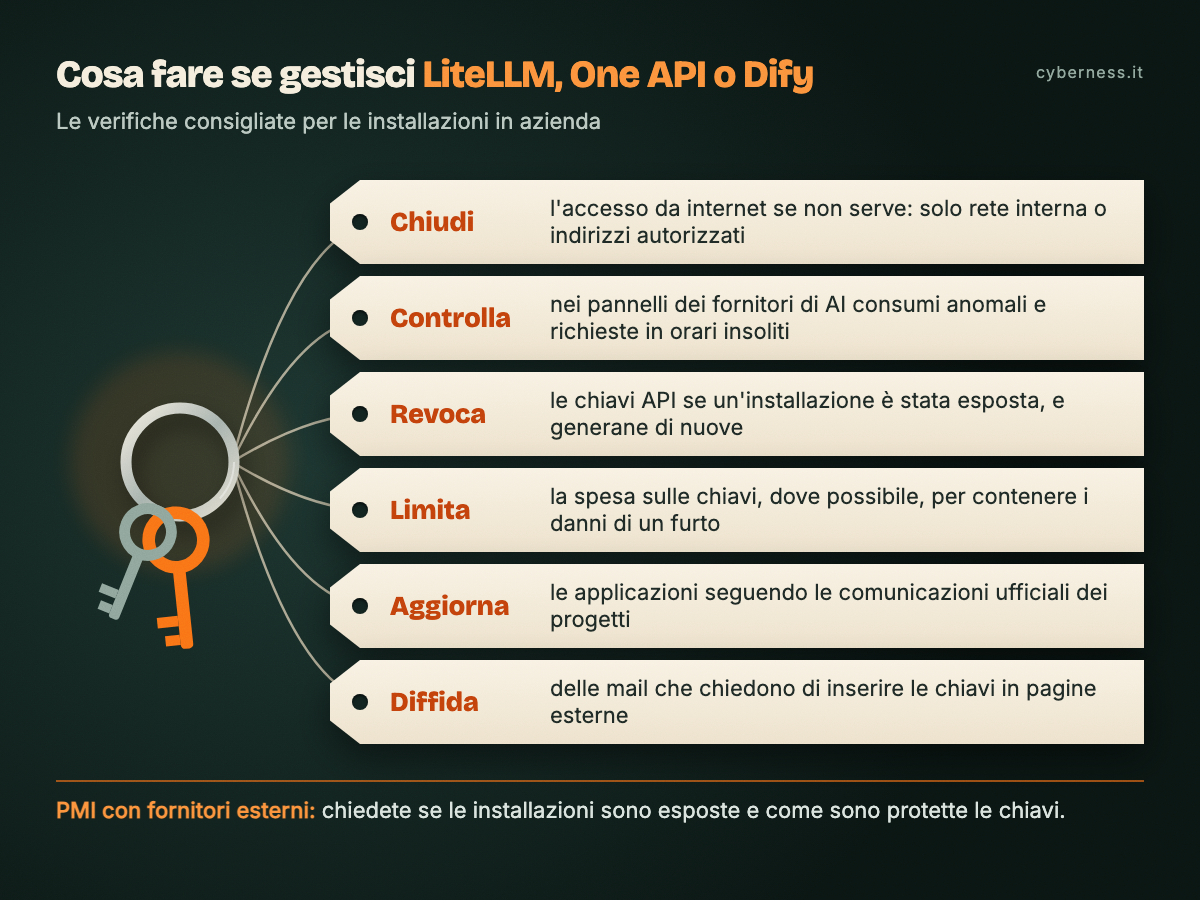
- controllare se l’applicazione è raggiungibile da internet e, se non serve, limitarne l’accesso alla rete interna o a indirizzi autorizzati;
- verificare nei pannelli dei fornitori di AI se ci sono consumi anomali o richieste in orari insoliti;
- se c’è il sospetto che un’installazione sia stata esposta, revocare le chiavi API e generarne di nuove;
- impostare, dove possibile, limiti di spesa sulle chiavi, così da contenere i danni di un eventuale furto;
- tenere aggiornate le applicazioni seguendo le comunicazioni ufficiali dei progetti;
- diffidare di mail che promettono di “mettere in sicurezza” le chiavi o chiedono di inserirle in pagine esterne.
Le PMI che si affidano a fornitori esterni possono chiedere a chi gestisce questi servizi se le installazioni sono esposte e come sono protette le chiavi.
Cosa non si sa ancora
All’ultimo aggiornamento disponibile, le 9:10 del 16 novembre 2026 (ora italiana), le fonti non indicano quante chiavi siano state rubate, quante installazioni siano state colpite né chi ci sia dietro le campagne. Non è chiaro nemmeno quale sia lo strumento segnalato dall’FBI e se abbia legami con ARTEX. La situazione è da considerare in corso.