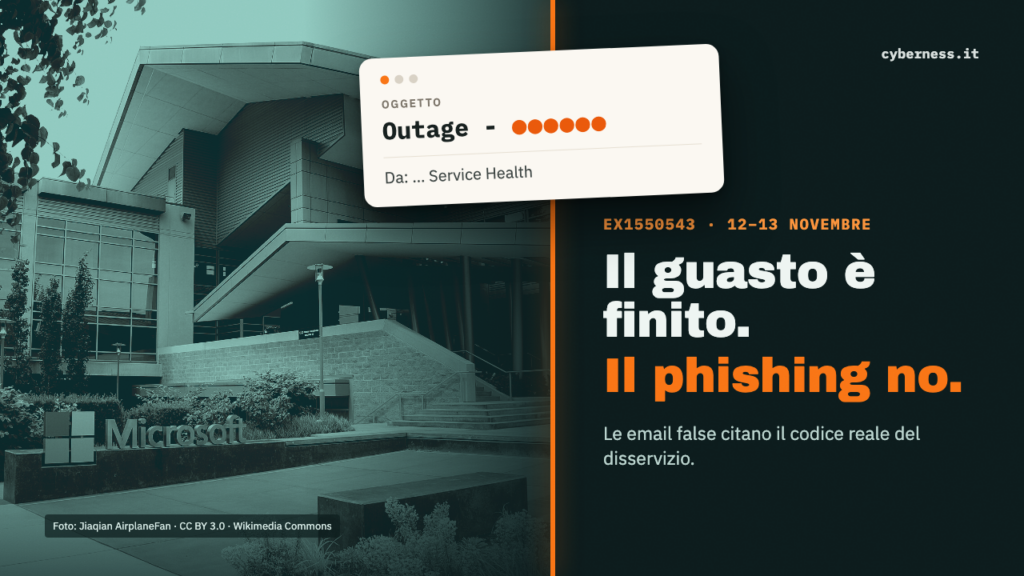
Le email hanno un oggetto che inizia con «Outage -» e citano EX1550543, il codice reale con cui Microsoft ha identificato il disservizio di Exchange Online del 12 novembre 2026. Secondo Microsoft Threat Intelligence, il gruppo di analisi delle minacce dell’azienda, sono messaggi di phishing che si fingono avvisi ufficiali sul guasto. Il disservizio è stato risolto il 13 novembre. Le informazioni riportate qui sono aggiornate alla mattina del 16 novembre, sulla base di un articolo di SecurityWeek pubblicato alle 9:15 ora italiana.
Cosa sappiamo
Il 12 novembre un disservizio ha bloccato l’accesso alle caselle di Exchange Online e a Outlook. Secondo SecurityWeek, Microsoft ha indicato possibili effetti anche su Teams, SharePoint Online e Microsoft 365 Copilot.
Microsoft ha escluso che si sia trattato di un attacco informatico. Secondo l’azienda, il guasto dipendeva da un precedente aumento della capacità della rete, e il problema è emerso dopo una successiva modifica alla rete. Microsoft ha comunicato di aver corretto la causa e di aver riattivato i servizi per gradi, per verificarne la stabilità. L’incidente EX1550543 è stato segnato come risolto il 13 novembre.
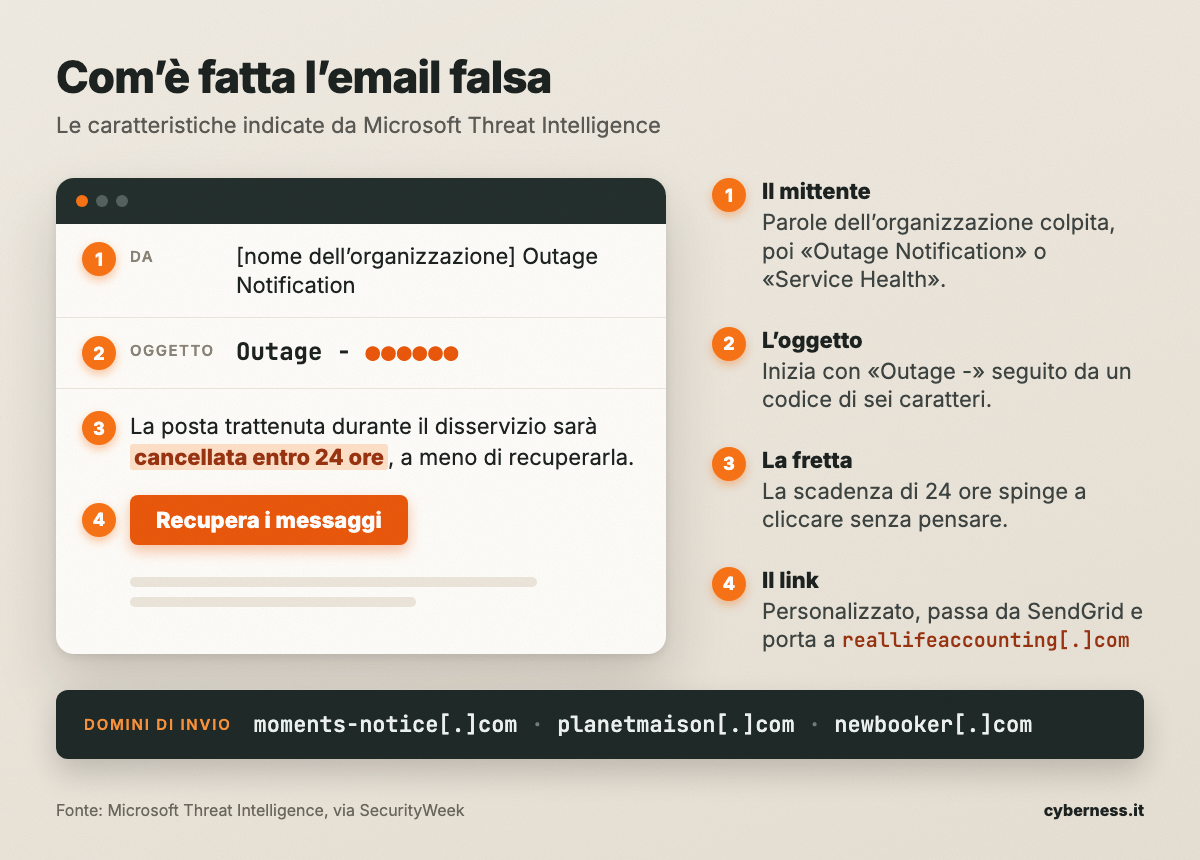
Nello stesso periodo Microsoft ha osservato una campagna di phishing, cioè di email ingannevoli che spingono a cliccare su link malevoli. I messaggi imitavano gli avvisi sullo stato dei servizi di Microsoft 365 e citavano il codice reale dell’incidente. In alcune email rilevate il 13 novembre, i destinatari leggevano che la posta trattenuta durante il disservizio sarebbe stata cancellata entro 24 ore, a meno di cliccare su un link per recuperarla.
Secondo Microsoft, l’oggetto delle email iniziava con «Outage -» seguito da un codice di sei caratteri. Il nome del mittente conteneva parole riferite all’organizzazione colpita, seguite da «Outage Notification» o «Service Health». I messaggi partivano da tre domini: moments-notice[.]com, planetmaison[.]com e newbooker[.]com. I link, personalizzati per ogni destinatario e passati attraverso il servizio di invio email SendGrid, portavano a reallifeaccounting[.]com.
Chi è coinvolto
Il disservizio ha riguardato gli utenti di Exchange Online e Outlook, con possibili effetti su altri servizi di Microsoft 365. Secondo SecurityWeek, aziende ed enti pubblici di diversi paesi hanno segnalato interruzioni della posta e di altre attività.
Le email di phishing descritte da Microsoft hanno colpito organizzazioni di vari settori negli Stati Uniti. Le fonti non citano casi in Italia.
Cosa fare adesso
- Diffidare di qualsiasi email che parla del disservizio e chiede di cliccare per recuperare messaggi o evitare una cancellazione. La scadenza di 24 ore serve a mettere fretta.
- Verificare gli incidenti solo dal centro di amministrazione di Microsoft 365, come raccomanda Microsoft, senza usare i link presenti nelle email.
- Per chi gestisce la sicurezza: cercare nella posta aziendale i messaggi con oggetto «Outage -» e i domini indicati, controllare se qualcuno ha cliccato sui link e rivedere le regole di Safe Links, la funzione di Microsoft Defender che controlla i link al momento del clic.
- Chi ha cliccato e inserito le proprie credenziali dovrebbe avvisare subito il reparto informatico e cambiare la password.
Cosa non si sa ancora
Le fonti non dicono quante persone abbiano ricevuto le email, quante abbiano cliccato né chi ci sia dietro la campagna. Non è chiaro nemmeno cosa succedesse esattamente dopo il clic sul link finale, né se messaggi simili siano arrivati in Europa.