Il 13 novembre 2026 il CSIRT Italia, il centro dell’Agenzia per la cybersicurezza nazionale che raccoglie e diffonde le segnalazioni sulle minacce informatiche, ha pubblicato l’alert AL06/261113/CSIRT-ITA. Riguarda i prodotti Dixell XWEB EVO, sistemi usati per supervisionare, monitorare e controllare impianti di refrigerazione commerciale e HVAC (riscaldamento, ventilazione e climatizzazione). Secondo l’alert le nuove vulnerabilità sono molteplici: 8 hanno gravità critica e 5 gravità alta. L’impatto sistemico è indicato come critico, con un punteggio di 76.82.
Chi è coinvolto
L’alert elenca un solo prodotto, nella forma seguente:
- Dixell XWEB EVO, tutte le versioni.
Il fornitore ha dichiarato per questi prodotti lo stato di End-of-Life (EOL), cioè la fine del supporto. Di conseguenza, secondo l’alert, non rilascerà alcun aggiornamento di sicurezza.
Che rischio c’è
Le vulnerabilità sono falle nel software che possono essere sfruttate da qualcuno che si collega da remoto, senza essere sul posto. Secondo il CSIRT Italia, un utente malintenzionato potrebbe eludere i meccanismi di autenticazione, cioè entrare senza le credenziali corrette. Potrebbe anche modificare alcuni parametri di configurazione, rendere il servizio non disponibile oppure eseguire codice arbitrario, ossia far girare sul dispositivo comandi scelti da lui.
Per un impianto di refrigerazione questo può voler dire, tra l’altro, alterare le soglie di allarme e i cicli di sbrinamento, due elementi che l’alert invita a controllare. Le tipologie indicate sono Remote Code Execution, Authentication Bypass, Tampering e Denial of Service. Le 13 vulnerabilità di gravità critica e alta sono identificate dai codici da CVE-2026-124002 a CVE-2026-124015, esclusi CVE-2026-124011.
L’alert precisa che alcune falle dipendono da credenziali integrate nel firmware o da meccanismi di autenticazione prevedibili. In questi casi cambiare la password non basta a risolvere il problema.
Cosa fare
La raccomandazione principale è valutare la migrazione verso soluzioni attualmente supportate. In attesa della sostituzione, l’alert indica queste misure:
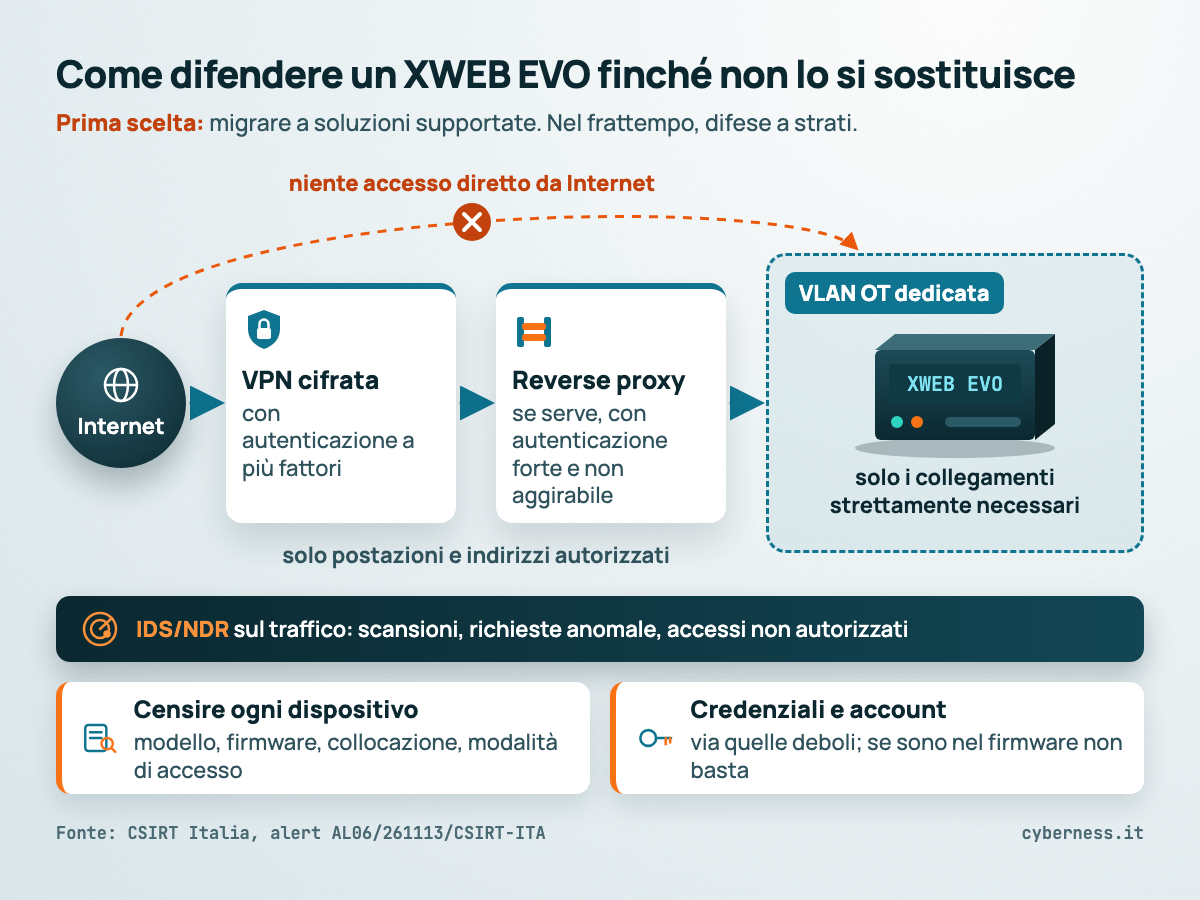
- censire tutti i dispositivi XWEB EVO presenti, verificando modello, versione del firmware, collocazione e modalità di accesso;
- verificare che le interfacce web di amministrazione e gli altri servizi di rete non siano raggiungibili direttamente da Internet;
- isolare i controllori in reti dedicate (VLAN OT), con regole di filtraggio che consentano solo i collegamenti strettamente necessari;
- permettere l’accesso amministrativo solo da postazioni e indirizzi autorizzati, usando per l’accesso remoto una VPN cifrata con autenticazione a più fattori;
- se necessario, interporre un reverse proxy con autenticazione forte, assicurandosi che il dispositivo non sia raggiungibile aggirandolo;
- sostituire le credenziali predefinite o deboli, disattivare utenze e servizi non indispensabili e controllare che non ci siano account sconosciuti o modifiche non autorizzate;
- monitorare il traffico di rete con sistemi di rilevamento delle anomalie (IDS/NDR), per individuare scansioni, richieste anomale e tentativi di accesso non autorizzati.
Come consigli generali, chi gestisce impianti di questo tipo può chiedere al proprio fornitore IT o al manutentore se i dispositivi XWEB EVO siano presenti nella propria rete. Conviene anche tenere un elenco aggiornato dei dispositivi collegati, così da individuare in fretta quelli non più supportati.