Il CSIRT Italia, il gruppo dell’Agenzia per la cybersicurezza nazionale che raccoglie e diffonde gli allarmi sulle minacce informatiche, ha pubblicato il 13 novembre 2026 l’alert AL02/261113/CSIRT-ITA. Riguarda la vulnerabilità CVE-2026-90436 di Apache Axis, un framework open source (un insieme di strumenti per costruire software) usato per creare servizi web basati su SOAP, un protocollo con cui i programmi si scambiano messaggi in rete. Secondo l’alert la falla è già sfruttata attivamente e ne esiste una dimostrazione pubblica, detta Proof of Concept. Il punteggio CVSS 3.1, la scala da 0 a 10 che misura la gravità, è 9.8. L’impatto sistemico è indicato come critico (79.23).
Chi è coinvolto
Secondo l’alert risultano affette queste versioni:
- Apache Axis 1.x, tutte le versioni.
L’alert precisa che per questo prodotto il vendor, cioè il produttore, non rilascerà alcun aggiornamento, perché ha raggiunto la data di fine supporto (EOL, End of Life).
Che rischio c’è
La vulnerabilità è di tipo Remote Code Execution, cioè esecuzione di codice da remoto. Secondo l’alert nasce dalla deserializzazione non sicura dei messaggi di errore SOAP in ingresso. La deserializzazione è l’operazione con cui un programma ricostruisce degli oggetti a partire dai dati ricevuti. In questo caso il sistema carica e crea classi indicate dall’utente prima di controllare che siano valide.
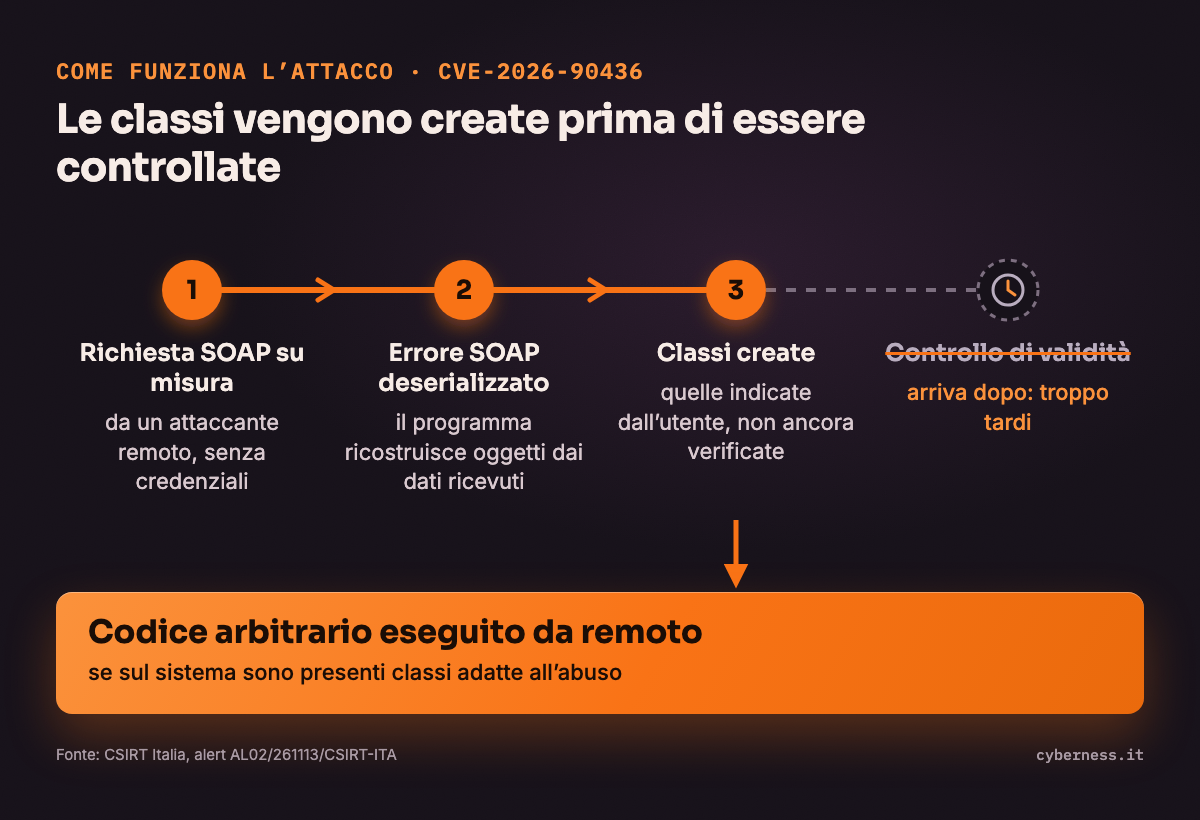
Un attaccante remoto e non autenticato, quindi senza bisogno di credenziali, potrebbe inviare richieste SOAP costruite apposta. Se sul sistema sono presenti classi adatte all’abuso, potrebbe eseguire codice arbitrario, cioè comandi scelti da lui, sui sistemi interessati.
Per chi usa servizi web basati su Apache Axis 1.x il problema è quindi concreto: l’alert segnala sia lo sfruttamento in corso sia la disponibilità di un esempio pubblico di attacco.
Cosa fare
Il CSIRT Italia, in linea con le dichiarazioni del vendor, raccomanda di pianificare la migrazione a un prodotto alternativo e attivamente supportato, come Apache Axis 2.
Quando la migrazione non è possibile, il vendor ha reso disponibile una patch correttiva, cioè una correzione da applicare a mano seguendo le indicazioni del bollettino di sicurezza indicato tra i riferimenti dell’alert.
Due verifiche di buon senso completano il quadro:
- controllare con il proprio fornitore IT se Apache Axis 1.x è presente, anche all’interno di applicazioni di terze parti;
- tenere traccia della data di fine supporto dei componenti software in uso, per pianificare per tempo le sostituzioni.