Il 13 novembre 2026 il CSIRT Italia, il servizio dell’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL08/261113/CSIRT-ITA. Riguarda la vulnerabilità CVE-2026-123218 di IBM Aspera Faspex, una piattaforma web per aziende usata per scambiare in modo sicuro e veloce grandi quantità di dati. Secondo l’alert, la falla è già sfruttata attivamente in rete. Il produttore ha però già rilasciato la correzione. Il punteggio CVSS v3.1, la scala da 0 a 10 che misura la gravità di una vulnerabilità, è 9.8. L’impatto sistemico è classificato come critico (79.23).
Chi è coinvolto
Secondo l’alert, sono interessati i seguenti prodotti e versioni:
- IBM Aspera Faspex 5.0.x, versione 5.0.19 e precedenti.
L’alert non indica altre versioni o altri prodotti.
Che rischio c’è
La vulnerabilità è di tipo «Incorrect Authorization», cioè un errore nella gestione dei controlli di autorizzazione, i meccanismi che stabiliscono che cosa può fare ciascun utente. Secondo il CSIRT Italia, questo difetto permette di aggirare i controlli di accesso previsti dall’applicazione.
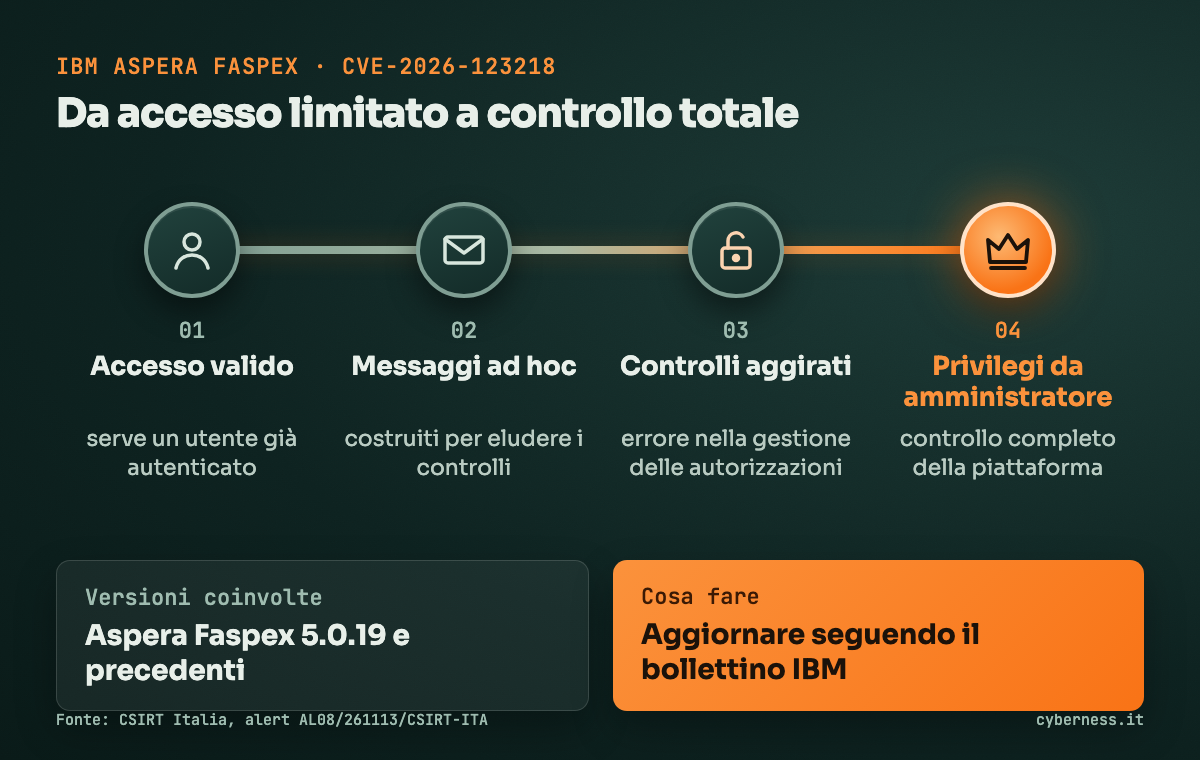
Per sfruttarla serve un attaccante autenticato, cioè con un accesso già valido al sistema. Inviando messaggi costruiti ad hoc, può eludere i controlli e ottenere privilegi amministrativi completi sui sistemi interessati. In pratica, un utente con permessi limitati potrebbe arrivare a disporre del massimo livello di controllo sulla piattaforma.
La tabella dell’alert segnala lo sfruttamento come «presente», mentre per un codice dimostrativo pubblico (il cosiddetto proof of concept) non riporta alcuna indicazione.
Cosa fare
L’alert raccomanda, in linea con le dichiarazioni del produttore, di aggiornare i prodotti vulnerabili seguendo le indicazioni del bollettino di sicurezza pubblicato da IBM. Il riferimento è indicato nella sezione dedicata dell’alert originale del CSIRT Italia.
Altri due accorgimenti di buon senso:
- verificare con chi gestisce i sistemi quale versione di Aspera Faspex sia in uso, e se rientri tra quelle indicate;
- avvisare il fornitore IT o il responsabile della sicurezza, se la piattaforma è gestita da terzi, perché applichi l’aggiornamento.
Il change log dell’alert riporta una sola versione, la 1.0, pubblicata il 13 novembre 2026.