Il 13 novembre 2026 il CSIRT Italia, il centro nazionale che fa capo all’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL03/261113/CSIRT-ITA. Riguarda tre nuove vulnerabilità in vari prodotti Check Point, due delle quali con gravità “alta”. Per una, la CVE-2026-123039, l’alert segnala uno sfruttamento attivo in rete. L’impatto sistemico è valutato come “Critico”, con un punteggio di 76,66.
Chi è coinvolto
Secondo l’alert, le vulnerabilità interessano questi prodotti Check Point: Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway e Security Management Server. Le versioni affette sono le seguenti:
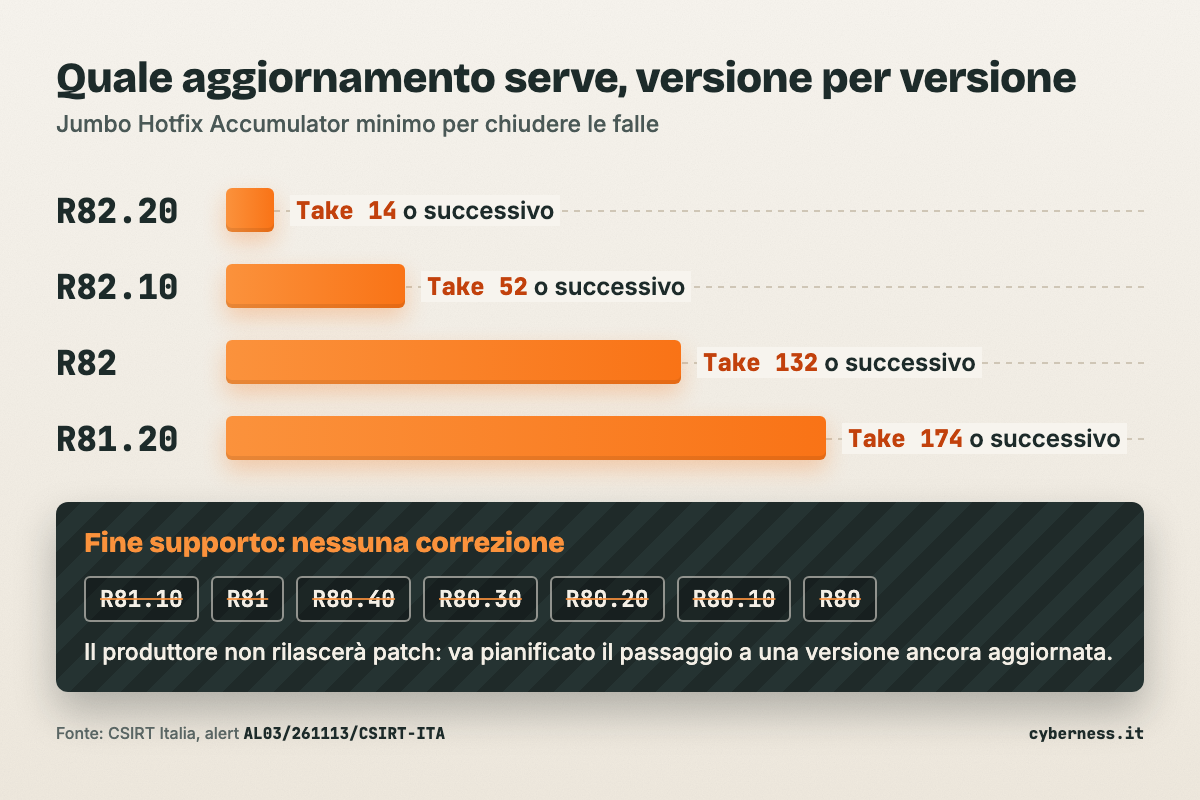
- R82.20, in assenza di Jumbo Hotfix Accumulator Take 14 o successivo;
- R82.10, in assenza di Jumbo Hotfix Accumulator Take 52 o successivo;
- R82, in assenza di Jumbo Hotfix Accumulator Take 132 o successivo;
- R81.20, in assenza di Jumbo Hotfix Accumulator Take 174 o successivo;
- R81.10, R81, R80.40, R80.30, R80.20, R80.10 e R80.
Per l’ultimo gruppo di versioni, da R81.10 a R80, il produttore non rilascerà alcuna correzione, perché è stata raggiunta la data di fine supporto.
Che rischio c’è
La CVE-2026-123039 è una vulnerabilità di tipo “privilege escalation”, cioè di innalzamento dei privilegi: permette a chi ha già un accesso limitato a un sistema di ottenere un controllo molto più ampio. Il punteggio CVSS 3.x, una scala da 0 a 10 che misura la gravità di una falla, è 7,8.
Il problema riguarda il processo dynamic_server, che gestisce la Dynamic CLI (l’interfaccia a riga di comando) di Gaia OS, il sistema operativo dei dispositivi Check Point, e gira con i privilegi di root, cioè quelli dell’amministratore assoluto. Secondo l’alert, il socket locale usato per la comunicazione tra processi viene creato con permessi di scrittura per tutti gli utenti e senza alcun controllo su chi si collega. Inoltre il processo esegue con privilegi di root qualsiasi comando riceva da quel canale.
L’alert precisa che serve un attaccante locale autenticato, già in grado di eseguire codice sul dispositivo. Inviando richieste costruite apposta al socket, può diventare root. Per la seconda vulnerabilità con gravità alta, la CVE-2026-107484, l’alert non indica sfruttamento in corso.
Cosa fare
Il CSIRT Italia, in linea con le dichiarazioni del produttore, raccomanda di aggiornare i prodotti vulnerabili seguendo le indicazioni dei bollettini di sicurezza di Check Point, citati nell’alert come sk1000362 e sk1000291.
Raccomanda inoltre di valutare l’inserimento sui propri apparati di sicurezza degli indicatori di compromissione, cioè le tracce tecniche che segnalano una possibile intrusione, pubblicati dal produttore nella sezione “Indication of Compromise” del bollettino. L’alert ricorda che non tutti gli indicatori sono per definizione malevoli e che il CSIRT non risponde delle azioni preventive adottate.
Due indicazioni di buon senso: verificare con il proprio fornitore IT quali versioni sono in uso e, per i sistemi a fine supporto, pianificare il passaggio a una versione ancora aggiornata.