Il 12 novembre 2026 il CSIRT Italia, il servizio dell’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL08/261112/CSIRT-ITA su due vulnerabilità di Xen Orchestra e Xen Orchestra Appliance. Si tratta di programmi che servono a gestire da un unico punto le infrastrutture di virtualizzazione basate su XCP-ng e Xen, cioè i sistemi che fanno girare più server virtuali su una stessa macchina fisica. Secondo l’alert, la società Vates ha rilevato lo sfruttamento in rete di queste falle. L’impatto sistemico è valutato come critico, con un punteggio di 79.35.
Chi è coinvolto
Secondo l’alert sono interessati questi prodotti e versioni:
- Xen Orchestra 6.9.x (stable), versioni precedenti alla 6.9.2;
- Xen Orchestra 6.10.x (latest), versioni precedenti alla 6.10.1;
- Xen Orchestra Appliance.
Che rischio c’è
La prima vulnerabilità riguarda i cookie di autenticazione, i piccoli dati che il sito usa per riconoscere chi ha già effettuato l’accesso. Un valore costruito ad arte viene trasformato in un oggetto vuoto e passato al sistema di autenticazione senza controlli. Il sistema lo interpreta come una ricerca senza filtri e restituisce il primo token valido disponibile, una sorta di chiave d’accesso temporanea. L’attaccante risulta così autenticato come il proprietario di quel token.
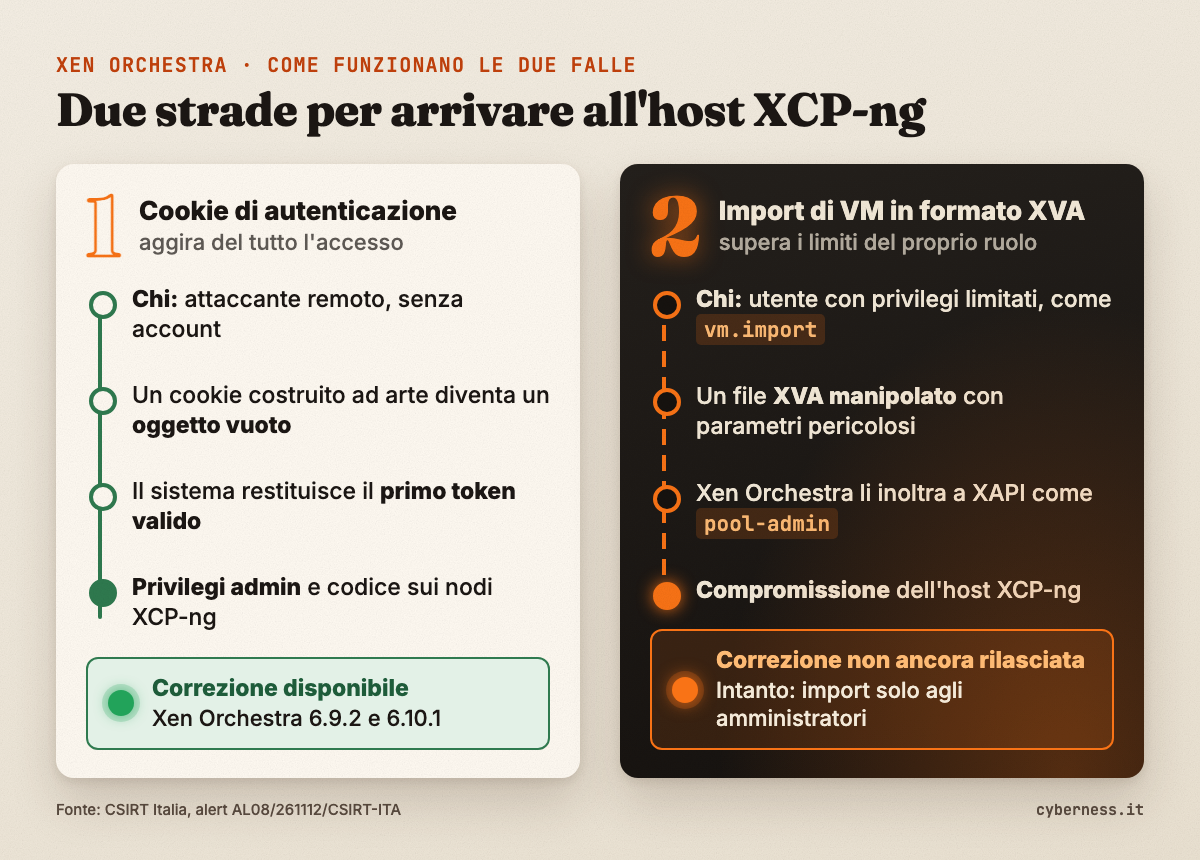
Secondo il CSIRT Italia, un attaccante remoto e non autenticato può sfruttare il difetto con richieste HTTP predisposte. Può quindi aggirare del tutto l’autenticazione e ottenere privilegi amministrativi su Xen Orchestra. Da lì è possibile eseguire codice arbitrario, cioè comandi scelti dall’attaccante, sui pool gestiti e arrivare alla completa compromissione dei nodi XCP-ng.
La seconda vulnerabilità riguarda l’importazione di macchine virtuali in formato XVA. Xen Orchestra non controlla adeguatamente alcuni parametri di configurazione pericolosi contenuti nel file e li inoltra a XAPI con il ruolo altamente privilegiato pool-admin. Un utente autenticato con privilegi limitati, come vm.import, sr/import:vm, network/action:create o network/action:update, può importare una macchina virtuale manipolata. In questo modo supera le restrizioni del proprio ruolo, altera configurazioni riservate e può compromettere l’host XCP-ng sottostante.
Cosa fare
L’alert raccomanda di aggiornare tempestivamente i prodotti vulnerabili all’ultima versione disponibile, seguendo le indicazioni dei link nella sezione Riferimenti. Per Xen Orchestra e xo-server sono disponibili aggiornamenti correttivi nei canali latest e stable.
Per la vulnerabilità sull’importazione delle macchine virtuali la correzione non è ancora stata rilasciata. In attesa, il CSIRT Italia indica di autorizzare questa operazione soltanto agli utenti con privilegi amministrativi. Indica inoltre di disabilitare gli account a cui sono stati assegnati i privilegi vm.import, sr/import:vm, network/action:create o network/action:update.
Il bollettino di sicurezza VSA-2026-062 contiene altre misure di mitigazione, nella sezione Mitigations, e istruzioni per rilevare eventuali tentativi di sfruttamento già avvenuti, nella sezione Detection.
Chi gestisce questi sistemi tramite un fornitore esterno può chiedere al fornitore se gli aggiornamenti sono stati applicati. Conviene anche verificare quali account dispongono dei privilegi di importazione indicati.