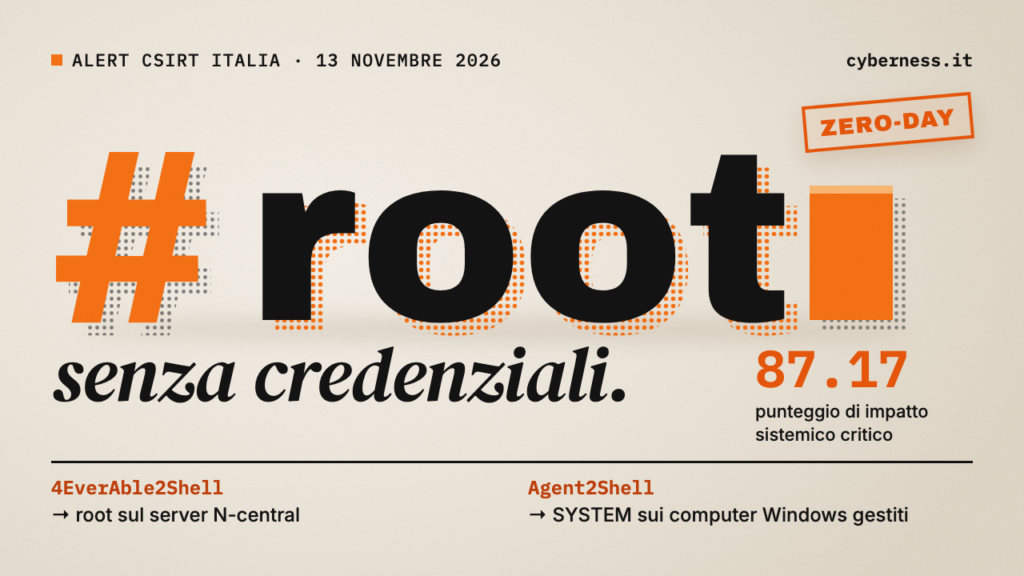
Il 13 novembre 2026 il CSIRT Italia, il servizio dell’Agenzia per la cybersicurezza nazionale, ha pubblicato l’alert AL10/261113/CSIRT-ITA su due nuove catene di exploit, cioè sequenze di vulnerabilità sfruttate una dopo l’altra, che riguardano N-central, una piattaforma di monitoraggio e gestione remota degli ambienti informatici. Si tratta di vulnerabilità zero-day, cioè sfruttabili prima che esista una correzione ufficiale. L’alert indica un impatto sistemico critico, con punteggio 87.17.
Le due catene si chiamano “Agent2Shell” e “4EverAble2Shell”. Secondo l’alert estendono la serie di vulnerabilità nota come “Able2Shell”, già trattata nell’alert AL07/261110/CSIRT-ITA.
Chi è coinvolto
Secondo l’alert, sono coinvolti i seguenti prodotti:
- N-central Hosted e On-Premises, incluse le installazioni aggiornate alla versione 2026.4.1.26 (2026.4 HF2).
Per la catena 4EverAble2Shell il CSIRT Italia precisa che i prodotti sono vulnerabili solo se sull’istanza è abilitata la funzionalità Legacy API, cioè un’interfaccia di programmazione di vecchia generazione.
Che rischio c’è
La catena 4EverAble2Shell permette a un attaccante remoto, senza bisogno di credenziali, di eseguire codice con privilegi root, i più alti possibili, sul server N-central. Sfrutta una vulnerabilità di Apache Axis, identificata come CVE-2026-90436, insieme ad altre funzioni interne di N-central che consentono di aumentare i privilegi. Secondo l’alert, l’attaccante otterrebbe il pieno controllo della piattaforma e, potenzialmente, dell’infrastruttura che essa amministra.
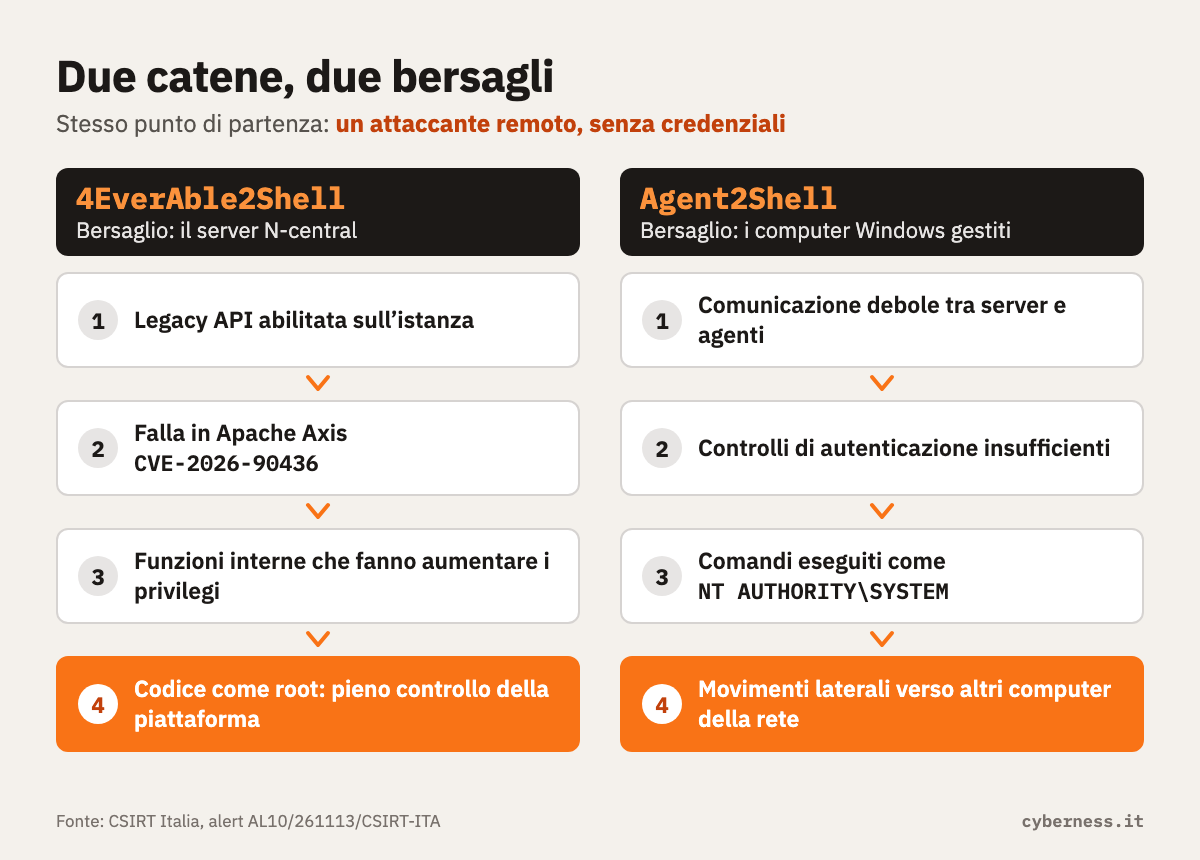
La catena Agent2Shell riguarda invece i computer Windows gestiti da N-central. Sfrutta debolezze nella comunicazione tra il server e gli agenti, i programmi installati sui sistemi amministrati, e controlli di autenticazione insufficienti. Un attaccante remoto non autenticato potrebbe eseguire comandi con privilegi NT AUTHORITY\SYSTEM, quelli dell’account di sistema locale. L’alert osserva che i sistemi compromessi possono servire da punto di partenza per movimenti laterali, cioè spostamenti verso altri computer della rete, o per colpire l’intera infrastruttura gestita.
Cosa fare
Secondo l’alert, N-able ha già applicato alcune misure temporanee negli ambienti Hosted: la Legacy API è disattivata per impostazione predefinita e l’integrazione con Microsoft Intune è stata sospesa a scopo precauzionale. I clienti Hosted devono continuare a seguire le indicazioni precedenti del fornitore, in particolare per l’aggiornamento di Agent e Probe.
Per le installazioni On-Premises, in linea con le dichiarazioni del fornitore, il CSIRT Italia raccomanda di:
- verificare che l’accesso alla Legacy API sia disabilitato. Di solito lo è per impostazione predefinita; se è stato attivato in passato, vanno seguite le istruzioni di N-able per disattivarlo;
- continuare a seguire le indicazioni già comunicate sull’Hotfix 2 (HF2), compresi gli aggiornamenti di Agent e Probe.
N-able sta ancora valutando le informazioni rese pubbliche dal ricercatore e ha annunciato ulteriori aggiornamenti e misure di mitigazione. L’alert raccomanda quindi di consultare il sito ufficiale del fornitore. Chi si affida a un’azienda esterna per la gestione dei sistemi può chiedere se utilizza N-central e in quale configurazione.