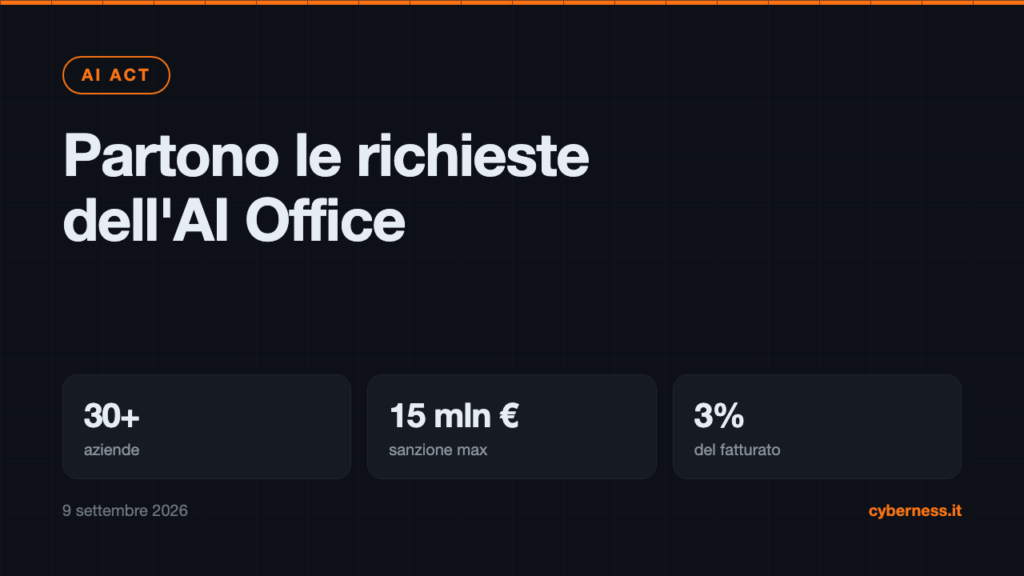
AI Act: partono le prime richieste dell’AI Office, cosa comporta
Oltre 30 fornitori di modelli hanno ricevuto una richiesta formale di informazioni. Rispondere è obbligatorio e una risposta incompleta si paga fino al 3% del fatturato mondiale.
Alert di CSIRT Italia, guide e norme europee, riletti dalla fonte e spiegati per chi deve agire.
Cyberness riscrive in italiano semplice i bollettini di sicurezza e le norme europee che contano: NIS2, DORA, AI Act e Cyber Resilience Act. Per professionisti, PMI e referenti IT.
Il CSIRT Italia segnala 9 vulnerabilità in Chrome, una già sfruttata. Gli aggiornamenti sono disponibili per Windows, Mac e Linux.
Il CSIRT Italia segnala le vulnerabilità 0-day Able2Shell in N-central. Impatto sistemico critico (86.92): i server vanno tenuti offline.
Il CSIRT Italia segnala 9 vulnerabilità in Craft CMS, 2 critiche e 7 alte. Per la CVE-2026-123488 (CVSS 9.8) è disponibile un PoC in…
Il CSIRT Italia segnala 7 vulnerabilità in SonicOS di SonicWall. Per la CVE-2026-19868 risultano tentativi di sfruttamento attivo in rete.
WatchGuard ha aggiornato AuthPoint Authentication Gateway per quattro vulnerabilità, tre critiche, secondo l'alert del CSIRT Italia.
Il CSIRT Italia segnala aggiornamenti JetBrains per 22 vulnerabilità, due critiche e 20 alte, in YouTrack, IntelliJ IDEA, WebStorm, CLion e altri.
Il CSIRT Italia segnala aggiornamenti per Apache OFBiz: 7 vulnerabilità critiche e 21 di gravità alta. Colpite le versioni precedenti alla 24.09.08.
Il CSIRT Italia segnala una vulnerabilità critica in OpenSSH su Linux con musl libc: password molto lunghe possono aggirare l'autenticazione.
Cosa dicono CERT-FR e CSIRT Italia sugli attacchi agli impianti del freddo, cosa resta da accertare e quali misure applicare subito.
Oltre 30 fornitori di modelli hanno ricevuto una richiesta formale di informazioni. Rispondere è obbligatorio e una risposta incompleta si paga fino al 3% del fatturato mondiale.
Una giudice federale dichiara illegittima la designazione di Anthropic come rischio per la supply chain: cosa significa per la governance dei fornitori,…
Reti aperte comode ma insidiose: evil twin, sessioni rubate, intercettazione. Ecco il ruolo di HTTPS, quando serve una VPN e le buone…
Cos'è davvero una VPN, cosa protegge e cosa no. Senza mito dell'anonimato totale né scetticismo cieco: i casi in cui serve e…
Riuso, password su Excel e credenziali via chat: perché il password manager aziendale è una fondamenta, non un accessorio.
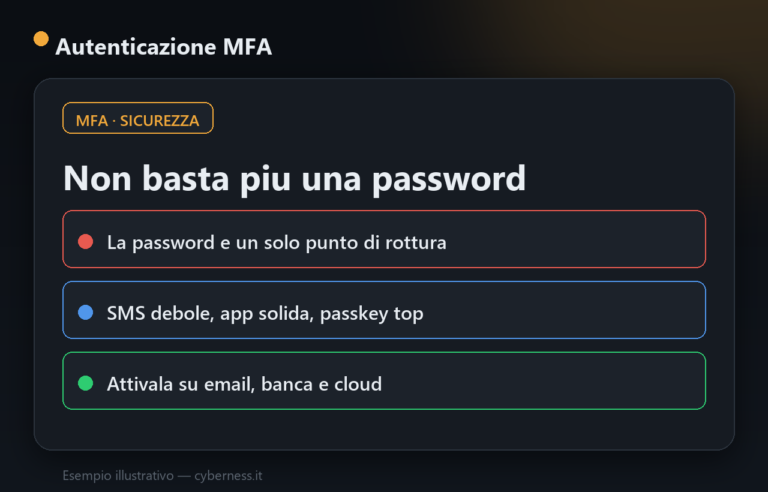
La password da sola non basta più. Ecco cos'è l'autenticazione a più fattori, quali metodi sono davvero sicuri e dove…
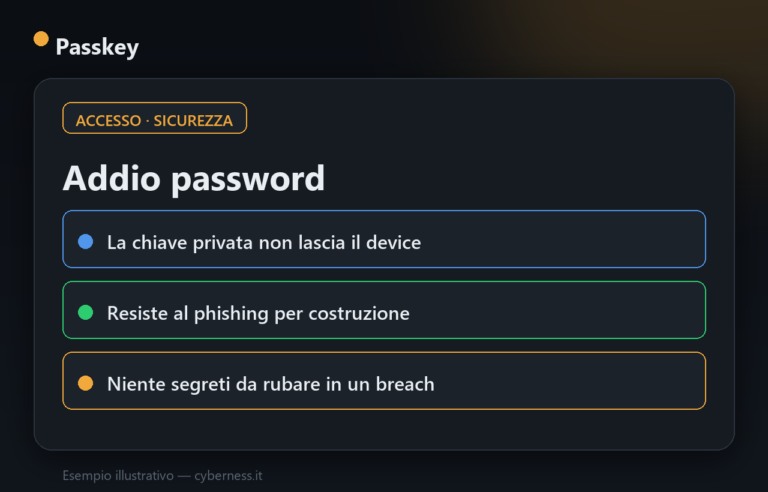
Cosa sono le passkey, come funziona la crittografia a chiave pubblica dietro di esse, perché resistono al phishing e come…
Il phishing punta sulle persone, non sui sistemi. I segnali concreti per smascherare una mail truffa e cosa fare in…
Cos'è il ransomware, come si sviluppa la catena d'attacco, cosa fare prima e dopo un attacco. Guida pratica alla prevenzione…
La regola 3-2-1 e la sua evoluzione 3-2-1-1-0: come costruire backup che reggono davvero, e perché testare il ripristino conta…
Un aggiornamento non è solo una nuova funzione: spesso chiude una falla di sicurezza. E chi aspetta lascia la porta…
Obblighi, scadenze e cosa fare in pratica, ricavati direttamente da decreti, regolamenti e determinazioni ACN. Per chi deve adeguarsi e per chi lo segue.
Come cambiano attacco e difesa quando entrano in gioco i modelli linguistici: dalle botnet che cercano IA esposte alle identità non umane da governare.
Le parole della sicurezza informatica spiegate in poche righe: dagli attacchi (phishing, DDoS, ransomware) agli strumenti di difesa (firewall, SIEM, honeypot).
Fausto Pitzalis cura Cyberness dal 2020. Ogni articolo parte da un documento verificabile, citato nel testo: bollettini di CSIRT Italia, determinazioni ACN, Gazzetta Ufficiale, EUR-Lex, avvisi dei produttori.