CERT-FR e CSIRT Italia chiedono prima di tutto di togliere da internet le interfacce degli impianti del freddo. I loro testi non citano una CVE, ma questo non esclude le vulnerabilità: nel Regno Unito Copeland ha confermato che alcuni suoi sistemi sono interessati da una falla segnalata, e i bollettini chiedono anche di applicare i correttivi.
Cosa è successo
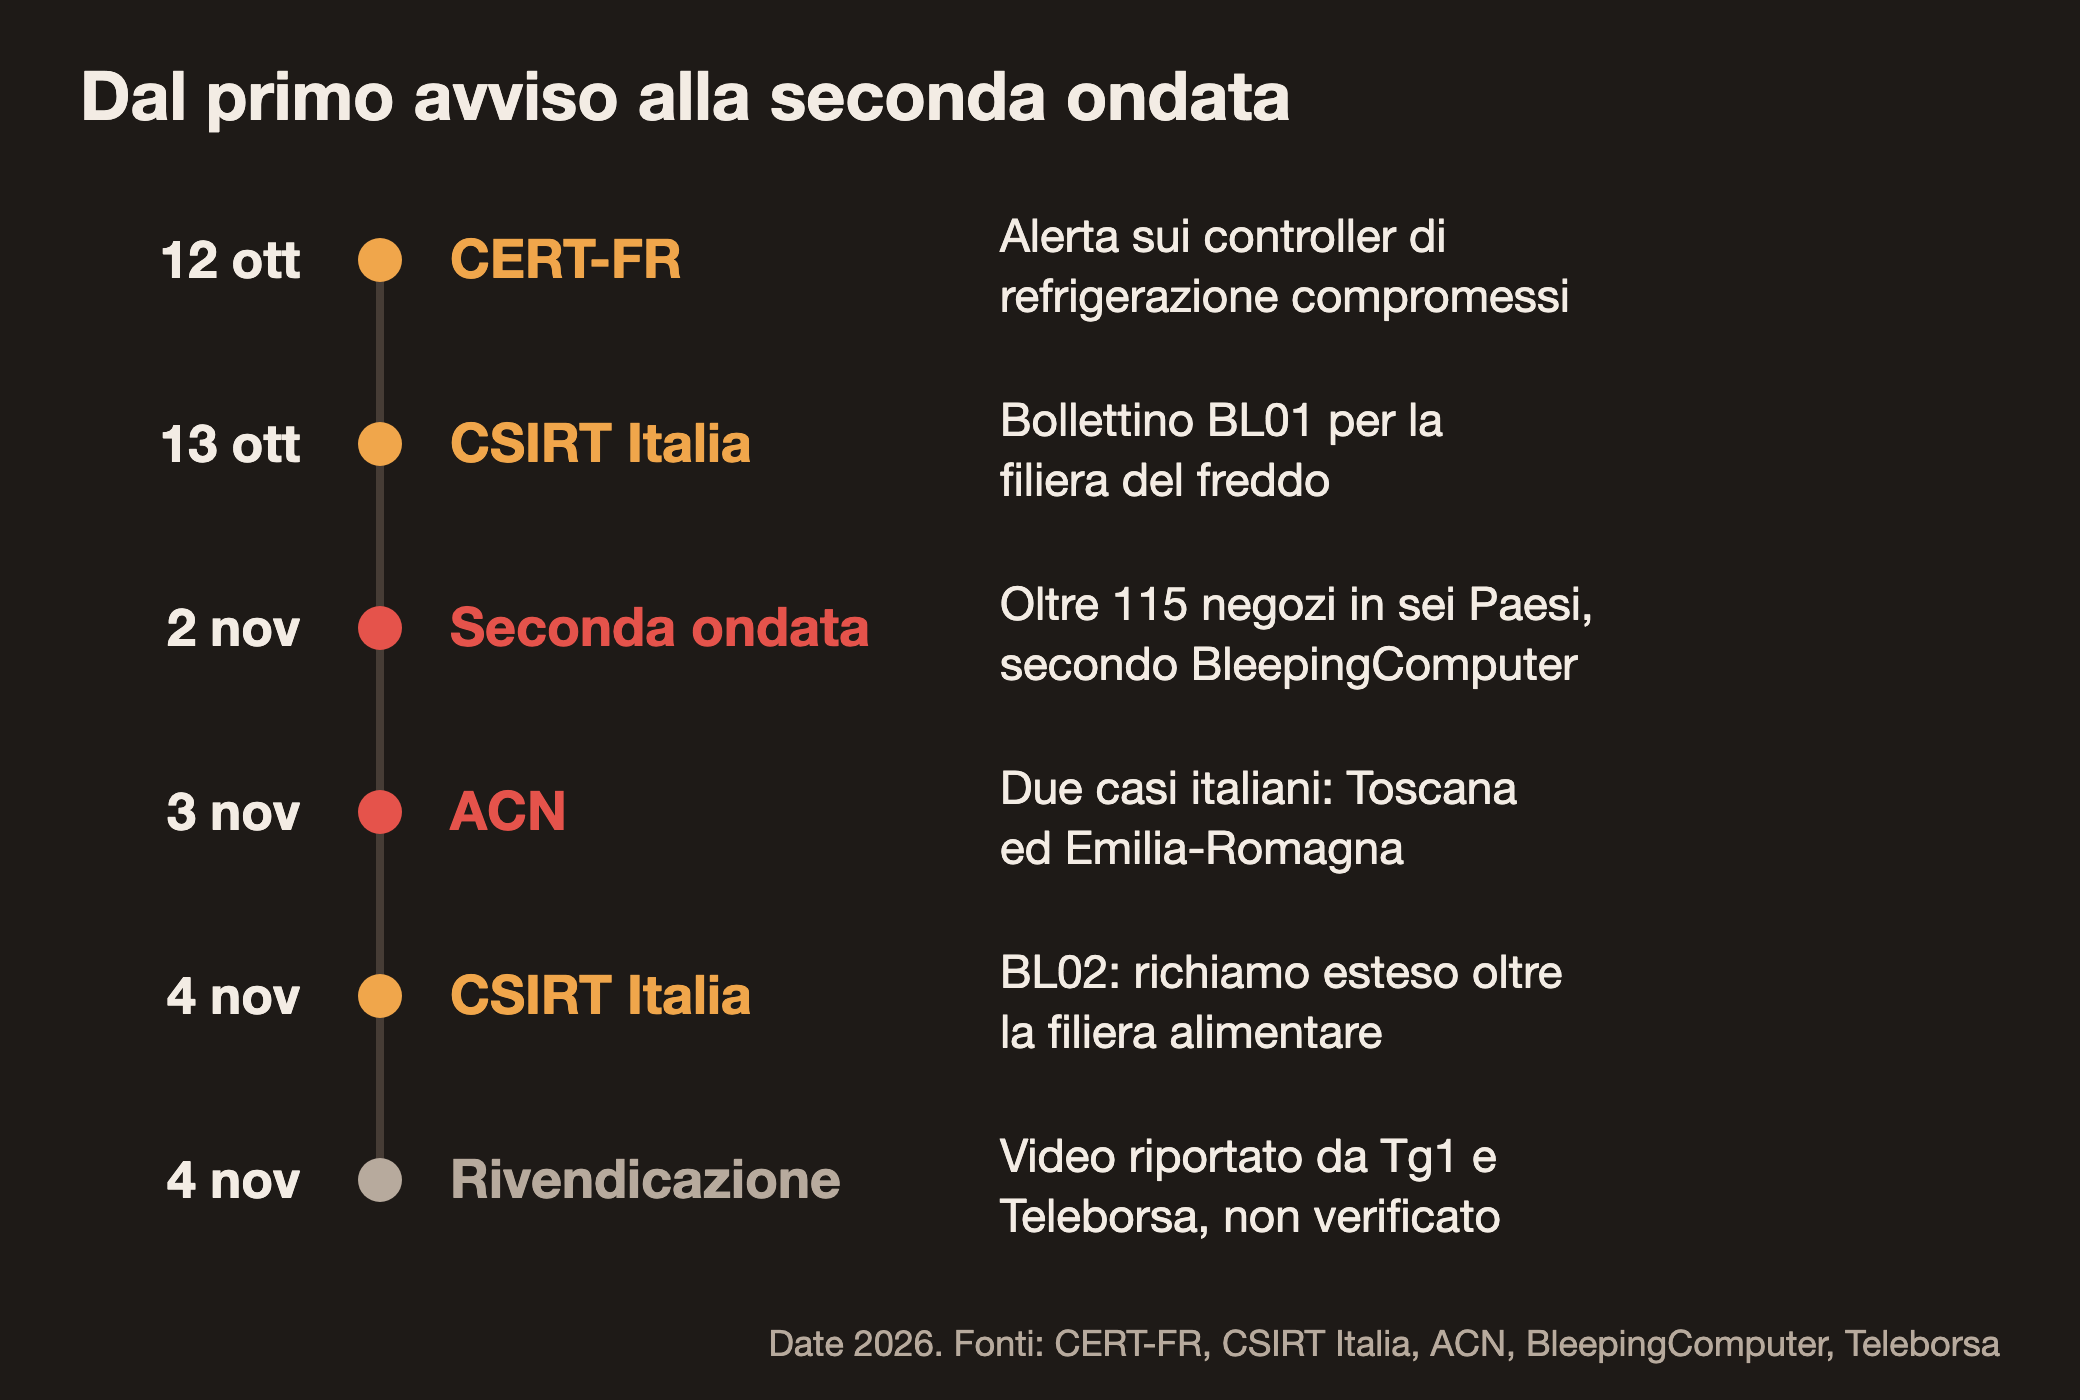
Il 12 ottobre il CERT-FR ha pubblicato l’alerta CERTFR-2026-ALE-012, segnalando numerose compromissioni di controller remoti. Nell’elenco aggiornato figurano Danfoss AK-SM e AK-SC, Copeland xweb e Dixell xweb. Il 13 ottobre CSIRT Italia ha diffuso il bollettino BL01/261013 per la distribuzione alimentare e la filiera del freddo. Il bollettino è stato riproposto il 3 e il 4 novembre, dopo gli eventi rilevati in Italia.
Il 2 novembre è arrivata la seconda ondata. BleepingComputer conta oltre 115 negozi tra Belgio, Paesi Bassi, Svezia, Lussemburgo, Irlanda ed Estonia.
In Italia l’ACN ha indicato due casi il 3 novembre: un’azienda toscana della ristorazione collettiva, che ha presentato una notifica NIS, e un produttore emiliano di surgelati, il cui attacco è stato rilevato dall’Agenzia senza una notifica formale. L’ACN non ha indicato un fornitore per questi casi.
Cosa dicono le autorità
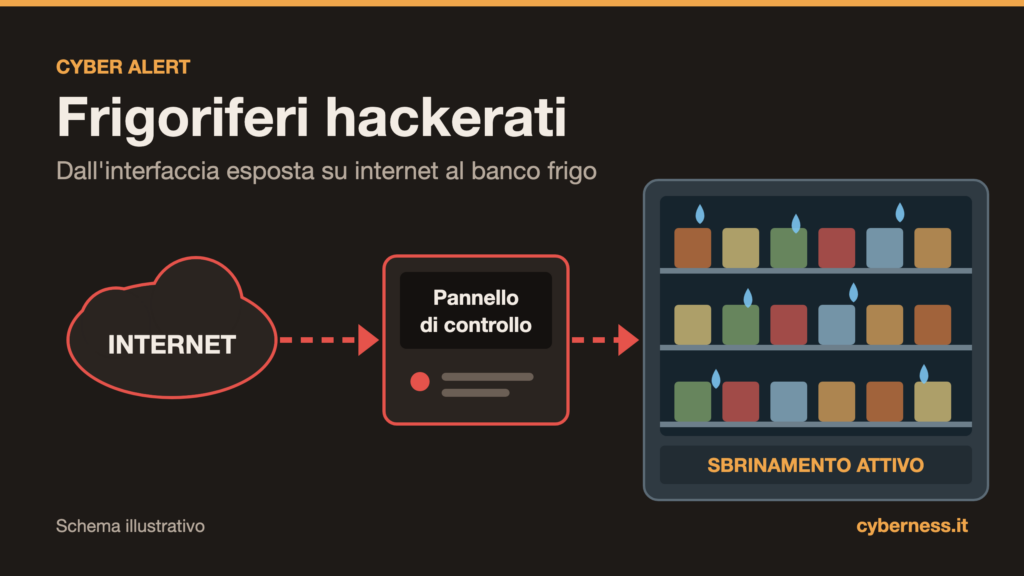
Sul caso francese, il bollettino italiano parla di installazioni obsolete, interfacce di amministrazione esposte su internet e carenze nell’autenticazione. Così sono stati attivati da remoto gli sbrinamenti e modificati i parametri di funzionamento.
Il 4 novembre il bollettino BL02/261104, con criticità “Critico” (91,97), ha esteso il richiamo a chiunque usi tecnologie della catena del freddo o strumenti di telecontrollo industriale. Chiede inoltre di gestire correttamente tutti i dispositivi connessi, con esempi come condizionamento, impianti idrici, produzione di energia e videosorveglianza. I due bollettini segnalano anche un rischio meno visibile: dati alterati e allarmi disattivati possono ritardare la scoperta del problema.
Né i due bollettini né l’alerta francese citano una CVE. Il CERT-FR non riporta nemmeno indicatori di compromissione.
Cosa resta aperto
Il quadro più concreto sulle falle viene dal Regno Unito. Secondo The Record, l’associazione di categoria AIMS riferisce che tre suoi associati sono stati colpiti attraverso controller Copeland XWEB vulnerabili, e Copeland conferma che alcune sue soluzioni XWEB sono interessate. Sulla prima ondata francese, il centro britannico NCSC parla di attacchi non sofisticati e di vulnerabilità note da tempo. Sempre The Record ricorda le quasi due dozzine di falle in XWEB Pro rese note da Claroty ad agosto. Nessuna di queste fonti indica quale falla sia stata usata in ciascun attacco, e nessuna riguarda i casi italiani.
Anche i responsabili restano da accertare. Il 4 novembre Teleborsa, citando il Tg1, ha riportato un video di rivendicazione di NoName057(16) e Z-Pentest. Nei documenti delle autorità citati qui non c’è un’attribuzione. Il 3 novembre, prima di quel video, le autorità britanniche dicevano di non aver attribuito gli attacchi e l’agenzia belga che i responsabili potrebbero non essere mai identificati (The Record).
Cosa fare adesso
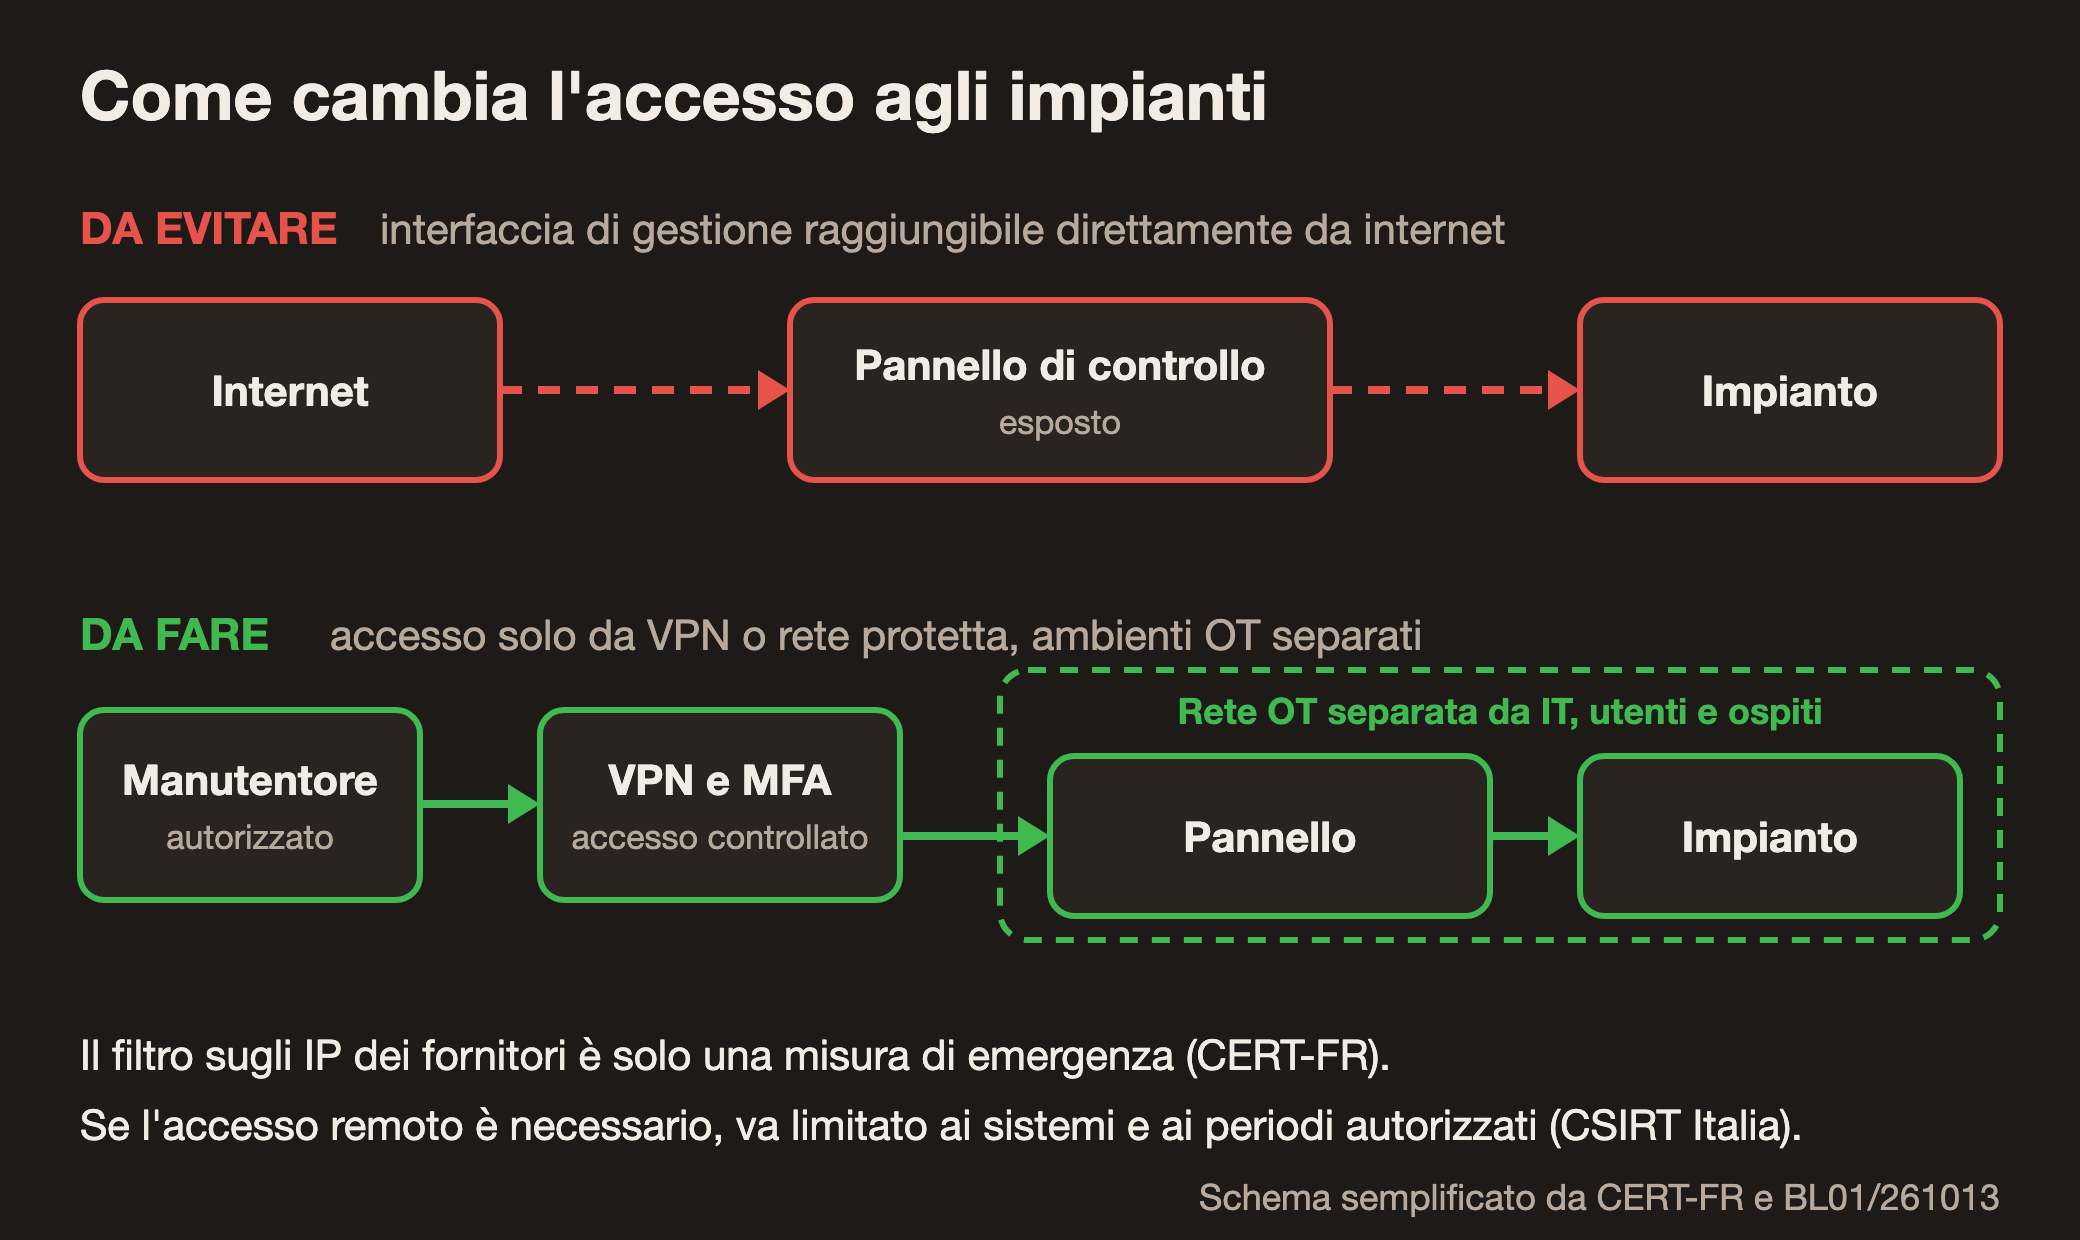
Queste misure vengono da CERT-FR, BL01 e BL02:
- Togliere l’esposizione diretta. Il CERT-FR chiede di verificare prima le condizioni assicurative, se si interrompe la trasmissione dati al frigorista.
- Accedere solo via VPN o rete protetta. CSIRT Italia chiede anche l’autenticazione a più fattori. Per il CERT-FR, il filtro sugli IP dei frigoristi va bene solo in emergenza e non come soluzione stabile.
- Fare l’inventario. Vanno censiti controllori, SCADA, HMI, gateway e teleassistenza, separando gli ambienti OT dalle reti IT, degli utenti e degli ospiti.
- Controllare la configurazione. Temperature, sbrinamenti e soglie vanno confrontati con i valori autorizzati, verificando che gli allarmi funzionino e, dove possibile, usando strumenti indipendenti.
- Rivedere gli account. Vanno sostituite le credenziali predefinite, deboli o riutilizzate, e disabilitati gli account non più necessari.
- Applicare i correttivi e sostituire o isolare i dispositivi fuori supporto. Per il CERT-FR, su un apparato a fine vita ancora esposto il ripristino di fabbrica non basta: toglie le persistenze ma lascia la vulnerabilità.
- Segnalare le anomalie a CSIRT Italia e conservare log e configurazioni. Le finestre temporali del bollettino non sostituiscono gli obblighi di notifica.
C’è poi un punto che non riguarda l’informatica. Per CSIRT Italia, il ritorno alla temperatura corretta non dimostra da solo che le merci siano state conservate bene: la valutazione spetta ai responsabili della sicurezza alimentare.
Fonti: CERT-FR · CSIRT Italia BL01 · CSIRT Italia BL02 · ACN, 3 novembre · The Record · BleepingComputer · Teleborsa