Segmentazione di rete: la barriera contro il ransomware
La segmentazione della rete non ferma il ransomware, ma lo rallenta e lo confina. Ecco come compartimentare una rete, con l'ordine giusto di priorità.
115 articoli · pagina 2
La segmentazione della rete non ferma il ransomware, ma lo rallenta e lo confina. Ecco come compartimentare una rete, con l'ordine giusto di priorità.
Zero Trust spiegato in modo semplice: cos'è, i principi NIST SP 800-207, i cinque pilastri CISA e come una PMI può iniziare da subito.
La prompt injection resta in cima alla OWASP Top 10 for LLM Applications 2026. Cos'è, perché la variante indiretta è insidiosa e come mitigarla…
Un piano di business continuity e disaster recovery non è un documento da archiviare: NIS2 e DORA chiedono procedure testate, backup segregati e obiettivi…
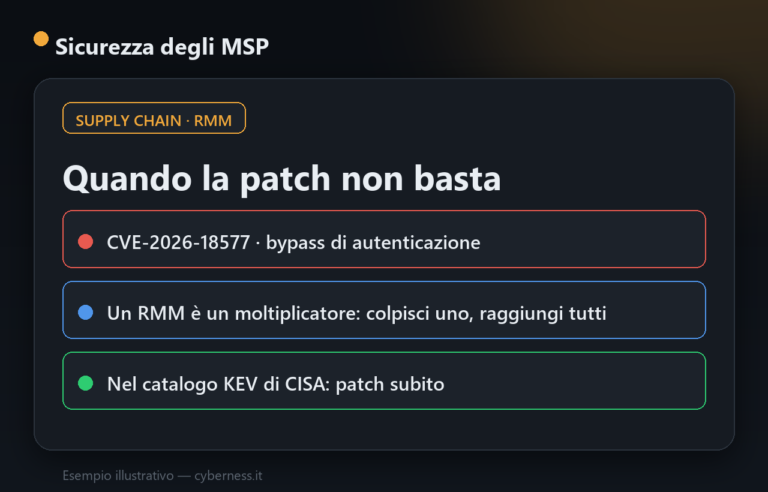
CVE-2026-18577: una patch incompleta ha riaperto un bypass di autenticazione in N-able N-central. Cosa insegna sul rischio della supply chain RMM.

Cosa sono le passkey, come funzionano con FIDO2 e WebAuthn, perché resistono al phishing e come iniziare a usarle su Google, Apple e Microsoft.
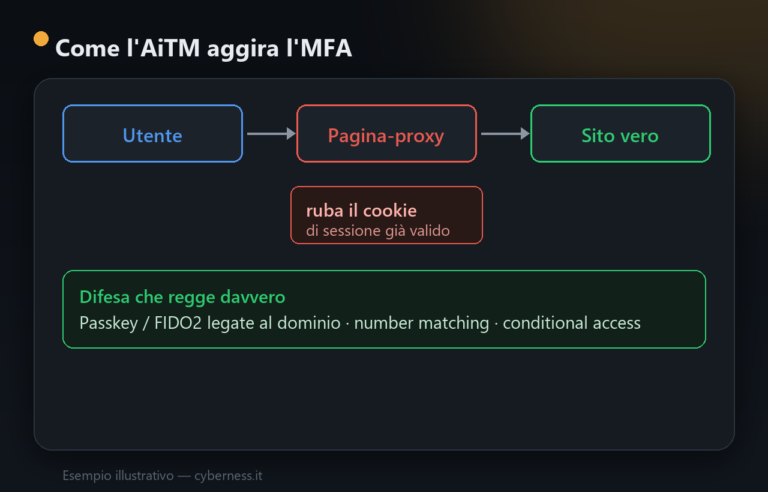
Gli attacchi AiTM rubano il cookie di sessione e superano l'MFA. Ecco perché non basta più e come difendersi davvero con passkey e conditional…
L'ACN, con Skuola.net, lancia una campagna per avvicinare i giovani alle professioni della cybersicurezza. Cosa prevede e perché le competenze diffuse contano.
Guida pratica agli obblighi di notifica degli incidenti significativi per soggetti essenziali e importanti: tempi, fasi e canale ACN secondo il D.Lgs. 138/2024.
Cosa è il Registro delle informazioni richiesto da DORA (art. 28), cosa deve contenere, chi lo tiene e con quali scadenze verso le autorità…